
 Ing. Calogero Bono
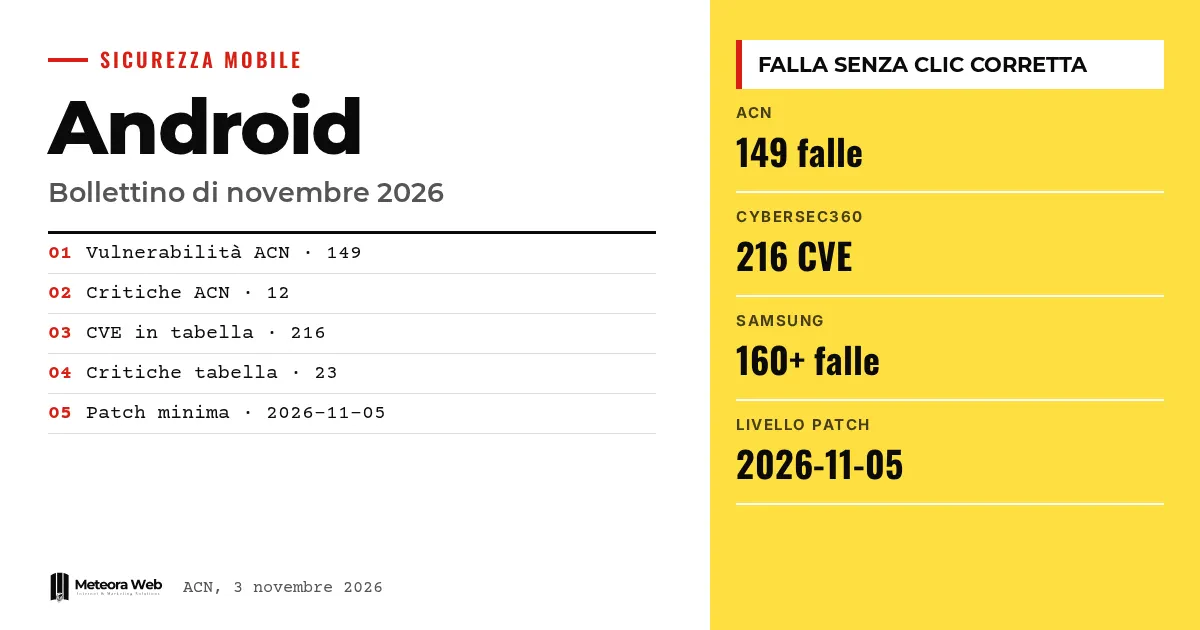
Google hat das Android-Sicherheitsupdate für November 2026 veröffentlicht, und die Quellen sind sich bei der Zählung nicht einig. Die Nationale Agentur für Cybersicherheit (ACN) spricht von 149 Schwachstellen, Cybersecurity360 zählt 216. Unter den Korrekturen ist eine Lücke, die ohne jeden Klick des Nutzers ausgenutzt werden kann, und eine, die CVE-2026-58882, für die bereits ein Proof of Concept im Netz kursiert. Wer Firmenhandys verwaltet, sollte als Erstes den Patch-Stand kontrollieren.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. CVE ist die Kennung, mit der eine bekannte Schwachstelle identifiziert wird. Proof of Concept (PoC) ist ein Demonstrationscode, der belegt, dass sich die Lücke tatsächlich ausnutzen lässt. Denial of Service bezeichnet einen Angriff, der einen Dienst unbrauchbar macht. Remote Code Execution bedeutet, aus der Ferne Code auf dem Gerät auszuführen. SVE ist die Kennung, die Samsung für Lücken speziell seiner Galaxy-Geräte verwendet.
Was enthält das Android-Update vom November 2026?
Laut dem ACN-Hinweis AL02/261103/CSIRT-ITA hat Google 149 Schwachstellen geschlossen, davon 12 kritische und 137 mit hohem Schweregrad. Die Arten reichen von Remote Code Execution über Rechteausweitung und Denial of Service bis zur Offenlegung von Informationen.
Laut Cybersecurity360 listet das am 2. November veröffentlichte Update dagegen 216 CVE auf, davon 23 kritische. Das gravierendste Problem ist eine Schwachstelle im Android-Framework, die Codeausführung ohne Nutzerinteraktion ermöglichen kann.
Warum stimmen die Zahlen nicht überein?
Die Quellen erklären den Unterschied nicht. Cybersecurity360 gibt an, die CVE gezählt zu haben, die in den Tabellen des Updates stehen, während der ACN-Hinweis den Wert zusammenfasst. Das könnte an der Art der Zählung liegen, das ist aber nur unsere ungeprüfte Vermutung.
SamMobile nennt eine dritte Zahl mit 155 Korrekturen von Google, davon 20 kritisch. Der Rat lautet, sich nicht am Gesamtwert festzuhalten, sondern den tatsächlich installierten Patch-Stand im Blick zu behalten.
Was ist die SMS-of-Death-Lücke?
Die ACN meldet die CVE-2026-58882, eine Denial-of-Service-Lücke, die unter dem Namen «SMS of Death» bekannt ist. Betroffen ist die Komponente WapPushOverSms und die Funktion decodeWapPdu, die die Parameter von WAP-Push-Nachrichten nicht ausreichend prüft.
Eine eigens gebaute SMS könnte den Prozess com.android.phone ohne Zutun des Opfers zum Absturz bringen. Laut ACN würde dadurch das Mobilfunknetz beeinträchtigt, auch die Notrufe, und in manchen Fällen käme es zu wiederholten Neustarts. Dazu haben wir einen eigenen Vertiefungsbeitrag veröffentlicht.
Was ändert sich bei Samsung Galaxy?
Laut SamMobile schließt das Samsung-Update vom November mehr als 160 Lücken, darunter 24 speziell für Galaxy-Geräte. Davon sind 17 öffentlich gemacht worden, sieben bleiben unter Verschluss. Die Korrekturen betreffen Exynos-Chipsätze, Bootloader, Sperrbildschirm, SIM-Sperre, Dialer, Kontakte und Nachrichten.
Samsung soll die Verteilung in den nächsten Tagen starten. Die Veröffentlichung fällt in eine Zeit, in der One UI 9.0 auf den meisten kompatiblen Modellen ausgerollt wird.
Grenzen, die du kennen solltest
Die Zahlen der Schwachstellen unterscheiden sich zwischen den drei Quellen, und keine erklärt den Grund. Die technischen Details zur klickfreien Lücke im Framework liegen uns nicht vor. Aus dem ACN-Hinweis wissen wir nur, dass der PoC zur CVE-2026-58882 im Netz ist, nicht, ob er bereits aktiv genutzt wird. Wann die Updates ankommen, hängt von den einzelnen Herstellern ab.
Was sich für alle ändert, die digital arbeiten
Für alle, die Smartphone-Flotten betreuen, ist der Maßstab der Patch-Stand 2026-11-05 oder neuer, den Cybersecurity360 nennt. Betroffen sind laut ACN Android 14, 15, 16, 16-qpr2 und 17 mit Patches vor November. Die fragmentierte Verteilung wiegt schwer, wie der Wert von Android 17 zeigt, der bei 1 % stehen geblieben ist. Wenn du Unternehmens-Apps entwickelst, hilft es, Sicherheit fest in die Prozesse einzubauen, um schnell reagieren zu können.
Unsere Einschätzung
Das monatliche Update ist zum Ritual geworden, das eigentliche Problem ist aber der Abstand zwischen Googles Korrektur und dem Telefon in deiner Tasche. Eine Lücke, die schon durch eine SMS ausgelöst wird, ohne dass jemand etwas anfasst, macht diese Verzögerung kaum noch tragbar. Unternehmen sollten den Patch-Stand als Kennzahl überwachen und nicht als Detail des Nutzers behandeln. Auffällig ist auch, wie stark sich die offiziellen Zählungen unterscheiden.
Häufige Fragen
Wie viele Fehler korrigiert das Android-Patch vom November 2026?
Das hängt von der Quelle ab. Die ACN nennt 149 Schwachstellen, Cybersecurity360 zählt 216, und SamMobile spricht von 155 Korrekturen von Google. Die Quellen erklären den Unterschied nicht.
Welchen Patch-Stand sollte ich haben?
Cybersecurity360 empfiehlt den Stand 2026-11-05 oder neuer, um alle anwendbaren Korrekturen abzudecken. Du findest ihn in den Einstellungen unter den Informationen zum Telefon.
Was ist die CVE-2026-58882?
Es ist eine Denial-of-Service-Lücke, bekannt als SMS of Death. Laut ACN kann eine eigens gebaute WAP-Push-SMS die Telefonie blockieren, ohne dass der Nutzer etwas tun muss.
Welche Android-Versionen sind betroffen?
Laut ACN Android 14, 15, 16, 16-qpr2 und 17 mit Sicherheitspatches vor November 2026.
Wann kommt der Patch für Samsung-Geräte?
Laut SamMobile in den nächsten Tagen. Die Verteilung betrifft die kompatiblen Galaxy-Smartphones und -Tablets.
Worauf du in den kommenden Wochen beim November-Patch achten solltest
Das Update ist erschienen, entscheidend ist aber, wann es auf den echten Geräten ankommt. In den nächsten Tagen wird sich zeigen, wie schnell die Hersteller die Korrekturen verteilen.
- Prüfe, welche Modelle deiner Flotte den Stand 2026-11-05 bekommen und welche zurückbleiben.
- Verfolge die Hinweise der ACN, um zu erfahren, ob der PoC zur CVE-2026-58882 aktiv ausgenutzt wird.
- Frag die Hersteller nach einem Auslieferungstermin für Geräte, die das Update noch nicht haben.



