
 Ing. Calogero Bono
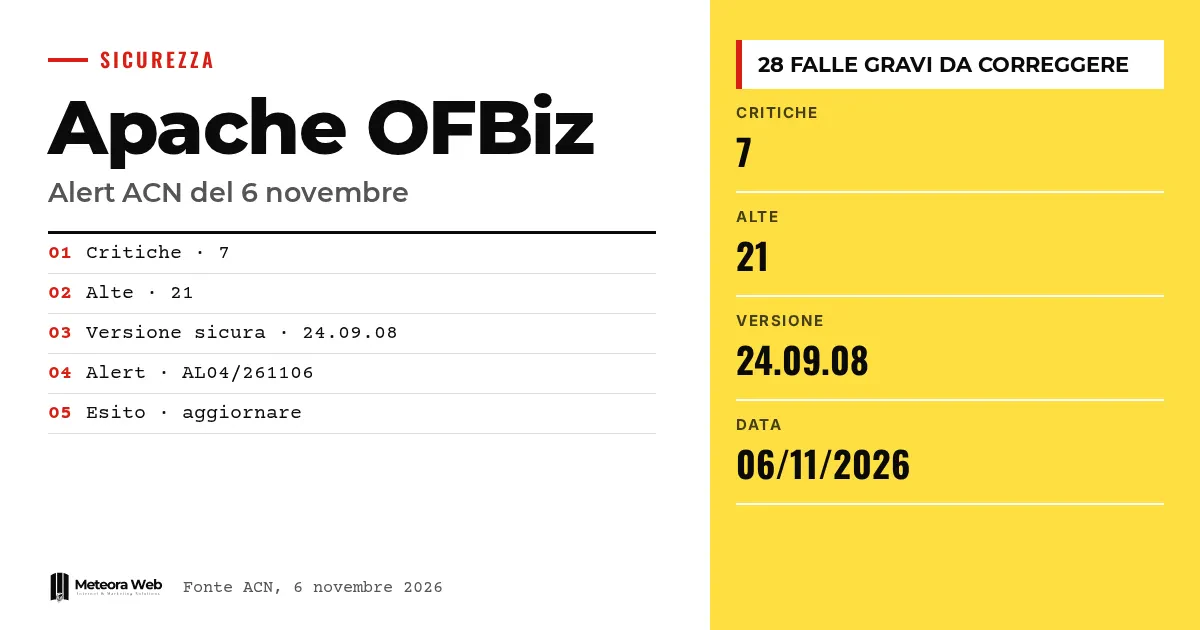
Am 6. November 2026 hat das CSIRT Italia bei der Agentur für nationale Cybersicherheit den Alert AL04/261106 zu Apache OFBiz veröffentlicht. Die Apache Software Foundation hat Updates für zahlreiche Lücken bereitgestellt, davon 7 mit kritischem und 21 mit hohem Schweregrad. OFBiz ist eine Open-Source-Plattform für das Unternehmensmanagement, betrifft also sensible Daten und Prozesse. Betroffen sind alle Versionen vor 24.09.08.
Ein paar Begriffe, bevor wir zu den Fakten kommen OFBiz ist eine Open-Source-Plattform, mit der ein Unternehmen Bestellungen, Lager und Buchhaltung verwaltet. CVE ist die Kennung, die eine bekannte Schwachstelle eindeutig identifiziert. RCE (Remote Code Execution) erlaubt es, Befehle aus der Ferne auf einem System auszuführen. Authentication bypass bedeutet, die Zugriffskontrolle zu umgehen. CSIRT ist die Gruppe, die die Reaktion auf IT-Sicherheitsvorfälle koordiniert.
Was hat die ACN zu Apache OFBiz gemeldet?
Laut dem Alert der ACN hat die Apache Software Foundation zahlreiche Schwachstellen behoben. Die gravierendsten sind 7 kritische und 21 hohe, insgesamt also 28.
Der Alert wurde am 6. November 2026 veröffentlicht und nennt als betroffene Versionen alle vor 24.09.08. Die Empfehlung, im Einklang mit dem Hersteller, lautet, dem Sicherheitsbulletin folgend zu aktualisieren.
Welche Art von Lücken sind das?
Die Liste der Kategorien ist breit.
- Beliebiges Schreiben und Lesen von Dateien
- Authentication bypass und Rechteerweiterung
- Remote Code Execution
- Denial of Service und Information Disclosure
- Spoofing, Tampering und Manipulation von Daten
- Umgehung von Sicherheitsbeschränkungen
Das sind Kategorien, die Zugriffe, Daten und die Verfügbarkeit des Dienstes betreffen. Der Titel des Newsletters von The Hacker News nennt eine RCE in OFBiz, im verfügbaren Text finden sich dazu aber keine Details.
Warum ist schnelles Aktualisieren wichtig?
Eine Analyse von rund 383.000 CVEs, zitiert von The Hacker News, nennt eine mediane Korrekturzeit von über einem Jahr für Netzwerkgeräte. Microsoft bezeichnet diese Lücke als das Zeitfenster des Angreifers. Das betrifft nicht OFBiz im Besonderen, zeigt aber das Risiko von Verzögerungen.
Microsoft ergänzt, dass Angreifer vor allem auf Lücken zielen, die die Übernahme des Systems erlauben, etwa Remote-Codeausführung, Rechteerweiterung und Umgehung der Authentifizierung. Solche Kategorien finden sich auch in der Liste zu OFBiz.
Zum Thema wiederkehrender Bulletins haben wir auch bei Oracle E-Business Suite berichtet, wo die Scans erst nach dem Patch kamen.
Wie erkennst du, ob du betroffen bist?
Prüfe die eingesetzte OFBiz-Version. Liegt sie vor 24.09.08, gehört sie zu den genannten. Lies dann das vom ACN genannte Sicherheitsbulletin von Apache und plane das Update.
Läuft die Plattform auf einem Server, den du selbst betreust, zählt auch, wer das darunterliegende System aktuell hält. Wer delegieren möchte, findet gehostete Server und Hosting mit Sicherheitsupdates. Für die Überwachung von CVEs kann dir unser Leitfaden wie man CVEs überwacht helfen.
Grenzen, die du kennen solltest
Die offizielle Quelle, die wir gelesen haben, nennt im verfügbaren Text keine einzelnen CVEs und sagt nicht, ob es aktive Ausnutzungen gibt. Wir wissen nicht, welche der Lücken ohne Authentifizierung erreichbar sind. Diese Details musst du im Apache-Bulletin nachsehen, und sie könnten sich mit neuen Aktualisierungen des Alerts ändern.
Was sich für alle ändert, die digital arbeiten
Wenn dein Unternehmen OFBiz nutzt oder ein Produkt, das es einbindet, wird das Update zur Priorität. Prüfe zuerst die Version und teste dann den Wechsel auf 24.09.08 in einer Testumgebung, denn ein stehendes Verwaltungssystem kostet Geld. Hast du Anpassungen, kontrolliere, dass sie weiterhin funktionieren. Ein solcher Aufwand erinnert an die Disziplin, die beim Fall Ubuntu und Red Hat mit den Kernel-Patches nötig war. Wer nicht weiß, ob er OFBiz einsetzt, sollte bei den Verantwortlichen für die Systeme nachfragen.
Unsere Einschätzung
Auffällig ist die Zahl, 28 schwere Lücken in einem einzigen Zyklus, mehr noch als die einzelne Schwachstelle. Bei quelloffener Unternehmenssoftware hängt die Sicherheit davon ab, wer sie installiert und aktualisiert, nicht davon, ob der Code öffentlich ist. Viele kleine Unternehmen wissen nicht einmal, dass ähnliche Komponenten in anderen Produkten stecken. Der Alert der ACN ist nützlich, sollte aber durch konkretere Hinweise zu den CVEs ergänzt werden.
Häufige Fragen
Welche Versionen von Apache OFBiz sind verwundbar?
Alle Versionen vor 24.09.08. Das gibt der Alert der ACN an. Die korrigierte Version ist also 24.09.08 oder eine spätere.
Wie viele Schwachstellen wurden behoben?
Zahlreiche, davon 7 kritische und 21 hohe. Der Alert listet nur jene mit kritischem und hohem Schweregrad auf.
Was empfiehlt die ACN?
Die betroffenen Produkte zu aktualisieren. Man sollte den Hinweisen des Sicherheitsbulletins des Herstellers folgen, das unter den Referenzen genannt wird.
Gibt es laufende Angriffe?
In den Quellen, die wir haben, ist davon nichts zu finden. Der Alert spricht nicht von aktiver Ausnutzung, deshalb können wir das weder bestätigen noch ausschließen.
Was ist OFBiz?
Eine Open-Source-Plattform für das Unternehmensmanagement. Sie dient dazu, Geschäftsprozesse in einem System zu bündeln.
Worauf du in den kommenden Wochen bei OFBiz achten solltest
Das Bild kann sich mit den technischen Details und möglichen Bestätigungen einer Ausnutzung ändern. Es lohnt sich, die Lage strukturiert zu verfolgen.
- Lies das Apache-Bulletin und notiere die kritischen CVEs, die die Funktionen betreffen, die du nutzt.
- Prüfe, ob die ACN den Alert mit neuen Versionen oder Hinweisen aktualisiert.
- Kontrolliere, ob weitere Software bei dir OFBiz enthält, und frage die Anbieter nach dem Termin für ihren Patch.



