
 Ing. Calogero Bono
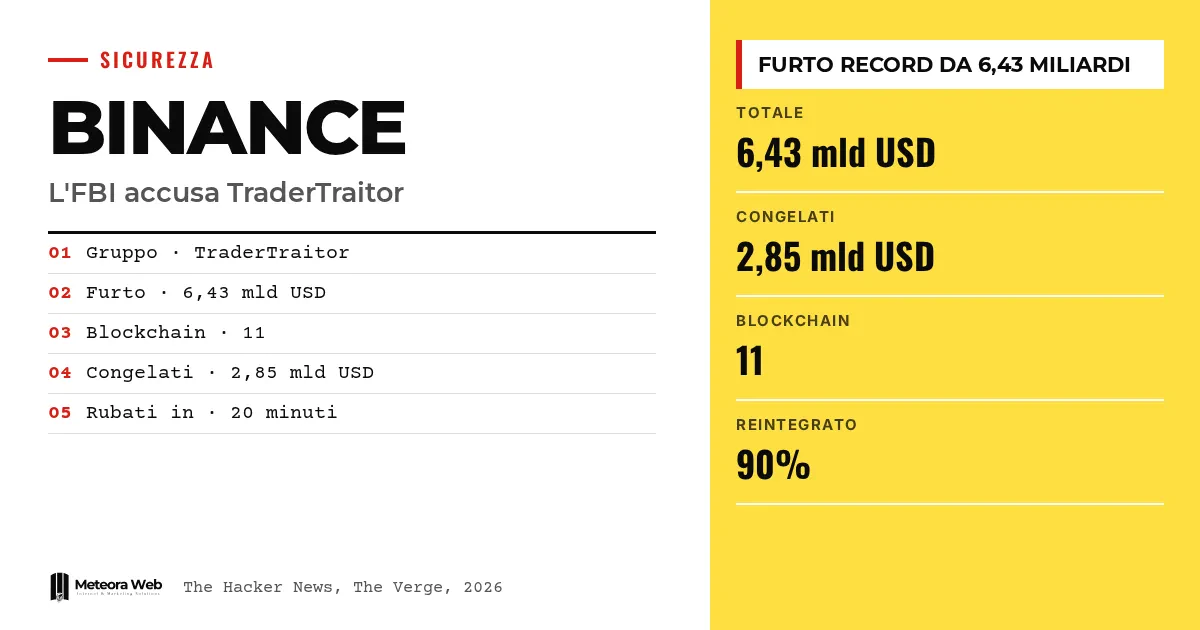
Der FBI hat die Hackergruppe TraderTraitor, die mit Nordkorea in Verbindung steht, offiziell für den Diebstahl von über 6 Milliarden Dollar an digitalen Vermögenswerten bei Binance verantwortlich gemacht. Laut der Quelle ist es der größte Kryptodiebstahl der Geschichte, mehr als viermal so groß wie der Angriff auf Bybit im Februar 2025. Binance hat inzwischen mit der schrittweisen Wiedereröffnung der Auszahlungen begonnen. Das betrifft auch dich, wenn du keine Kryptowährungen nutzt, denn Angreifer nehmen oft eher Menschen ins Visier als die Technik.
Ein paar Begriffe, bevor wir zu den Fakten kommen. TraderTraitor ist der Name einer nordkoreanischen Gruppe, die mindestens seit 2020 aktiv ist und auch als Jade Sleet oder UNC4899 bekannt ist. DeFi bezeichnet dezentrale Finanzdienste, die zum Verschleiern von Geldflüssen genutzt werden. Terraform-Provider ist eine Komponente, mit der Entwickler ihre Cloud-Infrastruktur verwalten. Backdoor ist ein versteckter Zugang, der die Fernsteuerung eines Computers erlaubt. Onchain-Einfrierung bezeichnet das Sperren von Geldern durch Herausgeber oder Netzwerke.
Was hat der FBI über den Diebstahl bei Binance festgestellt?
Laut The Hacker News hat der FBI zusammen mit dem U.S. Secret Service und der IRS Criminal Investigation beobachtet, dass die Gruppe die gestohlenen Gelder vor allem in Ethereum umgewandelt hat. Laut Behörde ist zu erwarten, dass die Gelder anschließend über DeFi-Dienste und sofortige Tauschbörsen laufen, als Vorbereitung weiterer Geldwäschephasen.
Der FBI hat außerdem eine Liste von Wallet-Adressen veröffentlicht, die die Angreifer offenbar nutzen. Die Beute übersteigt die 1,46 Milliarden, die bei Bybit erbeutet wurden. Gestohlen wurde über 11 Blockchains, zu 82 Prozent auf Ethereum und Bitcoin.
Erste Details hatten wir bereits im Artikel Binance, 6,3 Milliarden in 20 Minuten gestohlen behandelt.
Wie viel wurde gestohlen und wie viel eingefroren?
Die Zahlen unterscheiden sich je nach Quelle. Der FBI nennt laut The Hacker News 6,43 Milliarden Dollar. The Verge berichtet von 6,3 Milliarden und TechRadar von 6,36 Milliarden, die in etwa 20 Minuten abgezogen wurden.
Von den 6,43 Milliarden sind 2,85 Milliarden onchain von Tether, Circle, Ripple, Arbitrum und Optimism eingefroren worden. Diese Rechnung stammt von uns, sie entspricht aber rund 44 Prozent der Gesamtsumme.
Laut dem Analysehaus Elliptic verdoppelt der Vorfall fast, was das nordkoreanische Regime erbeutet hat. Die Diebstähle, die Akteuren mit Nordkorea-Bezug zugeschrieben werden, sollen in den letzten Jahren über 6,5 Milliarden betragen.
Bekommen die Nutzer von Binance ihr Geld zurück?
Binance erklärt, die finanziellen Folgen vollständig auszugleichen. Laut The Verge sagt der CEO, dass 90 Prozent der Gelder wieder aufgefüllt sind. Die restlichen 10 Prozent betreffen Token mit «geringerer Liquidität», deren Ausgleich mehr Zeit braucht.
Nigel Green, CEO der deVere Group, merkt an, dass der Notfallfonds rund 1,2 Milliarden beträgt und die Lücke viel größer ist. Der Rest müsste also aus dem Budget des Unternehmens kommen.
Zu den Auszahlungen hat Binance die Wiederaufnahme der ersten Phase zwischen 6 und 9 UTC mitgeteilt. Die Einzahlungen seien geöffnet geblieben und unberührt.
Wie arbeitet TraderTraitor und was haben Entwickler damit zu tun?
Die Gruppe täuscht Opfer mit infizierten Anwendungen. Laut Berichten von SentinelOne, Zscaler und Microsoft, auf die sich die Quelle stützt, nutzt sie manipulierte Terraform-Provider als Verbreitungsweg. Ein Bash-Loader wählt die passende Schadsoftware für das Betriebssystem aus, bis hin zur Backdoor ROOFDECK.
Als Vorwand dienen gefälschte Stellenangebote. Microsoft beschreibt Recruiter einer erfundenen, KI-gestützten Blockchain-Analysefirma, die Softwareingenieure kontaktieren und Gesprächstermine vereinbaren. KI dient außerdem dazu, Köder und gefälschte Profile zu erstellen.
Wie der Angriff auf Binance genau erfolgt ist, berichtet TechRadar – Ein kompromittierter Laptop eines Mitarbeiters war eine erste Annahme, doch die Geschichte scheint größer. Der Forscher Pieter Arntz von Malwarebytes sagt, man müsse klären, welche Abwehrmaßnahmen die unautorisierten Transaktionen nicht gestoppt haben.
Dieselbe vorgelagerte Angriffsdynamik findet sich in unserer Analyse zu Hackern, die KI nutzen, um Konten zu stehlen.
Grenzen, die du kennen solltest
Es ist nicht klar, wie die Angreifer an die Auszahlungssysteme von Binance gelangt sind, und die Spur des kompromittierten Laptops ist nur eine erste Vermutung. Die Summen weichen je nach Quelle voneinander ab. Nicht bestätigt ist, dass die Methode mit den Terraform-Providern tatsächlich gegen Binance eingesetzt wurde, die Quelle verbindet sie allgemein mit der Gruppe. Wir wissen nicht, wie viel Geld zurückgeholt wird und wann die Auszahlungen vollständig wieder laufen.
Was sich für alle ändert, die digital arbeiten
Wenn du Infrastruktur entwickelst oder betreibst, solltest du die Komponenten, die du installierst, wie Code behandeln, den man prüfen muss, auch wenn sie aus einem bekannten Workflow stammen. Prüfe die Herkunft von Terraform-Providern und Abhängigkeiten. Sei misstrauisch gegenüber Recruitern, die verlangen, während eines Vorstellungsgesprächs Code auszuführen. Für ein Unternehmen mit eigenen Servern zählen Updates und kontinuierliches Monitoring mehr als reiner Schutz am Eingang, wie Ben Bernstein von Huntress betont, der rät, davon auszugehen, dass irgendwann jemand eindringt. Achte außerdem auf Nachrichten, die den Fall Binance für Phishing ausnutzen.
Unsere Einschätzung
Am unbequemsten ist, dass ein Ggigant mit ausgefeilten Abwehrmechanismen nach Tagen der Vorbereitung in etwa 20 Minuten überwunden wurde. Die Mitteilung zu den Erstattungen beruhigt die Kunden, beantwortet aber nicht die zentrale Frage, welche Kontrollen versagt haben. Solange Binance das nicht erklärt, bleibt das Versprechen der Transparenz unvollständig. Für Unternehmen ist die Lehre nicht auf Kryptowährungen beschränkt. Das Ziel sind Menschen und alltägliche Arbeitswerkzeuge, und technische Sicherheit allein reicht nicht aus.
Häufig gestellte Fragen
Wer ist TraderTraitor?
Es ist eine Hackergruppe mit Nähe zu Nordkorea, die mindestens seit 2020 aktiv ist. Laut der Quelle ist sie auch unter Jade Sleet und UNC4899 bekannt und wurde bereits mit Angriffen auf DMM Bitcoin, Bybit, KelpDAO und Bitget in Verbindung gebracht.
Wie viel wurde bei Binance gestohlen?
Das hängt von der Quelle ab. Der FBI nennt laut The Hacker News 6,43 Milliarden Dollar, The Verge spricht von 6,3 Milliarden und TechRadar von 6,36 Milliarden.
Wurden die Gelder zurückgeholt?
Teilweise. Tether, Circle, Ripple, Arbitrum und Optimism haben 2,85 Milliarden Dollar eingefroren. Binance erklärt außerdem, 90 Prozent der Kundengelder wieder aufgefüllt zu haben.
Laufen die Auszahlungen bei Binance wieder?
Ja, aber schrittweise. Binance hat die erste Phase der Auszahlungen zwischen 6 und 9 UTC wieder geöffnet, Einzahlungen wurden nie geschlossen.
Riskieren Menschen ohne Kryptowährungen etwas?
Das direkte Risiko ist laut Ben Bernstein von Huntress gering. Es bleiben aber Betrugsversuche, die den Fall als Köder nutzen. Prüfe deshalb den Kontostatus nur über offizielle Apps oder Websites.
Worauf du nach der Zuschreibung durch den FBI achten solltest
Der Fall ist auf mehreren Ebenen offen, von den Ermittlungen bis zu den Erstattungen. Dies sind die Signale, die du in den nächsten Wochen verfolgen solltest.
- Verfolge, ob Binance einen technischen Bericht darüber veröffentlicht, wie die Angreifer die Auszahlungssysteme erreicht haben, sowie einen neuen Nachweis der Reserven.
- Prüfe, ob neue Gelder eingefroren oder zurückgeholt werden, indem du die vom FBI veröffentlichten Wallet-Adressen verwendest.
- Beobachte, ob Behörden in den USA, Europa und Asien verbindliche Sicherheitsstandards für Plattformen einführen, wie Nigel Green vermutet.



