Ing. Calogero Bono
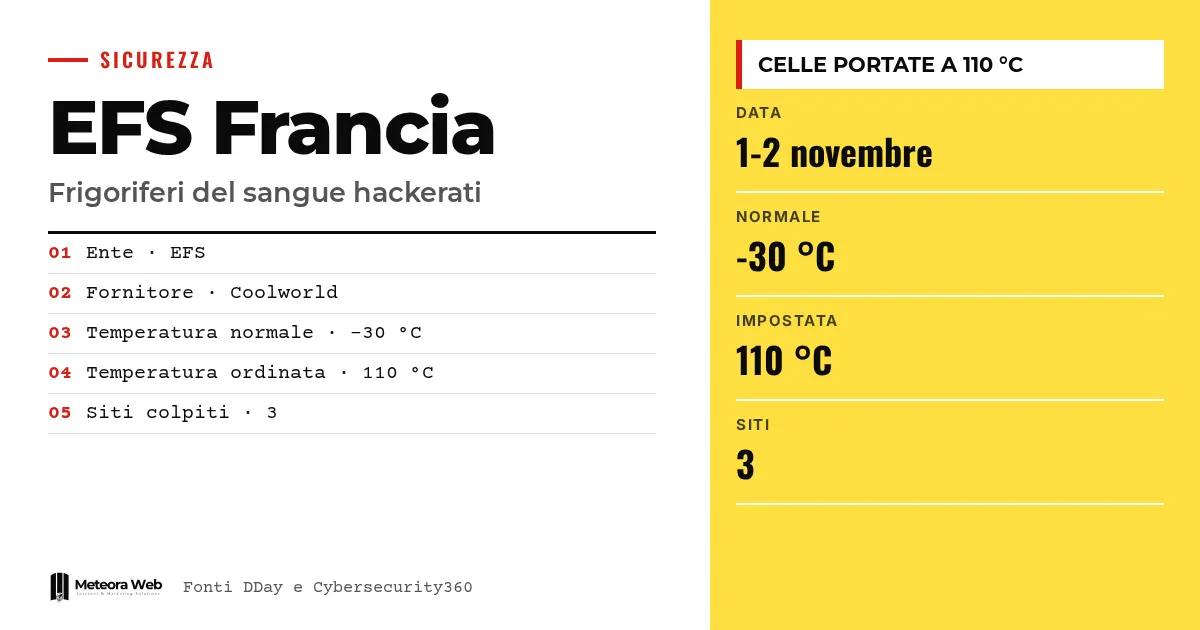
Der Établissement français du sang (EFS), die staatliche Einrichtung, die in Frankreich Blut sammelt und verteilt, hat einen Cyberangriff auf die Systeme bestätigt, die einige seiner Kühlzellen aus der Ferne steuern. Laut der Wochenzeitung Le Canard enchaîné hat sich alles in der Nacht vom 1. auf den 2. November ereignet. Ziel sei ein Dienstleister gewesen, nicht die Einrichtung selbst. Der Fall ist relevant, weil er auf die Angriffe auf Supermarkt-Kühlschränke folgt und das Problem vom Einkauf in den Gesundheitsbereich verlagert.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Supervisionssystem ist die Software, mit der sich Temperatur und Funktionen einer Anlage aus der Ferne überwachen lassen. Plasma ist der flüssige Anteil des Bluts, der bei Transfusionen und zur Herstellung von Medikamenten verwendet wird. Biobank ist eine Sammlung biologischer Proben, die für Behandlung und Forschung aufbewahrt werden. ANSSI ist die französische Agentur für Cybersicherheit. Fernzugriff bezeichnet die Möglichkeit, sich von außerhalb des Standorts mit einem Gerät zu verbinden.
Was ist bei der französischen Blutbank passiert?
Laut DDay hat die EFS den Vorfall gegenüber BFMTV bestätigt, nachdem der Canard enchaîné darüber berichtet hatte. Die Einrichtung sagt, es habe keine gesundheitlichen Folgen und keine Produktverluste gegeben.
Laut Cybersecurity360 wurden drei Standorte getroffen. Die Angreifer hätten die Temperatur- und Abtaubefehle verändert.
Wer wurde tatsächlich getroffen?
Die EFS betont, nicht direkt getroffen worden zu sein. Der Vorfall beträfe die Supervisionssysteme des Dienstleisters, die in «einigen Standorten» der Einrichtung installiert sind.
Der Canard nennt als Ziel Coolworld, das Unternehmen, das die Wartung der Kühlbehälter übernimmt. Das Blatt nennt vor allem die Region Bourgogne-Franche-Comté im Osten Frankreichs.
Das ist das typische Muster einer Lieferkette. Das Ziel ist nicht das Krankenhaus, sondern der Betreiber seiner Anlagen, und das französische Gesundheitsministerium hat den Fernzugriff auf die betroffenen Geräte deaktiviert.
Welche Temperaturen wurden eingestellt?
Die Zellen wurden bei -30 °C gehalten und sollen laut Canard auf 110 °C programmiert worden sein. Die EFS hat die tatsächlich erreichten Temperaturen nicht genannt.
HDblog schreibt, ein solcher Temperatursprung würde ausreichen, um Blutbeutel und Plasma unbrauchbar zu machen. In den Zellen lagerten Produkte für die Auslieferung an Krankenhäuser, Proben für Biobanken und Plasma für das LFB, ein öffentliches Labor, das daraus Medikamente herstellt.
Wie hat die EFS reagiert?
Laut der Einrichtung haben die Alarme die Auffälligkeit sofort gemeldet. Je nach Fall wurden die Geräte wieder unter Kontrolle gebracht oder deaktiviert, und die Produkte in andere Zellen umgelagert.
Das Gesundheitsministerium sagte, der Fernzugriff auf die betroffenen Geräte sei abgeschaltet worden. Die EFS arbeitet mit der ANSSI zusammen.
Der Zusammenhang mit den Supermärkten ist offensichtlich. Wir haben darüber berichtet, als eine neue Welle europäische Supermärkte traf. Cybersecurity360 berichtet, dass NoName057(16) und Z-Pentest sich zu den Supermarkt-Angriffen bekannt haben, nicht zu dem auf die EFS.
Grenzen, die du kennen solltest
Vieles ist noch nicht verifiziert. Die technischen Untersuchungen müssen klären, wie der Angriff abgelaufen ist, wie viele Geräte betroffen sind und wann die Zellen sicher wieder in Betrieb gehen können. Die Temperaturen von 110 °C stammen vom Canard, nicht von der EFS. Ein direkter Zusammenhang mit den Angriffen auf Supermärkte ist nicht belegt, auch wenn der Vorfall rund drei Wochen nach den Oktober-Angriffen stattfand. Die Quellen widersprechen sich bei der Zahl der Standorte, Cybersecurity360 nennt drei.
Was sich für alle ändert, die digital arbeiten
Wer vernetzte Anlagen betreibt, im Gesundheitswesen oder im Handel, muss auch das Risiko über Dienstleister einplanen. Frag deinen Wartungspartner, welche Fernzugriffe bestehen und wer sie nutzt. Deaktiviere die, die nicht gebraucht werden, wie es das französische Gesundheitsministerium getan hat. Prüfe, ob Temperaturalarme auch unabhängig vom Supervisionssystem funktionieren. Für die italienischen Hinweise lies was sich für Betreiber vernetzter Anlagen ändert und was zu tun ist.
Unsere Einschätzung
Das ernsteste Signal sind nicht die 110 °C, sondern dass ein schwaches Glied außerhalb der Einrichtung ausgereicht hat. Die EFS betont, nicht direkt getroffen worden zu sein, was technisch stimmt, für das Plasma aber wenig ändert. Solange Fernwartung als vertragliches Detail behandelt und nicht als Angriffsfläche, werden ähnliche Vorfälle sich wiederholen. Die Alarme haben funktioniert, und das ist die gute Nachricht. Man sollte sie aber nicht als Beweis lesen, dass das System standhält, denn ein langsamerer Angriff könnte unbemerkt bleiben.
Häufig gestellte Fragen
Ist Blut verloren gegangen?
Laut EFS nicht. Die Einrichtung sagt, dass es keine gesundheitlichen Folgen und keine Produktverluste gab. Diese Version wurde von unabhängigen Untersuchungen noch nicht überprüft.
Wurde die EFS direkt gehackt?
Nach Angaben der Einrichtung nicht. Der Vorfall betrifft die Supervisionssysteme eines Dienstleisters, die an einigen Standorten installiert sind. Der Canard nennt Coolworld als getroffenes Unternehmen.
Wie stark wurden die Kühlschränke erwärmt?
Nicht bestätigt. Der Canard spricht von Zellen, die von -30 °C auf 110 °C programmiert worden sein sollen. Die EFS hat keine tatsächlich erreichten Temperaturen genannt.
Wann fand der Angriff statt?
In der Nacht vom 1. auf den 2. November, laut Canard enchaîné. Der Vorfall ereignete sich rund drei Wochen nach den Oktober-Angriffen auf französische Supermärkte.
Betrifft das auch Italien?
Nicht direkt. Der Angriff auf die EFS fand in Frankreich statt. Die Angriffe auf Supermärkte haben sich dagegen auch nach Italien ausgebreitet, und Cybersecurity360 spricht von Auswirkungen auf die italienische Gesundheitssicherheit.
Worauf du in den kommenden Wochen bei Fernzugriffen auf Anlagen achten solltest
Die französische Untersuchung wird zeigen, ob es ein Einzelfall oder ein wiederholbares Muster war. Vorerst zählen die technischen Bestätigungen.
- Verfolge die Ergebnisse der ANSSI-Untersuchung zu Angriffsvektor und Zahl der betroffenen Geräte.
- Prüfe, ob Bekennerschreiben auftauchen, die mit den Angriffswellen auf Supermärkte in Verbindung stehen.
- Verlange von Anlagenlieferanten ein aktuelles, überprüfbares Protokoll der Fernzugriffe.