
 Ing. Calogero Bono
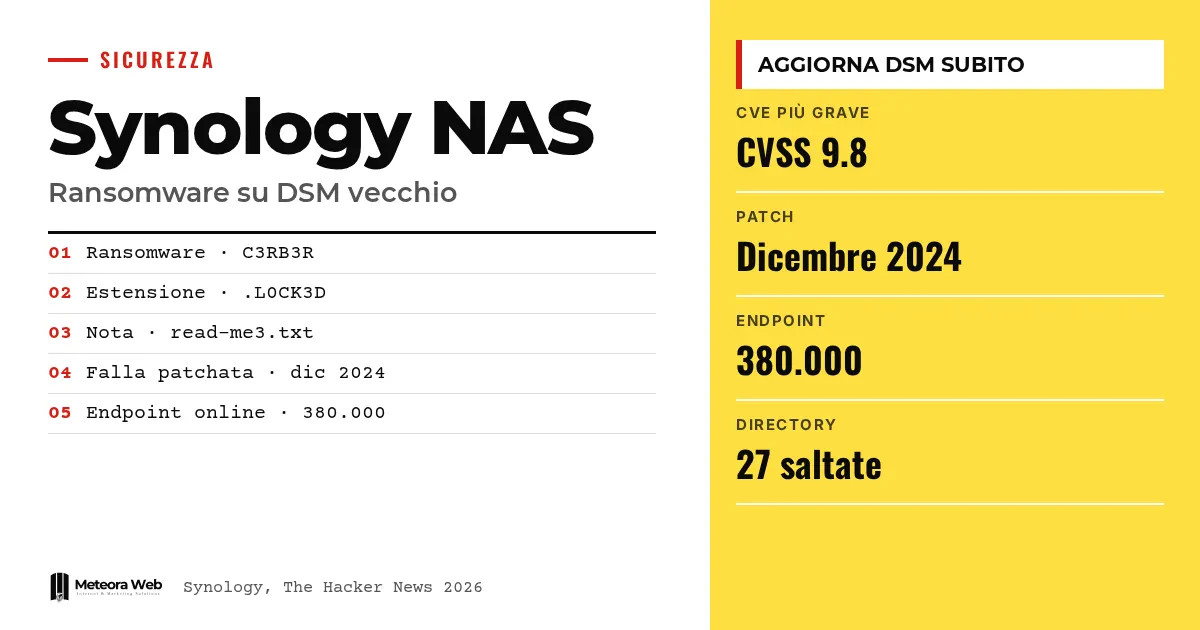
Synology hat seine Kunden gewarnt, dass Angreifer eine im Dezember 2024 geschlossene Schwachstelle ausnutzen, um NAS mit alten DSM-Versionen anzugreifen. Die Angriffe zielen darauf ab, Daten zu verschlüsseln und ein Lösegeld zu verlangen. Laut Berichten aus der Fachpresse steckt dahinter die Ransomware C3RB3R. Für alle, die Firmenarchive auf einem NAS speichern, ist das ein konkretes Problem, denn schon ein verschobenes Update kann reichen.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. NAS ist ein Netzwerkspeicher, der Dateien im Büro teilt. DSM ist DiskStation Manager, das Betriebssystem der Synology-NAS. CVE ist die Kennung einer bekannten Sicherheitslücke. CVSS ist der Schweregrad auf einer Skala von 0 bis 10. N-Day bezeichnet eine bereits geschlossene Lücke, die auf nie aktualisierten Geräten noch ausnutzbar ist.
Was hat Synology zu den Angriffen gesagt?
Der taiwanische Hersteller erklärte, Angreifer hätten eine im Dezember 2024 geschlossene Schwachstelle gegen Geräte mit veraltetem DSM ausgenutzt. In der Mitteilung, die The Hacker News zitiert, heißt es, dass «diese Angriffe darauf abzielen, Daten zu verschlüsseln und Lösegeld zu erpressen».
Synology fordert Nutzer mit verwundbaren Versionen auf, DSM sofort zu aktualisieren, und empfiehlt, die automatischen Updates einzuschalten. Welche Lücke genutzt wird, nennt das Unternehmen jedoch nicht.
Welche Schwachstellen und welche DSM-Versionen?
Der Hersteller verweist auf eine Warnung vom November 2024 mit drei Lücken.
- CVE-2024-10441, CVSS 9.8, Ausführung von Code aus der Ferne.
- CVE-2024-50629, CVSS 5.3, Lesen eingeschränkter Dateien.
- CVE-2024-10445, CVSS 4.3, Schreiben eingeschränkter Dateien.
Die korrigierten Versionen
- DSM 7.2.2 mit 7.2.2-72806-1 oder neuer
- DSM 7.2.1 mit 7.2.1-69057-6 oder neuer
- DSM 7.2 mit 7.2-64570-4 oder neuer
- DSM 7.1 mit 7.1.1-42962-7 oder neuer
- DSM 6.2 mit 6.2.4-25556-8 oder neuer
Laut TechRadar wird der Schweregrad nur bei der 6.2 als «moderat» eingestuft, bei den übrigen Versionen als kritisch.
Was ist die Ransomware C3RB3R?
Kundenmeldungen berichten von Dateien, die mit der Endung .L0CK3D gesperrt werden. Laut The Hacker News hat das chinesische Unternehmen Qihoo 360 C3RB3R analysiert und beschreibt eine «lange Geschichte» von Angriffen auf NAS, unter anderem über zwei DSM-Lücken, die Synology im September 2026 geschlossen hat.
Die Schadsoftware überspringt 27 Verzeichnisse und bestimmte Dateiendungen wie BAT, DLL und EXE, um Abstürze zu vermeiden, die die Verschlüsselung stören würden. In jedem verschlüsselten Ordner hinterlässt sie eine Lösegeldforderung namens read-me3.txt. Laut TechRadar, unter Berufung auf BleepingComputer, sollen Opfer «Tausende Dollar» für den Schlüssel zahlen.
Waren NAS schon früher betroffen?
Ja. 2019 traf QNAPCrypt, auch unter dem Namen eCh0raix bekannt, QNAP-NAS. Im August 2021 warnte Synology vor Brute-Force-Angriffen im Zusammenhang mit StealthWorker. Im selben Monat beschrieb Unit 42 von Palo Alto Networks eine Variante von eCh0raix, die sowohl QNAP als auch Synology treffen kann.
Unit 42 schätzte damals rund 250.000 aus dem Internet erreichbare NAS von QNAP und Synology, überwiegend von QNAP. Das Problem ist, dass Geräte für kleine Büros ein dauerhaftes Ziel sind, oft ohne eigenes Sicherheitspersonal. Zu den Risiken für kleine und mittlere Unternehmen findest du bei uns den Leitfaden zu Ransomware für KMU.
Einschränkungen, die du kennen solltest
Synology nennt weder die ausgenutzte Schwachstelle noch die Orte oder den Erfolg der Angriffe. Wie viele Geräte gefährdet sind, ist unbekannt. Die Shadowserver Foundation zählt 380.000 erreichbare Endpunkte, von denen vermutlich viele bereits aktualisiert sind. Die Verbindung zwischen dem Angriff und C3RB3R stammt aus Kundenmeldungen, nicht aus einer Bestätigung des Herstellers.
Was sich für alle ändert, die digital arbeiten
Wenn du ein Synology-NAS nutzt, prüfe heute die DSM-Version und vergleiche sie mit der Tabelle. Aktiviere die automatischen Updates, wie der Hersteller empfiehlt. Entferne das NAS aus dem öffentlichen Zugriff oder beschränke ihn auf wenige geprüfte Benutzer. Denk daran, dass RAID und integrierte Backups nicht zwingend vor Verschlüsselung schützen, deshalb brauchst du eine separate Kopie. Ist der Schaden bereits passiert, hilft dir der Leitfaden zu Incident Response und Wiederherstellung ohne Lösegeldzahlung.
Unsere Einschätzung
Der Fall zeigt ein altes Problem. Eine Lücke, die fast zwei Jahre zuvor geschlossen wurde, richtet immer noch Schaden an, weil in kleinen Firmen das NAS eingerichtet und dann vergessen wird. Hinzu kommt die geringe Transparenz der Warnung, die die Lücke nicht nennt und die Nutzer zum Rätselraten zwingt. Ein Hersteller sollte präzisere Hinweise geben, besonders wenn Angriffe laufen. Trotzdem bleibt die Verantwortung für das Update bei denen, die das Gerät betreiben.
Häufige Fragen
Welche Synology-Schwachstelle wird bei den Angriffen ausgenutzt?
Synology hat sie nicht genannt. Der Hersteller verweist jedoch auf eine Warnung vom November 2024 mit drei Lücken, darunter CVE-2024-10441 mit CVSS 9.8. Welche davon tatsächlich genutzt wird, ist nicht bestätigt.
Welche DSM-Versionen sind sicher?
Die gleichen oder neueren Builds wie die korrigierten, zum Beispiel 7.2.2-72806-1 für die 7.2.2 oder 6.2.4-25556-8 für die 6.2. Prüfe die Herstellerwarnung für deine Version.
Woran erkennst du ein von C3RB3R befallenes NAS?
Verschlüsselte Dateien tragen die Endung .L0CK3D, und in jedem verschlüsselten Ordner liegt eine Notiz namens read-me3.txt. Das sind die Merkmale, die in den zitierten Analysen beschrieben werden.
Reichen RAID und NAS-Backups gegen Ransomware aus?
Nicht unbedingt. TechRadar weist darauf hin, dass RAID und integrierte Backups nicht zwingend vor Verschlüsselung schützen. Du brauchst eine separate Kopie.
Solltest du automatische Updates aktivieren?
Ja, das empfiehlt auch Synology. So bleibt DSM aktuell, ohne dass jemand daran denken muss.
Worauf du in den kommenden Wochen achten solltest
Das Bild ist noch unvollständig. Es lohnt sich, zu verfolgen, was Synology klärt und wie sich die Meldungen entwickeln.
- Prüfe, ob Synology eine ausführlichere Warnung mit der ausgenutzten Lücke veröffentlicht.
- Teste mit einem externen Zugriffstest, ob dein NAS aus dem Internet erreichbar ist.
- Stelle ein Backup wieder her, das vom NAS getrennt ist, um sicher zu wissen, dass es funktioniert.




