
 Ing. Calogero Bono
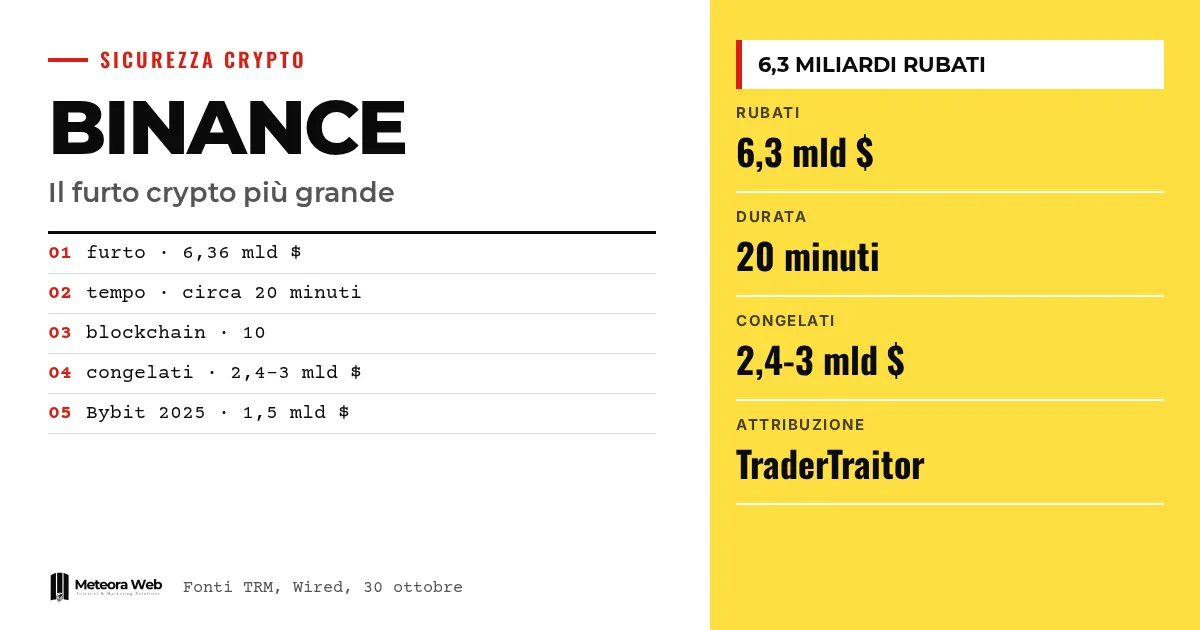
El 29 de octubre Binance, el mayor exchange de criptomonedas del mundo, sufrió lo que las fuentes señalan como el mayor robo de criptomonedas jamás registrado. Según el análisis de TRM Labs se movieron unos 6,36 mil millones de dólares, en gran parte en unos veinte minutos. El exchange suspendió depósitos y retiradas, asegura que los fondos de los usuarios están a salvo y promete cubrir cualquier pérdida. Para quien gestiona servidores, accesos y sistemas de pago el caso importa, porque el ataque habría partido del portátil de un ingeniero.
Algunos términos antes de entrar en los hechos. Un hot wallet es una cartera de criptomonedas conectada a internet, que los exchanges usan para gestionar las retiradas de los clientes. Una stablecoin es una moneda digital vinculada al valor de un dólar, como USDT o USDC. Un DevOps es el profesional técnico que gestiona el software y la infraestructura de una empresa. La clave privada es el código secreto que autoriza los movimientos desde una cartera. TraderTraitor es el nombre con el que varios analistas designan a un grupo de hackers norcoreanos especializado en atacar empresas cripto.
¿Qué pasó en Binance el 29 de octubre?
Como relata Wired, el jueves, a partir de las 16 en la costa este de Estados Unidos, los atacantes empezaron a retirar rápidamente unos 6,3 mil millones de dólares en criptomonedas de carteras de Binance, repartidos en varias blockchains. Binance suspendió casi de inmediato depósitos y retiradas mientras investigaba.
El análisis de TRM Labs, recogido por BleepingComputer, habla de unos 6,36 mil millones de dólares salidos de carteras en diez blockchains, casi todo en unos 20 minutos. Entre las redes implicadas están Ethereum, Bitcoin, Tron y Solana. Los fondos acabaron en varias direcciones controladas por un solo atacante.
La cifra es la más alta jamás vista. Según The Verge es unas cuatro veces el récord anterior, los 1.460 millones sustraídos a Bybit el año pasado. Binance ya había sido atacada en 2019, cuando se perdieron 40 millones de dólares de entonces.
Cuidado con las cifras, que cambian según la fuente. Tom's Hardware en su primera versión hablaba de 5,6 mil millones y advertía de que los totales eran provisionales. Las estimaciones posteriores, de TRM y de Binance, coinciden en 6,3-6,4 mil millones.
¿Cómo se llevó a cabo el ataque?
El portátil de un ingeniero
Binance explicó que el incidente habría implicado el portátil de uno de sus ingenieros DevOps. Ese acceso habría permitido al atacante llegar a un contenedor de servicio y enviar transacciones de retirada no autorizadas. La dirección implicada perdió de inmediato la autorización.
Después la reconstrucción se amplió. La empresa escribió en X que la investigación posterior había encontrado más puntos de intrusión y que se trata de un ataque complejo, gestionado junto con las fuerzas del orden. El co-CEO Richard Teng aclaró que el atacante no se limitó a usar los permisos de un ingeniero y que no fue una acción única con un clic. Hasta ahora, añadió, no hay pruebas de una filtración de claves privadas de las carteras.
Una preparación de días
Según TRM, citada por Wired, la preparación empezó al menos 36 horas antes del robo. Una de las carteras del atacante recibió tres pequeñas retiradas durante una fase de pruebas. A primera hora del 29 de octubre el código de ataque se probó en dos carteras. Más tarde se probó la versión final en una tercera, y los fondos de prueba se devolvieron al remitente. Cuatro horas después el mismo código se instaló en un hot wallet de Binance.
Tom's Hardware añade que habrían vaciado los hot wallet llamados Binance 14, Binance 16 y Hot Wallet 34, que custodian fondos de clientes puestos en común. El mismo artículo subraya que no se sabe si ocurrió con claves robadas, con un proceso de firma comprometido o de otra forma. Esta parte sigue abierta.
¿Quién está detrás del robo?
Binance no atribuyó la responsabilidad a ningún grupo. Teng dijo que la investigación no la atribuyó a ningún individuo. Ni la empresa ni las fuerzas del orden, según Wired, han señalado vínculos con hackers norcoreanos.
Las firmas de análisis blockchain, en cambio, apuntan en esa dirección. TRM y Chainalysis atribuyen el ataque a TraderTraitor, una unidad estatal norcoreana a la que BleepingComputer también identifica como Lazarus Group y APT38. Chainalysis habla de un alto grado de confianza. Elliptic dice no haber vinculado el ataque específicamente al grupo, pero sí ver solapamientos. Según su cofundador Tom Robinson, si Corea del Norte estuviera realmente detrás, este único robo duplicaría casi todo lo que el régimen ha robado en criptomonedas hasta ahora.
Los indicios citados por las fuentes son varios. Chainalysis observó en tiempo real cómo los fondos de Binance se mezclaban con los de un ataque a Bitget del mes pasado, ya atribuido a actores norcoreanos. Elliptic recuerda que atacar al personal de las empresas cripto es una seña de TraderTraitor, que el atacante financió la cartera con Tornado Cash y que probó el ataque por adelantado, como en el caso de Bybit. Este último, según Wired, había sido atribuido por el FBI precisamente a TraderTraitor.
Son atribuciones de empresas privadas, basadas en el análisis de la actividad en la blockchain y de datos externos. No son una conclusión judicial.
¿Cuántos fondos se han bloqueado y cuántos se han perdido?
Aquí las estimaciones no coinciden, porque la situación cambia de hora en hora. El cómputo de fondos congelados va de unos 2,4 mil millones (Tom's Hardware) a 2,7 mil millones (TRM, vía BleepingComputer), 2,8 mil millones (Elliptic) y hasta unos 3 mil millones (Binance, según The Verge).
Congelar no significa recuperar. Las empresas que emiten stablecoins pueden incluir en una lista negra la dirección del ladrón, que así ya no puede mover ni cambiar esos tokens. Según TRM han actuado Tether, Circle, Ripple y World Liberty Financial, mientras que el Security Council de Arbitrum bloqueó 8.426 ETH y 74,6 millones de ARB en su propia red. Tom's Hardware recuerda que, por norma, la devolución llega solo después de que los propietarios demuestren sus derechos, y a menudo tarda mucho.
El problema son las criptomonedas sin una entidad que las gobierne. Robinson calcula que los 3,3 mil millones restantes son sobre todo Bitcoin, Ether y XRP, que nadie puede congelar. Solo pueden detenerse cuando llegan a un exchange u otro servicio. Según él, algo se interceptará en los próximos meses, pero la cantidad bloqueada no debería subir mucho.
TRM también describe la carrera contra los bloqueos. El atacante habría vendido USDT a market makers y pedido prestado ETH contra USDT en Aave. Ahora, siempre según TRM, controla más de 420.000 ETH y 18.270 BTC, unos 2,4 mil millones de dólares fuera del alcance de los emisores. Chainalysis señala esquemas de blanqueo nunca vistos antes y miles de transacciones procesadas con automatización para ocultar el rastro.
¿Corren los usuarios el riesgo de perder dinero?
Según Binance, no. La empresa declaró que cubrirá todas las pérdidas con el fondo SAFU y con fondos propios, y que publicará una prueba de reservas (Proof of Reserves) actualizada cuando termine la recuperación. También dijo haber reservado más de 6.340 millones de dólares de fondos corporativos para este incidente, de los cuales 5 mil millones ya están en los mismos tokens afectados. Son declaraciones de la empresa, no verificaciones independientes.
El fondo SAFU, creado en 2018 y alimentado con el 10% de las comisiones de trading, según Tom's Hardware contiene 15.000 BTC, unos 1.170 millones de dólares al precio citado. The Verge habla de una reserva de emergencia de unos 1.300 millones en la última valoración. Las dos cifras dependen del precio del Bitcoin. En cualquier caso, el fondo cubre solo una parte de la pérdida, por eso importa la parte de fondos corporativos. En 2019 Binance cubrió por completo los 7.000 BTC robados con el SAFU. También el ex CEO Changpeng Zhao, recuerda Tom's Hardware, espera que los usuarios sean compensados. La web Binance.us, según la misma fuente, parece no haberse visto afectada hasta ahora.
Binance advierte además de estafas que aprovechan el episodio, con correos, SMS y llamadas que imitan a la empresa. Hay que desconfiar de las ofertas de compensación o de restablecimiento de retiradas, no abrir enlaces recibidos y usar solo la web y la app oficiales.
Límites que conviene conocer
- Las cifras no son definitivas. El total robado y el importe congelado varían según la fuente y la hora.
- La atribución a Corea del Norte viene de empresas de análisis, no de Binance ni de las autoridades. Elliptic misma distingue entre atribución y solapamientos.
- Todavía no sabemos el método exacto. Binance habla de más puntos de intrusión además del portátil y de que no hay pruebas de filtración de claves privadas. Las demás hipótesis siguen abiertas.
- Las promesas de reembolso son declaraciones de la empresa. No conocemos plazos ni modalidades, ni el resultado de la prueba de reservas.
- No sabemos cuánto se recuperará. Las estimaciones sobre la parte que no puede congelarse son de analistas individuales.
Qué cambia para quien trabaja con lo digital
No hace falta gestionar criptomonedas para sacar una lección. El relato de Binance habla de un portátil, de un contenedor de servicio y de retiradas autorizadas con credenciales válidas. Es el mismo esquema al que se enfrenta cualquier empresa con empleados técnicos y accesos privilegiados, incluso pequeña.
Primero, los dispositivos de quien tiene accesos sensibles forman parte de la infraestructura. El portátil de un desarrollador con acceso a los servidores de producción merece el mismo nivel de protección que el propio servidor. Si gestionas tus sistemas con hosting y servidores gestionados con actualizaciones de seguridad, parte de ese trabajo ya está delegada, pero los accesos y los permisos siguen siendo responsabilidad tuya.
Segundo, limitar lo que puede hacer un solo acceso. Teng insistió en que el ataque no fue una acción única con un clic, pero el caso muestra lo valioso que es separar roles, exigir varias aprobaciones para operaciones sensibles y vigilar en tiempo real los movimientos anómalos. Veinte minutos son pocos para reaccionar a mano.
Tercero, el factor tiempo y la automatización, que también menciona The Verge al recordar el informe de OpenAI sobre un modelo suyo capaz de sustraer criptomonedas falsas en una red de pruebas de Ethereum. Sobre el tema hemos escrito sobre un hacker autónomo y qué significa para las pymes italianas. Quien ataca usa cada vez más herramientas automáticas, y las defensas manuales son cada vez más lentas.
Cuarto, el factor humano. Elliptic recuerda que los norcoreanos apuntan al personal, y Sophos, citada por Wired, recuerda que en el pasado el grupo creó aplicaciones falsas para entrar en empresas. El riesgo también afecta a las estafas con cuentas, como las que contamos al hablar de hackers que usan la IA de Meta para robar cuentas. Quien instala software de terceros, incluido el de código abierto, debería leer la guía sobre cumplimiento normativo y seguridad del código abierto en la empresa.
Por último, tu relación con los proveedores. Si un servicio custodia fondos o datos de tus clientes, pregunta cómo protege los accesos y los portátiles del personal y qué ocurre en caso de incidente.
Nuestra opinión
El dato más interesante no es la cifra, sino la desproporción entre la sofisticación del ataque y el punto de entrada. Para vaciar carteras en diez blockchains bastó, al menos al principio, con llegar a una persona y a un portátil. Las criptografías y las arquitecturas más refinadas valen poco si el perímetro humano y operativo es frágil. Sobre eso, hasta ahora, Binance ha dado pocos detalles, lo cual es comprensible mientras la investigación siga abierta.
Valoramos positivamente la rapidez de las comunicaciones y la promesa de cobertura, pero con cautela. Decir que los fondos de los usuarios están a salvo cuando más de dos mil millones están en manos del atacante y no pueden congelarse exige ver los números. La prueba de reservas prometida será la verdadera prueba, porque podrá ser verificada por terceros.
Queda una crítica al sector. Los hot wallet con fondos comunes de clientes son, por definición, un objetivo, y después de Bybit en 2025 el guion se ha repetido a una escala cuatro veces mayor. Un ataque preparado durante 36 horas y probado varias veces quizá habría dejado señales. Esperamos saber si fueron ignoradas. Y pesa sobre todo una limitación nuestra. Las atribuciones llegan de empresas privadas, que tienen interés en mostrar sus capacidades, y deben tratarse como hipótesis autorizadas y no como sentencias.
Preguntas frecuentes
¿Cuánto se robó a Binance?
Unos 6,3 mil millones de dólares según Binance y la mayoría de las fuentes, 6,36 mil millones según TRM. Un primer cómputo de Tom's Hardware hablaba de 5,6 mil millones, pero era provisional. El robo sería el mayor de la historia de las criptomonedas.
¿Pierdo mi dinero si tengo una cuenta en Binance?
Según Binance, no, porque cubrirá todas las pérdidas con el fondo SAFU y con fondos corporativos. Es una declaración de la empresa. Por ahora los depósitos y las retiradas están suspendidos, así que los fondos no son accesibles hasta que terminen los controles.
¿Quién atacó Binance?
No está confirmado oficialmente. TRM y Chainalysis atribuyen el ataque a TraderTraitor, un grupo norcoreano, mientras que Elliptic ve solapamientos sin vincularlo de forma específica. Binance y las fuerzas del orden no han señalado responsables.
¿Cómo entraron los hackers?
Binance habla del portátil comprometido de un ingeniero DevOps, que habría dado acceso a un contenedor de servicio y a retiradas no autorizadas. Después dijo haber encontrado otros puntos de intrusión. No ha confirmado filtraciones de claves privadas.
¿Se pueden recuperar los fondos robados?
Solo en parte. Las estimaciones de fondos congelados van de unos 2,4 a 3 mil millones de dólares, sobre todo stablecoins, pero congelados no significa devueltos. Bitcoin, Ether y XRP no se pueden congelar y, según Elliptic, la cantidad bloqueada no debería subir mucho.
Qué vigilar en las próximas semanas
Los avances que conviene seguir son tres. Qué publicará Binance sobre el método de ataque, el resultado de la prueba de reservas actualizada y los movimientos de los unos 2,4 mil millones de dólares que no pueden congelarse y que podrían interceptarse cuando pasen por un exchange. Mientras tanto, hay tres medidas prácticas.
- Revisa quién tiene accesos privilegiados en la empresa, reduce los permisos a lo necesario y protege los dispositivos de quien trabaja con servidores y producción. Para una ayuda concreta puedes echar un vistazo a los servicios de la agencia Meteora Web.
- Desconfía de correos, SMS y llamadas que mencionen el ataque a Binance o ofrezcan compensaciones. Entra solo desde la web y la app oficiales, sin pulsar enlaces recibidos.
- No dejes fondos o datos críticos en un único lugar. Si usas un exchange, mantén solo lo que necesites y consulta la prueba de reservas cuando se publique.
Fuentes
- BleepingComputer, Binance vincula el robo de criptomonedas de 6,3 mil millones de dólares a un portátil DevOps comprometido
- Wired, El hackeo de Binance por 6,3 mil millones de dólares se ejecutó en solo 20 minutos
- The Verge, Los hackers de Binance robaron 6,3 mil millones de dólares en un robo de criptomonedas récord
- Tom's Hardware, Presuntos hackers norcoreanos roban 5,6 mil millones de dólares en criptomonedas



