
 Ing. Calogero Bono
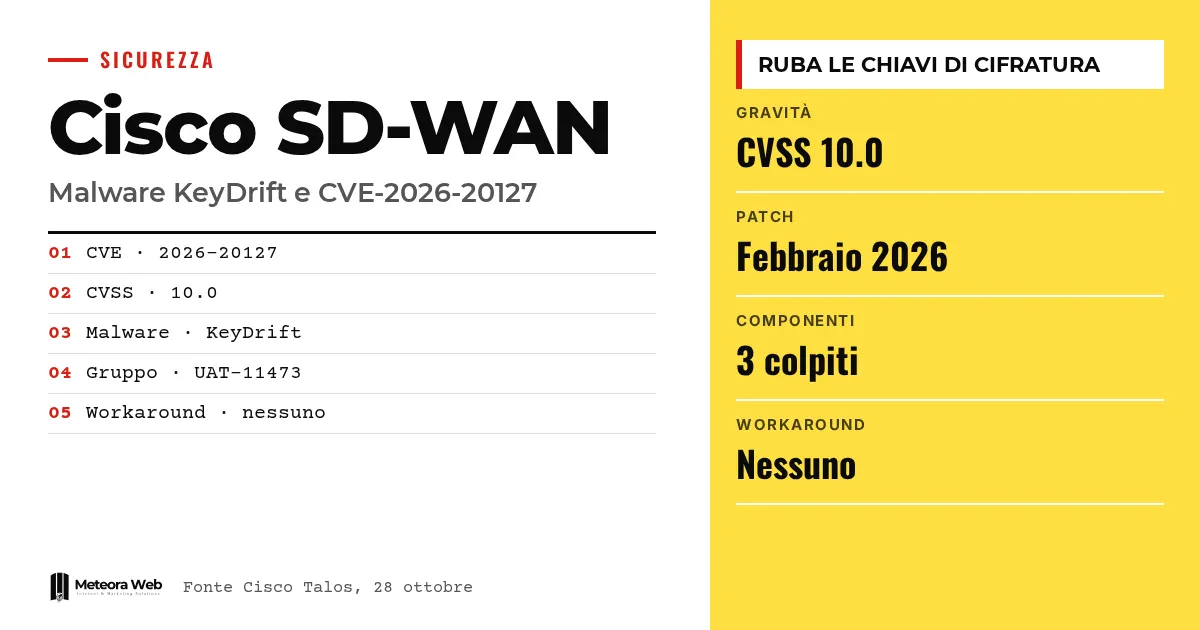
Cisco Talos publicó el 28 de octubre un análisis sobre KeyDrift, un malware diseñado para ejecutarse dentro de los controladores de Cisco Catalyst SD-WAN. Los atacantes entran aprovechando CVE-2026-20127, un fallo de omisión de autenticación con puntuación CVSS 10.0 que Cisco corrigió en febrero. El objetivo del malware es copiar las claves que cifran el tráfico entre las sedes de una organización. Importa a cualquiera que gestione redes empresariales geográficas, porque el punto atacado es el cerebro de la red y no un solo router.
Algunos términos antes de entrar en los hechos. SD-WAN es una red geográfica gestionada por software, que conecta sedes y sucursales. El Controller (antes vSmart) distribuye las reglas y las claves, el Manager (vManage) administra todo y el Validator (vBond) autentica los dispositivos. NETCONF es un protocolo para modificar la configuración de equipos de red. Un APT es un grupo de atacantes avanzado y persistente, a menudo vinculado a un Estado. La omisión de autenticación permite entrar sin conocer ninguna contraseña.
Qué pasó con CVE-2026-20127
Según el aviso oficial de Cisco, el problema está en la autenticación entre componentes, que no funciona como debería. Un atacante remoto y no autenticado puede enviar solicitudes elaboradas a propósito y obtener privilegios administrativos. En un Controller puede acceder como usuario interno de alto privilegio, pero no como root. Desde ahí llega a NETCONF y puede modificar la configuración de toda la red SD-WAN.
El fallo afecta a Controller, Manager y Validator, sin importar la configuración. Están implicadas las instalaciones locales y las nubes alojadas por Cisco, incluidas las gestionadas por Cisco y el entorno FedRAMP. Según The Hacker News, Cisco añadió el Validator al aviso el 16 de junio y declara conocer una explotación limitada. No existen soluciones alternativas al parche.
¿Cómo funciona KeyDrift dentro del controlador?
En el mecanismo tradicional de intercambio de claves, cada router genera periódicamente una clave AES para su tráfico y la envía al Controller. El Controller la reenvía a los demás routers. Un proceso llamado vdaemon gestiona las conexiones de control cifradas que transportan estas claves.
PolyFlame y LittleFilch
KeyDrift tiene dos componentes principales. PolyFlame se ejecuta en memoria dentro de los procesos vdaemon legítimos. Puede comportarse como una puerta trasera al estilo TinyShell, ejecutando comandos y leyendo o escribiendo archivos, o actuar como relay entre el servidor de mando y otras máquinas. Las muestras analizadas no contienen una dirección de servidor escrita en el código.
LittleFilch se engancha a vdaemon y lee los mensajes de control después de descifrarlos. Para una lista predefinida de routers de borde extrae las direcciones IP y un campo de 32 bytes que Talos considera material de claves AES-256 de los túneles IPsec. Lo cifra todo con RSA, lo guarda en /var/tmp/vdaemon.bin y puede enviarlo por UDP a una dirección leída de un archivo de configuración, que se borra después de usarse.
Cómo se instala
Según Talos, KeyDrift se instala sobre todo mediante scripts runit modificados, los que los dispositivos Cisco usan para iniciar los servicios. El script del servicio SSH lanza un cargador llamado conf_sshd, y una herramienta llamada rsshd inyecta PolyFlame en los procesos vdaemon. En un Validator comprometido aparece en cambio un falso servicio aaamgr. Los atacantes también recurren al timestomping, es decir, copian fechas y permisos de archivos existentes a los suyos.
¿Qué versiones están corregidas?
Cisco indica la primera versión corregida para cada línea. El recuento de las líneas fuera de mantenimiento es el que recoge The Hacker News.
- Anteriores a la 20.9 - migrar a una versión corregida.
- 20.9 - 20.9.8.2.
- 20.11 - 20.12.6.1.
- 20.12 - 20.12.5.3 o 20.12.6.1.
- 20.13, 20.14 y 20.15 - 20.15.4.2.
- 20.16 y 20.18 - 20.18.2.1.
Las versiones anteriores a la 20.9 y las líneas 20.11, 20.13, 20.14 y 20.16 han llegado al final del mantenimiento del software. Quien las use debe pasar a una versión compatible.
Mientras tanto, quien gestione una instalación local puede limitar los puertos 22 y 830 con ACL, reglas de cortafuegos o grupos de seguridad, permitiendo solo las IP conocidas de los controladores y de los hosts necesarios. Cisco afirma que la medida funcionó en un entorno de prueba, pero recomienda verificarla en la propia red. En las nubes alojadas por Cisco estas protecciones ya están activas.
¿Quién está detrás de los ataques?
Talos atribuye KeyDrift al grupo UAT-11473, que ha atacado servicios espaciales y satelitales, tecnología para defensa y aeroespacial, y centros de investigación sobre políticas públicas. Según BleepingComputer, el grupo parece solaparse con la red de acceso oculto llamada Silent Train, vinculada a Volt Typhoon, pero Talos no establece conexiones definitivas.
Para The Hacker News, el solapamiento afecta a la infraestructura. Silent Train es el nombre que Black Lotus Labs de Lumen usa para una red de dispositivos comprometidos, entre ellos equipos para pequeñas oficinas, domésticos e IoT. Lumen sostiene que Volt Typhoon la usaba para ocultar sus actividades y que explotaba CVE-2026-20127 ya a finales de 2025, incluso después de la divulgación de febrero. Lumen, sin embargo, no vincula esa actividad con KeyDrift.
Límites que conviene conocer
Muchas cosas siguen abiertas. Talos describe los ataques históricos, pero no dice cuándo ocurrieron ni si realmente se enviaron claves. No se ha recuperado el archivo de configuración con la dirección de destino. El informe no incluye hashes de archivos, direcciones IP ni dominios útiles para la caza de amenazas.
No está claro cómo se relaciona UAT-11473 con UAT-8616, el grupo indicado en febrero. Tampoco está claro si la actualización elimina KeyDrift de un dispositivo ya comprometido, ni si las claves deben sustituirse. Además, bloquear los puertos no elimina un malware ya presente. Cisco advierte que antes de una actualización pueden existir compromisos todavía activos.
Qué cambia para quien trabaja con lo digital
Si tu empresa o tus clientes usan Catalyst SD-WAN, la actualización no basta como única acción. Hay que comprobar si alguien entró antes. Cisco sugiere revisar /var/log/auth.log y buscar entradas Accepted publickey para vmanage-admin desde IP desconocidas, comparándolas con las System IP que muestra el Manager.
Cada evento de peering en los registros debe validarse a mano. Revisa la hora respecto a las ventanas de mantenimiento, la IP pública respecto al inventario, la IP de sistema del peer y el tipo de peer. Antes de abrir un caso con el Cisco TAC, ejecuta el comando request admin-tech en cada componente de control.
Para quien desarrolla y gestiona servidores vale una lección más amplia. Las claves de cifrado son un objetivo tanto como las contraseñas, y un sistema que las distribuye debe aislarse y monitorizarse. Si quieres repasar los principios, lo tratamos en la guía sobre el protocolo Signal para el cifrado de extremo a extremo. Con hosting y servidores gestionados con actualizaciones de seguridad, el tema de los parches pasa a quien los administra, pero debe verificarse caso por caso.
Nuestra opinión
Para nosotros el punto más grave no es el malware, sino el tiempo. Según Cisco Talos, la explotación se remonta al menos a 2023, y Lumen habla de actividad continuada incluso después de febrero. Un parche publicado no cierra la cuestión si durante meses alguien tuvo acceso administrativo. Muchas organizaciones tratan la actualización como el final del trabajo, y aquí no lo es.
También nos parece poco satisfactoria la comunicación sobre lo que viene después. Las indicaciones sobre qué hacer si se encuentra un compromiso son genéricas, y falta una respuesta clara sobre la sustitución de las claves. Para las pequeñas empresas, que a menudo confían en un proveedor de red sin ver sus registros, es un problema real. El mismo escenario de riesgo para las pymes lo hemos tratado en nuestro artículo sobre qué significa la seguridad ofensiva automatizada para las pymes italianas. Pide a tu proveedor una respuesta por escrito, no una tranquilidad verbal.
Preguntas frecuentes
¿Qué es CVE-2026-20127?
Es un fallo de omisión de autenticación en Cisco Catalyst SD-WAN, con puntuación CVSS 10.0. Permite a un atacante remoto no autenticado obtener privilegios administrativos. Cisco lo corrigió en febrero.
¿Qué es KeyDrift?
Es un framework de malware descrito por Cisco Talos, diseñado para los controladores SD-WAN. Sirve para mantener un acceso persistente, interceptar el tráfico de control y copiar las claves de cifrado. Tiene dos componentes, PolyFlame y LittleFilch.
¿Existe una solución alternativa a la actualización?
No. Cisco declara que no hay workarounds. Para las instalaciones locales existe una mitigación temporal, es decir, limitar los puertos 22 y 830 a las IP conocidas, pero no sustituye al parche.
¿Cómo sé si me han comprometido?
Revisa /var/log/auth.log buscando Accepted publickey para vmanage-admin desde IP desconocidas. Compáralas con las System IP del Manager y valida cada evento de peering. Si encuentras señales, abre un caso con el Cisco TAC después de ejecutar request admin-tech.
¿Está segura la nube alojada por Cisco?
No del todo. Las instalaciones en la nube alojada están entre las afectadas por el fallo. Cisco declara, sin embargo, que para ellas las protecciones de los puertos ya están activas.
Qué revisar en los próximos meses en tu red SD-WAN
En los próximos meses conviene seguir las actualizaciones de Talos sobre indicadores de compromiso y sobre la limpieza de los dispositivos ya afectados. Tres acciones prácticas.
- Comprueba tu versión y pasa a una versión corregida y todavía compatible, partiendo de la tabla de Cisco.
- Busca rastros anteriores en los registros de autenticación y en los archivos indicados por Talos, y conserva los archivos admin-tech para el TAC.
- Limita los puertos 22 y 830 a las IP conocidas y pregunta a tu proveedor si ha planeado la sustitución de las claves. Para apoyo externo puedes consultar los servicios de la agencia Meteora Web.



