
 Ing. Calogero Bono
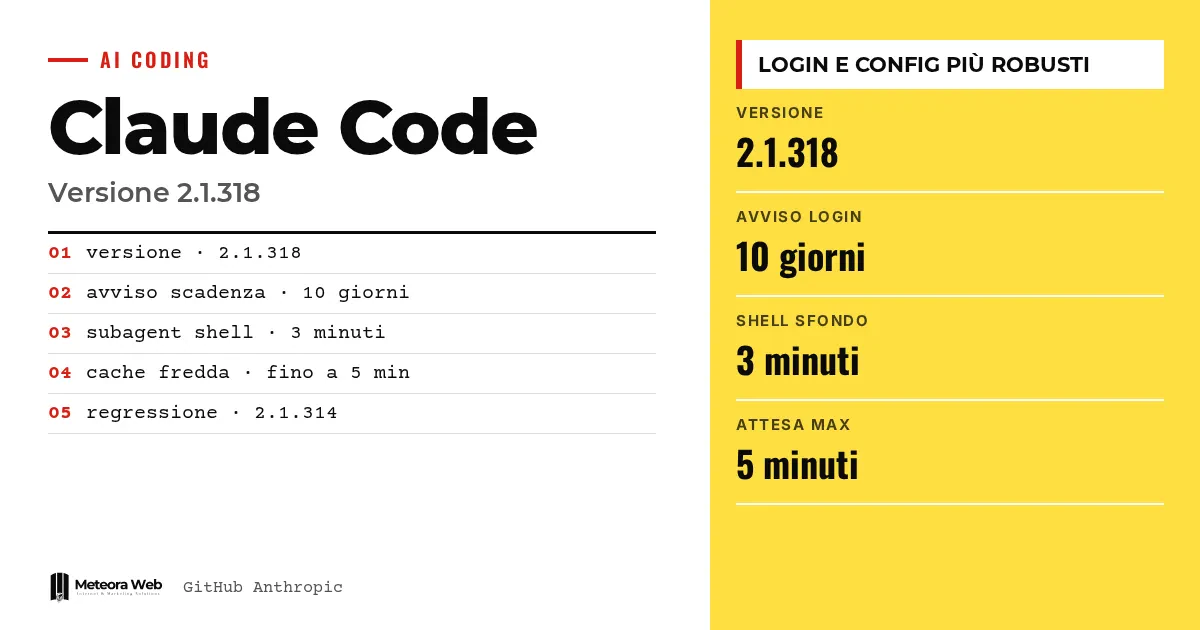
Anthropic ha publicado en GitHub la versión 2.1.318 de Claude Code. Las notas de la versión son largas y se centran sobre todo en la fiabilidad. El paquete afecta al guardado de la configuración y del inicio de sesión en carpetas de red compartidas, a la caducidad del login de claude.ai y al comportamiento de las sesiones remotas y no interactivas. Si usas la herramienta en la empresa o en automatizaciones, conviene leer qué ha cambiado.
Algunos términos antes de entrar en los hechos. ~/.claude.json es el archivo de configuración donde Claude Code guarda ajustes, carpetas de confianza y servidores MCP. MCP es el protocolo con el que el asistente se conecta a herramientas externas. claude -p es el modo no interactivo, usado en scripts y automatizaciones. Mods son las extensiones que Claude Code escribe durante una sesión. Subagente es un agente secundario que trabaja en paralelo al principal.
¿Qué hay de nuevo en Claude Code 2.1.318?
Según las notas oficiales en GitHub, la versión registra la respuesta del usuario cuando Claude Code pide activar los mods escritos en sesión. Añade además assume_role sobre los upstream mantle de la pasarela de las apps de Claude, útil para un rol en otra cuenta de AWS y para atribuir los costes de AWS a cada desarrollador.
A los mods llega también una opción de effort para $.model.fork, de modo que un trabajo secundario rápido pueda ejecutarse con effort bajo independientemente de la sesión. El resultado muestra el effort enviado.
¿Cómo cambia la gestión de la caducidad del login?
Ahora claude auth status muestra la fecha de fin del login de claude.ai guardado (loginExpiresAt). Los resultados JSON de claude -p informan credential_expires_at. Desde 10 días antes de la caducidad, la salida de texto de claude -p muestra un aviso de una línea en stderr.
Cuando el login caduca, el error lo dice de forma explícita y, en claude -p, indica claude auth login y claude setup-token. Para quien deja correr trabajos sin supervisión es una información que antes faltaba.
¿Por qué se habla tanto de las carpetas home de red?
Muchas correcciones tocan las home compartidas en red. Las notas citan /logout, claude auth logout y claude mcp remove que indicaban éxito incluso cuando el archivo no se actualizaba. También se corrigió el login guardado que se sustituía por un archivo vacío cuando la home se queda sin espacio.
Otras entradas afectan a trabajos que salían con Not logged in tras un nuevo acceso desde otro terminal, y a claude mcp add y remove que escribían sin lock. Ahora esperan o salen con código 1, aunque el guardado de otro trabajo puede todavía sustituir un servidor guardado.
En cuanto a ~/.claude.json, un archivo no válido ya no se reemplaza por los valores predeterminados. El arranque falla y explica cómo restaurarlo. Si el archivo está vacío y sin copia de seguridad, Claude Code arranca como si faltara. Quien quiera el contexto puede leer también las correcciones de la 2.1.314.
¿Qué cambia en sesiones, subagentes y seguridad?
Las notas corrigen la pérdida de la conversación con --continue tras intentos fallidos de una llamada a herramienta, regresión de la 2.1.314. También se resolvió el bloqueo en macOS con muchos comandos Bash, y los avisos de permiso resueltos por teclas pulsadas justo tras enviar un mensaje.
Un comando aprobado tras reiniciar un runner self-hosted o una sesión en la nube se ejecutaba en la carpeta inicial de la sesión. Ahora, si la carpeta solicitada no es accesible, el comando no se ejecuta. Además, deniedMcpServers con URL bloquea también los servidores proporcionados por Anthropic con upstream correspondiente.
Los subagentes en segundo plano pasan un comando de shell al fondo tras 3 minutos en todos los proveedores, para no dejar caducar la caché del prompt. En Bedrock, Vertex, Foundry o sin telemetría, con caché fría, la espera puede llegar a 5 minutos. Para comparar con la versión anterior está la 2.1.316.
Límites que conviene conocer
Las notas proporcionadas están truncadas y la última entrada, sobre la pasarela, está incompleta. No hemos verificado en la práctica ninguna corrección. Persisten límites declarados, por ejemplo que el guardado de otro trabajo puede todavía sustituir un servidor MCP guardado. No constan medidas de impacto en el rendimiento.
Qué cambia para quien trabaja con lo digital
Si usas Claude Code en scripts o CI, revisa la caducidad del login con claude auth status e intercepta el aviso en stderr. Si las home están en NFS u otras carpetas compartidas, la actualización reduce el riesgo de configuraciones vaciadas o MCP perdidos. Quien gestiona políticas corporativas debería revisar las reglas deniedMcpServers, ahora más amplias. Quien desarrolla sobre el servicio puede recordar el caso de la extensión con backdoor en Cursor, porque la 2.1.318 deja de instalar la extensión de IDE al arrancar desde un terminal del IDE.
Nuestra opinión
Es una versión poco llamativa pero útil. Casi todas las entradas son correcciones de pérdidas silenciosas de datos o de éxitos declarados sin haberlos conseguido, el tipo de fallo que en producción cuesta horas. El reverso es que aparecen muchos problemas ligados a home de red y reinicios. Para una herramienta cada vez más usada sin supervisión, la solidez del guardado de login y configuración debería ser un requisito básico, no una serie de parches posteriores.
Preguntas frecuentes
¿Qué hace el nuevo aviso de caducidad del login?
Aparece en stderr en la salida de texto de claude -p, a partir de 10 días antes del fin del login de claude.ai guardado. La fecha también es visible en claude auth status. En los resultados JSON está el campo credential_expires_at.
¿Claude Code 2.1.318 corrige la pérdida de conversación con --continue?
Sí, en un caso concreto. Las notas hablan de la conversación anterior perdida tras agotarse los intentos de una llamada a herramienta mal formada. Era una regresión introducida en la 2.1.314.
¿Qué pasa si ~/.claude.json está dañado?
El arranque no interactivo falla e indica cómo restaurar el archivo, que se queda como está. Antes se sustituía por los valores predeterminados. Un archivo vacío sin copia de seguridad ya no se señala como corrupto.
¿Cambia algo para la extensión de IDE?
Sí. Claude Code ya no instala ni actualiza la extensión de IDE si se inicia en un terminal del IDE. Se usa /ide desde un terminal externo o la vista de extensiones del editor.
¿Los subagentes funcionan de forma diferente?
Sí. Los que van en segundo plano pasan un comando de shell al fondo tras 3 minutos. Además se detienen, en lugar de cambiar de modelo, si la opción está en Ask each time.
Qué revisar en las próximas versiones de Claude Code
La 2.1.318 cierra muchos fallos pero deja algunos declarados. Las próximas notas dirán si las home de red dejan de dar problemas.
- Lee las próximas notas de la versión buscando entradas sobre bloqueos y guardado concurrente de los servidores MCP.
- Prueba la actualización en un runner de pruebas antes de extenderla a todo el equipo.
- Comprueba si aparece el aviso de caducidad en tus trabajos y anota la fecha de fin del login.



