Ing. Calogero Bono
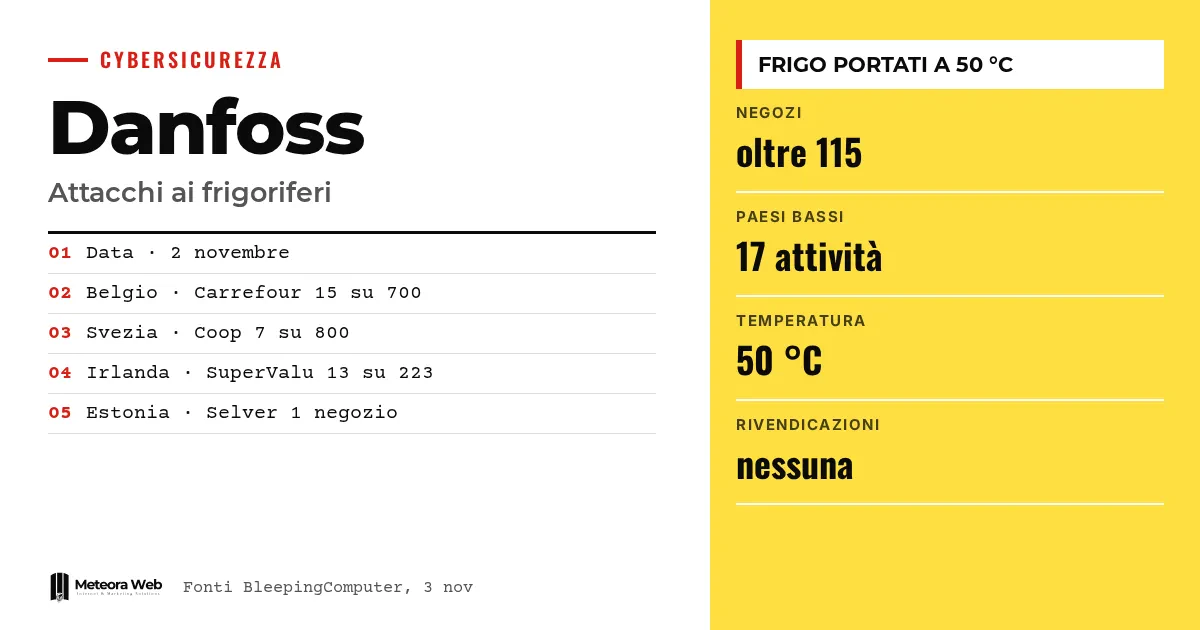
En la noche del domingo al lunes 2 de noviembre, unos atacantes cambiaron de forma remota los ajustes de los controles de refrigeración de supermercados de Bélgica, Suecia, Estonia y otros países europeos. Neveras y congeladores se calentaron y algunas tiendas tiraron o retiraron alimentos frescos y congelados. Danfoss, la empresa danesa que fabrica estos controles, dice que sus productos estaban implicados, como lo estuvieron tres semanas antes en Francia. Importa porque muestra lo que cuesta dejar en la red equipos viejos y mal protegidos.
Algunos términos, antes de entrar en los hechos. Control de refrigeración es el ordenador que gestiona neveras y congeladores de una tienda y puede conectarse a Internet para el mantenimiento a distancia. Desescarche es el modo que sirve para eliminar el hielo, pero en estos ataques ha hecho que las unidades se calentaran. Firmware es el software interno del dispositivo, que hay que actualizar. VPN es una conexión protegida para acceder desde fuera a una red. CERT-FR es la estructura de la agencia nacional francesa de ciberseguridad.
¿Qué pasó en los supermercados europeos?
Según The Hacker News, ninguna cadena ha declarado más de unas decenas de tiendas afectadas. En Bélgica las instalaciones se pusieron en desescarche, como dijo Stephan Moelans, director de Sabcobel. En otros lugares se subió la temperatura. Una tienda ICA en Sjöbo, Suecia, informó de neveras y congeladores llevados a 50 °C.
Según BleepingComputer, las tiendas afectadas son más de 115 entre Bélgica, Países Bajos, Suecia, Luxemburgo, Irlanda y Estonia. No está claro si el ataque fue coordinado o dirigido a puntos de venta concretos.
¿Qué cadenas dicen haber sido afectadas?
Cada una ha descrito el episodio a su manera y no todas hablan de ataque informático. Delhaize citó un «incidente informático» en algunas decenas de tiendas. Carrefour Bélgica contó 15 tiendas de 700, con un impacto muy limitado. Coop Suecia contó 7 de más de 800, mientras que Musgrave, propietaria de SuperValu, indicó 13 de 223.
Según la agencia AFP, citada por The Hacker News, en Italia han sido afectados al menos cuatro supermercados Coop gestionados por el grupo Radenza en Sicilia, en el sistema de control remoto de los congeladores. También DDay.it informa de un patrón similar al francés de mediados de octubre. En Hove, un carnicero calculó unos 15.000 euros de carne estropeada.
¿Cómo entraron los atacantes?
Las fuentes no ofrecen una reconstrucción técnica completa. Un portavoz de Danfoss dijo a la televisión holandesa NOS que los sistemas afectados en Países Bajos no estaban en una red segura y seguían usando contraseñas predeterminadas. Danfoss añadió que la debilidad está sobre todo en el software sin actualizar.
En Estonia, según Jann Mutso de Kitman Coldtech, se llegó al ordenador de control de un sistema Danfoss antiguo. En Bélgica, dijo Moelans, los atacantes entraron en los sistemas de supermercados concretos y no en los de los instaladores. Sabcobel había aconsejado proteger la conexión, pero no todos lo habían hecho. La historia recuerda lo ya escrito sobre la primera oleada de ataques a los refrigeradores.
¿Qué pueden hacer los responsables de las instalaciones?
La referencia más detallada sigue siendo la alerta de octubre del CERT-FR, que afecta a los controladores Danfoss AK-SM y AK-SC, Copeland xweb y Dixell xweb. Para los dispositivos no comprometidos indica algunos pasos.
- Hacer que los dispositivos no sean accesibles desde Internet.
- Revisar la configuración, sobre todo los horarios de desescarche.
- Restablecer el acceso solo con VPN o red protegida.
- Actualizar el firmware, poner el nivel de seguridad en Strict y cambiar las contraseñas predeterminadas.
Según el CERT-FR, los dispositivos al final de su vida útil, que ya no reciben correcciones, muy probablemente siguen expuestos incluso tras un restablecimiento. Para un panorama más amplio está el análisis sobre quién gestiona instalaciones conectadas.
Límites que conviene conocer
Nadie reivindicó los ataques hasta el lunes por la noche y no se sabe si están relacionados con el francés. Un método parecido no prueba que los autores sean los mismos. El Centro belga de ciberseguridad ha dicho que los responsables podrían no ser identificados nunca. No en todos los casos se indica el fabricante, y Danfoss no había publicado un aviso en su web al 3 de noviembre.
Qué cambia para quien trabaja con lo digital
Si gestionas tiendas, almacenes o negocios con equipos conectados, haz una lista de lo que está conectado a Internet y pregúntate si realmente hace falta. Pregunta al técnico que sigue las instalaciones cómo se realiza el acceso remoto y si se usa una VPN. Revisa las contraseñas predeterminadas y la antigüedad de los dispositivos. Comprueba también el contrato del seguro antes de cortar el flujo de datos hacia el mantenedor, como recuerda el CERT-FR. Si tienes servidores o software de gestión, la lógica es la misma – actualizaciones y accesos protegidos, como en el caso del alojamiento con actualizaciones de seguridad.
Nuestra opinión
El punto débil no es sofisticado. Las contraseñas predeterminadas, el software antiguo y los accesos expuestos son problemas conocidos, y la primera oleada en Francia ya había dado la alerta. Quien actuó limitó los daños; quien no, tiró mercancía. Decir «incidente informático» sin explicar la causa no ayuda a otros operadores. Harían falta avisos más claros de los fabricantes y una obligación moral de sustituir los dispositivos que ya no reciben actualizaciones.
Preguntas frecuentes
¿Qué marcas han sido afectadas?
Danfoss dice que sus productos estaban implicados. Un carnicero belga le dijo a NOS que también fue atacado un equipo Copeland, aunque no dio una respuesta clara. En otros casos no se ha citado al fabricante.
¿Quién atacó los supermercados?
No se sabe. Nadie ha reivindicado los ataques del lunes por la noche. En Bélgica, la fiscalía federal ha abierto una investigación penal.
¿Está afectada también Italia?
Sí, según la AFP citada por The Hacker News. Al menos cuatro Coop gestionadas por el grupo Radenza en Sicilia fueron atacadas en el control remoto de los congeladores.
¿Basta con actualizar el software?
No siempre. Moelans, de Sabcobel, dice que la actualización por sí sola no basta, porque también hacen falta cambios físicos que cuestan dinero. La solución más sencilla es una conexión a Internet protegida.
¿Qué hacer con los dispositivos antiguos?
Hay que desconectarlos de Internet o sustituirlos. El CERT-FR advierte de que los dispositivos al final de su vida útil, sin correcciones, muy probablemente están comprometidos si siguen conectados. Un restablecimiento de fábrica por sí solo no basta.
Qué vigilar en las próximas semanas sobre las instalaciones conectadas
Las investigaciones y los avisos de los fabricantes dirán si hay relación con Francia. Mientras tanto, conviene estar atento a algunas señales.
- Comprueba si Danfoss publica un aviso oficial en sus canales.
- Sigue las actualizaciones del CERT-FR y de los centros nacionales de ciberseguridad.
- Pide a tu mantenedor un plan de sustitución para los dispositivos que ya no reciben actualizaciones.
Fuentes
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia