Ing. Calogero Bono
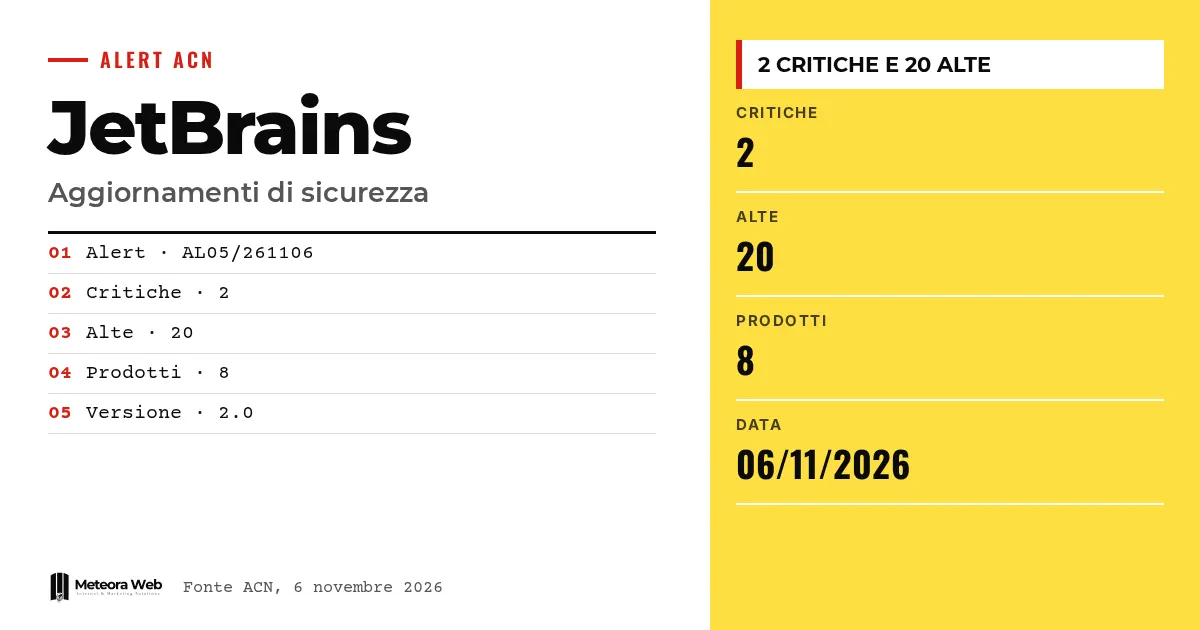
La Agencia Nacional de Ciberseguridad de Italia ha publicado la alerta AL05/261106/CSIRT-ITA sobre las actualizaciones de seguridad de JetBrains. El fabricante ha corregido múltiples vulnerabilidades, dos de gravedad crítica y 20 de gravedad alta, en ocho productos. El boletín está fechado el 6 de noviembre de 2026. Importa porque afecta a herramientas que usa a diario quien desarrolla software, y un entorno de desarrollo comprometido es un punto de entrada delicado.
Algunos términos antes de entrar en los hechos. CSIRT Italia es el grupo que gestiona los incidentes informáticos a nivel nacional y firma la alerta. Remote Code Execution indica la posibilidad de ejecutar comandos en un sistema de forma remota. Privilege Escalation es la obtención de permisos superiores a los concedidos. Authentication Bypass permite eludir el inicio de sesión. CVE es el código que identifica de forma única una vulnerabilidad conocida.
¿Qué señaló la ACN sobre JetBrains?
Según la ficha oficial de la ACN, JetBrains ha publicado actualizaciones para corregir múltiples vulnerabilidades. Dos tienen gravedad crítica y 20 gravedad alta.
Los productos afectados son YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore y CLion. La versión 2.0 de la alerta figura publicada el 6 de noviembre de 2026.
El total de 22 fallos graves es un cálculo nuestro, suma de las dos críticas y las 20 altas indicadas por la agencia.
¿Qué tipos de ataques hacen posibles?
La ACN enumera siete tipologías de riesgo.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
Sin embargo, la ficha no asocia cada tipología con un producto concreto. Para ese detalle hay que consultar las CVE indicadas por la agencia y los avisos del fabricante.
¿Qué versiones hay que actualizar?
La ACN indica como vulnerables las versiones anteriores a las que se enumeran.
- YouTrack, anteriores a 2026.2.19656, 2026.1.14150 o 2025.3.170763 según la rama
- WebStorm, anteriores a la 2026.2.3
- Ktor, anteriores a la 3.6.1
- Junie CLI, anteriores a la 26.8.24
- Hub, anteriores a la 2026.2.52556
- Datalore, anteriores a la 2026.4
- CLion, anteriores a la 2026.2.4.1
¿Qué ocurre con IntelliJ IDEA en particular?
En IntelliJ IDEA, las versiones afectadas dependen de la rama. En la rama 2026.3.x son las anteriores a la 2026.3, en la 2026.2.x las anteriores a la 2026.2.4, en la 2026.1.x las anteriores a la 2026.1.5.1. Por debajo de la 2025.3.6.2 están implicadas las versiones anteriores.
Quien usa varias ramas en un equipo debe comprobar la versión exacta de cada máquina, no basta con mirar el año.
No es la primera vez que la agencia señala riesgos en las herramientas de los desarrolladores, como en el caso de las versiones maliciosas de una extensión para Cursor.
Límites que conviene conocer
La ficha de la ACN no recoge en el texto las CVE individuales ni indica qué producto está afectado por cada una de las dos fallas críticas. No hay indicaciones sobre explotaciones ya en curso. Para los detalles técnicos hay que recurrir a los avisos de JetBrains. Además, el boletín está en la versión 2.0 y podría seguir actualizándose.
Qué cambia para quien trabaja con lo digital
Para quien desarrolla, la actualización de los IDE y de las herramientas asociadas debe tratarse como mantenimiento de seguridad, no como una comodidad. YouTrack y Hub suelen instalarse en servidores corporativos, y ahí el riesgo de acceso no autorizado es más concreto. Si gestionas estos servicios, alojarlos en un hosting con actualizaciones de seguridad reduce los tiempos de exposición. Revisa también Ktor en tus proyectos, porque la biblioteca acaba dentro de aplicaciones distribuidas a clientes. Un inventario de las versiones en uso te ahorra horas cuando llega una alerta.
Nuestra opinión
Nos llama la atención lo amplio de la lista, ocho productos en una sola alerta. Las herramientas de desarrollo tienen acceso a código, credenciales y repositorios, así que merecen la misma consideración que un servidor crítico. Sin embargo, a menudo se actualizan con menos rigor, porque se perciben como programas personales. La ACN hace bien en señalarlos, pero hace falta una práctica interna, como con los fallos de Apache OFBiz. Actualizar tarde sigue siendo el riesgo más evitable.
Preguntas frecuentes
¿Cuántas vulnerabilidades ha corregido JetBrains?
Dos críticas y 20 altas, según la ACN. La alerta solo considera las CVE de gravedad alta y crítica, así que el total real podría ser mayor.
¿Qué productos de JetBrains están afectados?
Ocho productos. Son YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore y CLion.
¿Qué recomienda la ACN?
Actualizar cuanto antes a la última versión disponible. La recomendación coincide con lo declarado por el fabricante.
¿Cuándo se publicó la alerta?
El 6 de noviembre de 2026. Lleva el código AL05/261106/CSIRT-ITA y está en la versión 2.0.
¿Basta con actualizar el IDE?
No. También hay que revisar servidores como YouTrack, Hub y Datalore y bibliotecas como Ktor, porque aparecen entre los productos afectados.
Qué revisar en las próximas semanas sobre las herramientas de JetBrains
La alerta está en la versión 2.0 y todavía puede cambiar. Conviene seguir la evolución y poner orden en el parque de herramientas.
- Comprueba si la ACN publica nuevas revisiones de la ficha con las CVE.
- Lee los avisos de JetBrains para saber qué fallos críticos afectan a tus productos.
- Programa un recordatorio periódico para verificar las versiones de las herramientas de desarrollo del equipo.