Ing. Calogero Bono
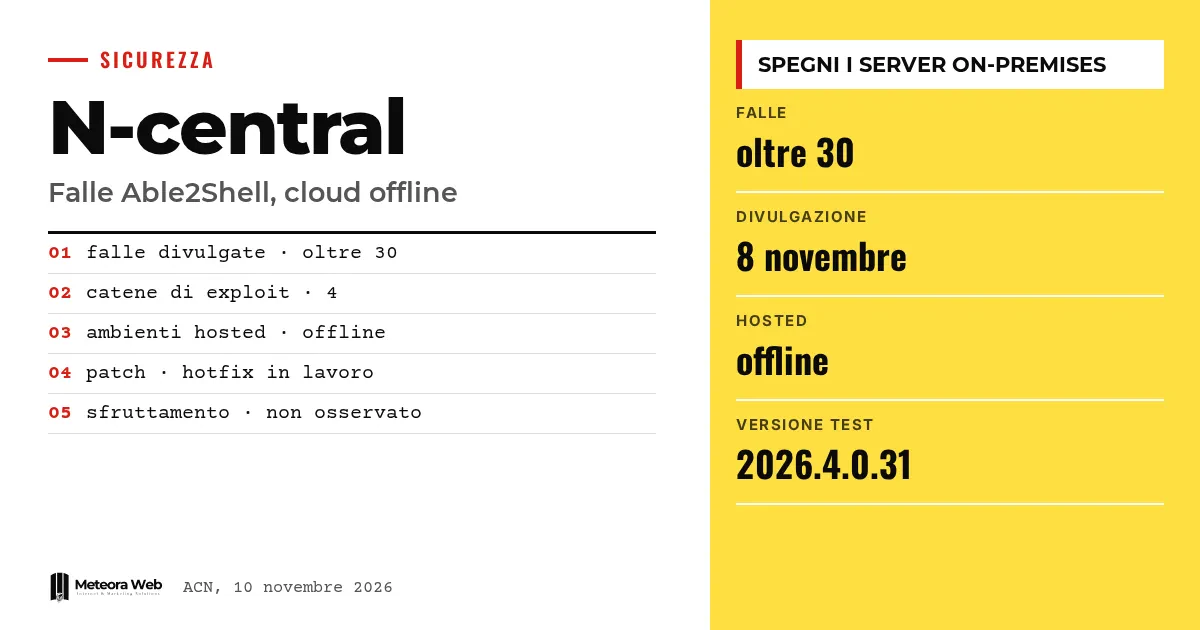
N-able ha dejado offline los entornos alojados de N-central y pide a los clientes con servidores locales que apaguen los suyos. El 9 de noviembre, tras la publicación de más de 30 vulnerabilidades 0-day llamadas Able2Shell, la empresa declaró un incidente crítico. También la ACN ha difundido una alerta. Importa porque N-central es una plataforma usada para gestionar de forma remota los dispositivos de los clientes de muchas empresas de TI.
Algunos términos antes de entrar en los hechos. RMM es el software de monitorización y gestión remota de dispositivos. Una 0-day es una brecha explotable antes de que exista una corrección. RCE indica la ejecución remota de código. XXE es un ataque que abusa de los archivos XML para leer datos u obtener accesos. XSS inserta código malicioso en una página web que luego ejecuta el navegador de quien la visita.
¿Qué ha pasado con N-central?
Según BleepingComputer, el investigador Sean Bales divulgó las brechas el domingo 8 de noviembre. Publicó en GitHub un repositorio llamado Able2Shell con exploits de demostración.
N-able explicó que recibió una comunicación «no responsable» de vulnerabilidades críticas, encontradas por un investigador independiente. Al día siguiente apagó los entornos alojados en América, Europa y Asia-Pacífico, como también informa The Hacker News.
¿Qué permiten hacer las brechas?
La alerta de la ACN habla de un atacante remoto no autenticado que podría eludir la autenticación, obtener credenciales, alterar configuraciones, escribir archivos y ejecutar código con privilegios elevados.
La agencia describe cuatro cadenas de explotación disponibles en línea. Una parte de una XXE previa a la autenticación, llega al restablecimiento de una contraseña y a la ejecución de comandos como usuario nable. Otra convierte una stored XSS en los metadatos de los parches en ejecución de código con UID 0, es decir, root.
¿Qué versiones están afectadas?
La ACN indica N-central en sus variantes alojada y local. Las causas son un manejo inadecuado de los datos introducidos por el usuario, controles insuficientes de autorizaciones y una separación incorrecta entre sesiones, clientes y dispositivos.
Bales dice haber probado los exploits en la versión 2026.4.0.31, una prerelease, y considera que casi todas las brechas afectan también a versiones anteriores. Es una valoración suya, no confirmada por las fuentes oficiales.
¿Qué deben hacer los clientes?
La ACN recomienda seguir las indicaciones del fabricante y desactivar los servidores locales hasta que se publiquen las actualizaciones. Si no es posible, se puede limitar la accesibilidad a redes y sistemas autorizados, también con VPN. La agencia aclara que estas medidas no garantizan una mitigación completa.
Los servicios de Ecoverse accesibles desde N-able Login siguen activos, entre ellos Asset View, Patching y Vulnerability Management, según N-able. Una situación de emergencia parecida la vimos con el zero-day en la VPN SSL de Cisco ASA y FTD.
Límites que conviene conocer
BleepingComputer no ha verificado de forma independiente todas las brechas, aunque la corrección en preparación hace pensar que al menos algunas son reales. N-able afirma no haber observado explotación activa ni accesos no autorizados a datos, pero es una declaración de la empresa. No hay una fecha de restauración. Quedan por confirmar las acusaciones de Bales sobre avisos anteriores ignorados, a las que la empresa no ha respondido.
Qué cambia para quien trabaja con lo digital
Si gestionas clientes con N-central, por ahora pierdes la herramienta con la que supervisas y actualizas sus dispositivos. Necesitas un plan alternativo, por ejemplo los servicios que indica el fabricante, y una forma de avisar a los clientes. Comprueba si tu servidor local es accesible desde Internet, porque una plataforma de gestión remota comprometida abre la puerta a todos los dispositivos conectados. El caso recuerda lo importante que es la configuración correcta de la infraestructura, y quien usa servidores gestionados con actualizaciones de seguridad sabe que la exposición debe reducirse al mínimo.
Nuestra opinión
El caso muestra dos problemas. El primero es técnico, porque las herramientas con privilegios tan amplios deberían ser las más blindadas, y las cadenas descritas por la ACN indican controles débiles. El segundo es de proceso. Publicar exploits sin avisar es una decisión que pone en riesgo a miles de clientes, independientemente de las razones de Bales. Si sus acusaciones fueran ciertas, N-able habría ignorado justo el canal que sirve para evitar estas situaciones. Esperemos a los hechos antes de culpar a una sola parte.
Preguntas frecuentes
¿Qué es Able2Shell?
Es el nombre colectivo de más de 30 vulnerabilidades 0-day en N-central divulgadas por Sean Bales. El nombre es también el del repositorio de GitHub con los exploits de demostración.
¿N-central sigue disponible?
No, los entornos alojados están offline. N-able pide a los clientes con servidores locales que mantengan sus equipos apagados hasta nuevo aviso.
¿Hay ataques en curso?
N-able dice no haber observado explotación activa. Sin embargo, la ACN señala que hay cadenas de explotación disponibles en línea, así que el riesgo sigue presente.
¿Existe un parche?
Todavía no. N-able está desarrollando y validando un hotfix, sin fecha de publicación.
¿Qué puedo hacer si no puedo apagar el servidor?
Limita el acceso a redes y sistemas autorizados, también mediante VPN. La ACN advierte de que eso no basta para mitigar del todo las brechas.
Qué vigilar en los próximos días con N-central
Lo importante ahora es saber cuándo llegará el hotfix y si aparecen señales de ataques reales. N-able promete actualizaciones cada cuatro horas.
- Sigue las actualizaciones de estado de N-able y las comunicaciones de la ACN antes de volver a encender cualquier servidor.
- Tras el parche, revisa las cuentas de administrador y los registros para comprobar que no se hayan creado usuarios sin autorización.
- Vigila si la divulgación sobre otras brechas de N-able, todavía sin resolver según Bales, tiene continuidad.