
 Ing. Calogero Bono
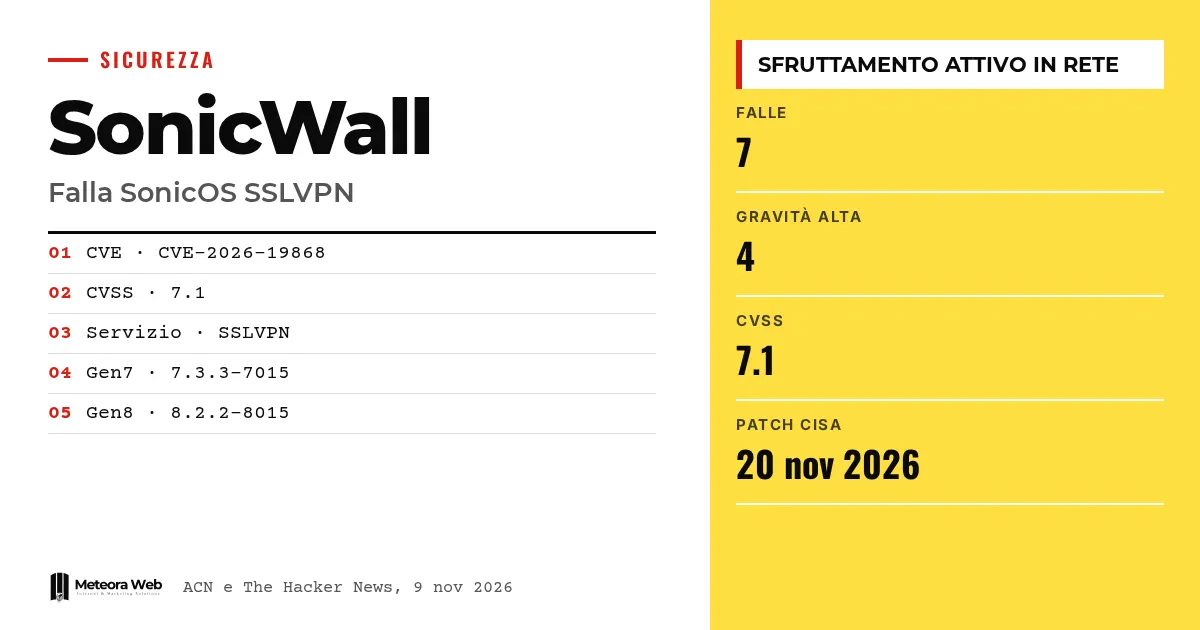
SonicWall ha publicado actualizaciones para 7 vulnerabilidades de SonicOS, el sistema operativo de sus cortafuegos. La ACN, con la alerta del 9 de noviembre de 2026, señala que para la CVE-2026-19868 se han observado intentos de explotación activa en la red. La falla afecta al servicio SSLVPN y puede eludir los controles SAML, incluida la autenticación de múltiples factores. Importa porque el cortafuegos es la puerta de entrada de la red corporativa.
Algunos términos, antes de entrar en los hechos. SonicOS es el sistema operativo de los cortafuegos SonicWall. SSLVPN es el servicio que permite conectarse de forma remota a la red corporativa. SAML es un sistema de inicio de sesión único que delega el acceso en un proveedor de identidad. MFA es la autenticación de múltiples factores, es decir, la contraseña más un segundo control. CVSS es la puntuación de 0 a 10 que mide la gravedad de una falla.
¿Qué ha pasado con SonicOS?
Según la alerta de la ACN, las actualizaciones de seguridad resuelven 7 vulnerabilidades, 4 de ellas con gravedad alta. Entre ellas destaca la CVE-2026-19868, para la que la agencia indica la presencia de explotación en la tabla de CVE.
Los tipos listados son elusión de la autenticación, denegación de servicio y elusión de restricciones de seguridad. El boletín es la versión 1.0, publicada el 9 de noviembre de 2026.
¿Cómo funciona la CVE-2026-19868?
La falla es de tipo Authentication Enforcement Bypass y tiene una puntuación CVSS 3.1 de 7.1. Según la ACN depende de una aplicación inadecuada de los controles de autenticación SAML en el servicio SSLVPN.
Quien dispone de credenciales válidas asociadas a métodos de autenticación alternativos podría eludir los controles SAML. Si el MFA se aplica mediante SAML, también quedaría eludido.
The Hacker News recoge para la misma falla una puntuación de 7.1 / 7.5. En el texto de la ACN aparece solo el 7.1.
¿Qué versiones de SonicOS están afectadas?
La ACN indica dos ramas.
- Gen7, versión 7.3.3-7015 y anteriores
- Gen8, versión 8.2.2-8015 y anteriores
La lista completa de productos está en la sección «Affected Product(s)» del boletín del fabricante. La ACN recomienda actualizar cuanto antes siguiendo esas indicaciones.
¿Cuáles son las otras fallas graves y qué dice la CISA?
Según The Hacker News, la CISA estadounidense ha incluido la CVE-2026-19868 en el catálogo KEV, el de las vulnerabilidades explotadas. Las agencias federales civiles deben aplicar los parches antes del 20 de noviembre de 2026.
Las otras fallas altas son la CVE-2026-107155 y la CVE-2026-107154, ambas con CVSS 8.8 y en la interfaz de gestión, y la CVE-2026-82308 (CVSS 7.5), un desbordamiento de búfer previo a la autenticación en la SSLVPN que puede provocar una denegación de servicio.
El tema de los cortafuegos bajo ataque recuerda al caso de Cisco ASA y FTD, con un zero-day en la VPN SSL.
Límites que conviene conocer
SonicWall, según informa The Hacker News, investigó una denuncia de posible explotación y no ha dado detalles sobre el ataque ni sobre quién está detrás de la actividad. No sabemos cuántos dispositivos han sido afectados. En la tabla de la ACN no constan exploits públicos de demostración. El panorama puede cambiar con nuevos datos del fabricante.
Qué cambia para quien trabaja con lo digital
Si tu empresa usa un cortafuegos SonicWall con SSLVPN, la actualización es la prioridad. Comprueba la versión de SonicOS y compárala con las ramas indicadas. Verifica si el acceso VPN pasa por SAML con MFA, porque es precisamente ese caso el que está en riesgo. Revisa los registros de accesos remotos recientes, buscando inicios de sesión inusuales. Quien confía sus servidores a terceros puede pedir confirmación de los plazos de parcheado, como ocurre con un alojamiento gestionado con actualizaciones de seguridad.
Nuestra opinión
La falla no es la más grave en absoluto, con una puntuación de 7.1, pero golpea el punto más delicado, que es el MFA. Muchas empresas lo consideran una garantía y aquí depende de cómo esté configurado. El riesgo se limita a quien ya tiene credenciales válidas, pero las credenciales robadas son una práctica muy extendida. De fondo hay un problema recurrente – los equipos de perímetro son objetivos preferentes y se actualizan demasiado tarde. Al compararlo con otros casos, como el de Apache OFBiz, el mensaje no cambia.
Preguntas frecuentes
¿Qué es la CVE-2026-19868?
Es una falla de SonicOS en el servicio SSLVPN. Permite, con credenciales válidas de un método de autenticación alternativo, eludir los controles SAML y el MFA aplicado mediante SAML.
¿Ya está siendo explotada?
Sí, la ACN señala explotación activa en la red. SonicWall habla de una denuncia de posible explotación y no ofrece más detalles.
¿Qué versiones hay que actualizar?
Gen7 hasta la 7.3.3-7015 y Gen8 hasta la 8.2.2-8015. Para la lista completa hace falta el boletín del fabricante.
¿Basta con el MFA para estar seguro?
No, en este caso no. Si el MFA se aplica mediante SAML, la falla puede eludir también eso.
¿Qué ha hecho la CISA?
Ha añadido la falla al catálogo KEV. Las agencias federales civiles estadounidenses deben aplicar los parches antes del 20 de noviembre de 2026.
Qué vigilar en las próximas semanas en los cortafuegos SonicWall
El caso sigue evolucionando y faltan detalles sobre el ataque. Conviene seguir las actualizaciones del fabricante.
- Sigue el boletín de SonicWall y la alerta de la ACN, buscando una nueva revisión con más detalles sobre el ataque.
- Revisa también la gestión de productos al final de su vida útil, como los sistemas GMS citados por The Hacker News, que hay que sustituir por NSM.
- Considera no confiar el acceso remoto a un único nivel de control, previendo verificaciones adicionales más allá del SAML.



