
 Ing. Calogero Bono
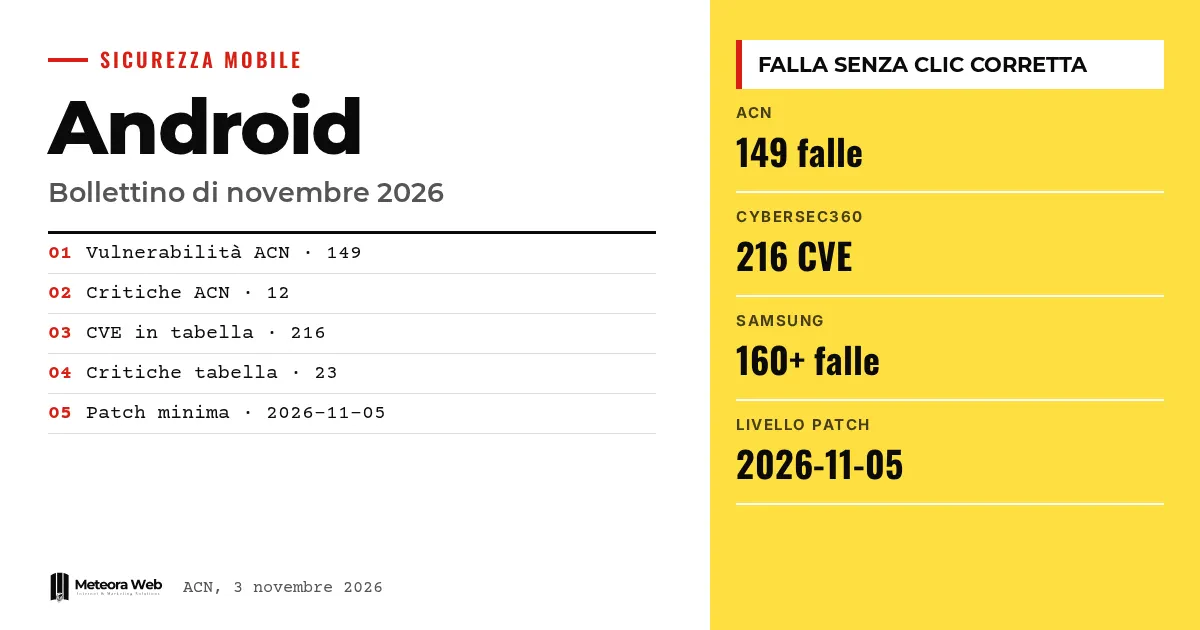
Google a publié le bulletin de sécurité Android de novembre 2026 et les sources ne s'accordent pas sur le décompte. L'Agence nationale pour la cybersécurité italienne parle de 149 vulnérabilités, Cybersecurity360 en compte 216. Parmi les corrections figure une faille exploitable sans aucun clic de l'utilisateur, et une autre, la CVE-2026-58882, dont un Proof of Concept circule déjà en ligne. Pour qui gère des téléphones professionnels, vérifier le niveau de patch est la première chose à faire.
Quelques termes, avant d'entrer dans les faits. CVE est le code qui identifie une vulnérabilité connue. Proof of Concept (PoC) est un code de démonstration qui prouve que la faille peut être exploitée. Denial of Service désigne une attaque qui rend un service indisponible. Remote Code Execution signifie exécuter du code à distance sur l'appareil. SVE est l'identifiant que Samsung utilise pour les failles propres à ses Galaxy.
Que contient le bulletin Android de novembre 2026 ?
Selon l'alerte ACN AL02/261103/CSIRT-ITA, Google a corrigé 149 vulnérabilités, dont 12 critiques et 137 de gravité élevée. Les types sont l'exécution de code à distance, l'élévation de privilèges, le déni de service et la divulgation d'informations.
Pour Cybersecurity360, le bulletin, publié le 2 novembre, liste en revanche 216 CVE, dont 23 critiques. Le problème le plus grave est une vulnérabilité dans le Framework Android qui peut permettre l'exécution de code sans interaction.
Pourquoi les chiffres ne concordent-ils pas ?
Les sources n'expliquent pas l'écart. Cybersecurity360 précise que son décompte porte sur les CVE présentes dans les tableaux du bulletin, tandis que l'alerte de l'ACN donne le chiffre en synthèse. Cela peut tenir à la manière de compter les entrées, mais c'est une hypothèse de notre part, non vérifiée.
SamMobile en donne un troisième, avec 155 corrections de Google et 20 critiques. Le conseil est de ne pas s'arrêter au total, mais de regarder le niveau de patch installé.
Qu'est-ce que la faille SMS of Death ?
L'ACN signale la CVE-2026-58882, de type Denial of Service et connue sous le nom de « SMS of Death ». Elle concerne le composant WapPushOverSms et la fonction decodeWapPdu, qui ne contrôle pas correctement les paramètres des messages WAP Push.
Un SMS construit sur mesure, sans interaction de la victime, pourrait bloquer le processus com.android.phone. Selon l'ACN, cela compromettrait le réseau cellulaire, y compris les appels d'urgence, et dans certains cas provoquerait des redémarrages répétés. Nous en avons parlé dans un article dédié.
Que change-t-il pour les Samsung Galaxy ?
Selon SamMobile, le patch Samsung de novembre corrige plus de 160 failles, dont 24 spécifiques aux Galaxy. Parmi celles-ci, 17 ont été rendues publiques et sept restent confidentielles. Les corrections touchent les chipsets Exynos, le bootloader, l'écran de verrouillage, le verrouillage SIM, Dialer, Contacts et Messages.
Samsung devrait la distribuer dans les prochains jours. Cette sortie intervient alors que One UI 9.0 se déploie sur la plupart des modèles compatibles.
Limites à connaître
Les décomptes de vulnérabilités diffèrent entre les trois sources et aucune n'explique pourquoi. Nous n'avons pas les détails techniques de la faille sans clic dans le Framework. De l'alerte de l'ACN nous savons seulement que le PoC de la CVE-2026-58882 circule, pas s'il est déjà exploité. Les dates d'arrivée des mises à jour dépendent de chaque fabricant.
Ce qui change pour qui travaille avec le numérique
Pour qui gère des parcs de smartphones, la référence est le niveau de patch 2026-11-05 ou ultérieur, indiqué par Cybersecurity360. Les versions concernées selon l'ACN sont Android 14, 15, 16, 16-qpr2 et 17 avec des patchs antérieurs à novembre. La distribution fragmentée pèse, comme le montre le chiffre d'Android 17 bloqué à 1%. Si tu développes des applications professionnelles, intégrer la sécurité dans les processus aide à réagir vite.
Notre avis
Le bulletin mensuel est devenu un rituel, mais le vrai problème est la distance entre la correction de Google et le téléphone dans ta poche. Une faille qui se déclenche par un SMS, sans que personne ne touche à rien, rend ce retard moins tolérable. Les entreprises devraient traiter le niveau de patch comme une donnée à surveiller, et non comme un détail de l'utilisateur. Il est aussi frappant que les décomptes officiels divergent autant.
Questions fréquentes
Combien de bugs corrige le patch Android de novembre 2026 ?
Cela dépend de la source. L'ACN parle de 149 vulnérabilités, Cybersecurity360 en compte 216 et SamMobile cite 155 corrections de Google. Les sources n'expliquent pas l'écart.
Quel niveau de patch dois-je avoir ?
Cybersecurity360 indique le niveau 2026-11-05 ou ultérieur pour couvrir toutes les corrections applicables. Tu le vérifies dans les paramètres, à la rubrique informations sur le téléphone.
Qu'est-ce que la CVE-2026-58882 ?
C'est une faille Denial of Service appelée SMS of Death. Selon l'ACN, un SMS WAP Push construit sur mesure peut bloquer la téléphonie sans aucune interaction de l'utilisateur.
Quelles versions d'Android sont concernées ?
Android 14, 15, 16, 16-qpr2 et 17 avec des patchs de sécurité antérieurs à novembre 2026, selon l'ACN.
Quand la patch arrive-t-elle sur les Samsung ?
Dans les prochains jours, selon SamMobile. La distribution concerne les smartphones et tablettes Galaxy compatibles.
Ce qu'il faut surveiller dans les prochaines semaines sur la patch de novembre
Le bulletin est sorti, mais ce qui compte, c'est quand il arrive sur les appareils réels. Dans les prochains jours on verra à quelle vitesse les fabricants distribuent les corrections.
- Vérifie quels modèles de ta flotte reçoivent le niveau 2026-11-05 et lesquels restent en retard.
- Suis les mises à jour de l'ACN pour savoir si le PoC de la CVE-2026-58882 est exploité.
- Demande aux fabricants une date de sortie pour les appareils qui n'ont pas encore la mise à jour.



