
 Ing. Calogero Bono
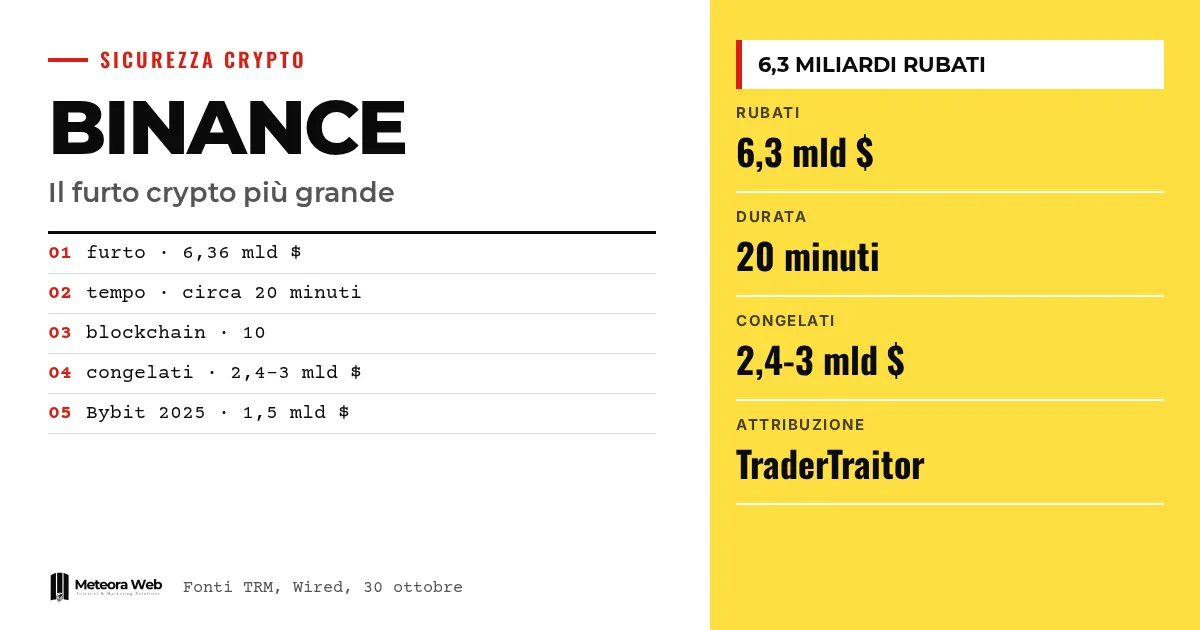
Le 29 octobre, Binance, la plus grande plateforme d'échange de cryptomonnaies au monde, a subi ce que les sources présentent comme le plus gros vol de cryptomonnaies jamais enregistré. Selon l'analyse de TRM Labs, environ 6,36 milliards de dollars ont été transférés, pour l'essentiel en une vingtaine de minutes. La plateforme suspend les dépôts et les retraits, affirme que les fonds des utilisateurs sont en sécurité et promet de couvrir toutes les pertes. Pour ceux qui gèrent des serveurs, des accès et des systèmes de paiement, l'affaire compte, car l'attaque serait partie du portable d'un ingénieur.
Quelques termes, avant d'entrer dans les faits. Un hot wallet est un portefeuille de cryptomonnaies connecté à internet, que les plateformes utilisent pour gérer les retraits des clients. Un stablecoin est une monnaie numérique indexée sur la valeur d'un dollar, comme USDT ou USDC. Un DevOps est le profil technique qui gère les logiciels et l'infrastructure d'une entreprise. La clé privée est le code secret qui autorise les mouvements depuis un portefeuille. TraderTraitor est le nom que plusieurs analystes donnent à un groupe de hackers nord-coréens spécialisé dans les attaques contre les entreprises crypto.
Qu'est-ce qui s'est passé chez Binance le 29 octobre ?
Comme le raconte Wired, jeudi, à partir de 16 heures heure de la côte est américaine, les attaquants ont commencé à retirer rapidement environ 6,3 milliards de dollars en cryptomonnaies depuis des portefeuilles de Binance, répartis sur plusieurs blockchains. Binance a suspendu presque immédiatement dépôts et retraits pendant son enquête.
L'analyse de TRM Labs, relayée par BleepingComputer, évoque environ 6,36 milliards de dollars sortis de portefeuilles sur dix blockchains, presque tous en une vingtaine de minutes. Parmi les réseaux concernés figurent Ethereum, Bitcoin, Tron et Solana. Les fonds ont abouti sur plusieurs adresses contrôlées par un seul attaquant.
Le montant est le plus élevé jamais observé. Selon The Verge, il représente environ quatre fois le record précédent, les 1,46 milliard de dollars dérobés à Bybit l'an dernier. Binance avait déjà été visée en 2019, quand elle avait perdu 40 millions de dollars de l'époque.
Attention aux chiffres, qui varient selon les sources. Tom's Hardware annonçait dans une première version 5,6 milliards et précisait que les totaux étaient provisoires. Les estimations suivantes, de TRM et de Binance, convergent vers 6,3-6,4 milliards.
Comment l'attaque a-t-elle été menée ?
Le portable d'un ingénieur
Binance a expliqué que l'incident aurait impliqué le portable de l'un de ses ingénieurs DevOps. Cet accès aurait permis à l'attaquant d'atteindre un service container et d'envoyer des transactions de retrait non autorisées. L'adresse concernée a immédiatement perdu son autorisation.
Puis la reconstitution s'est élargie. L'entreprise a écrit sur X que l'enquête ultérieure avait trouvé d'autres points de compromission, et qu'il s'agit d'une attaque complexe, menée en coordination avec les forces de l'ordre. Le co-CEO Richard Teng a précisé que l'attaquant n'a pas simplement utilisé les droits d'un ingénieur et que ce n'a pas été une action unique en un seul clic. Pour l'instant, a-t-il ajouté, aucune preuve de fuite de clés privées des portefeuilles n'a été trouvée.
Une préparation de plusieurs jours
Selon TRM, citée par Wired, la préparation a commencé au moins 36 heures avant le vol. L'un des portefeuilles de l'attaquant a reçu trois petits retraits lors d'une phase de test. Au début du 29 octobre, le code d'attaque a été essayé sur deux portefeuilles. Plus tard, la version finale a été testée sur un troisième, les fonds de test ayant été renvoyés à l'expéditeur. Quatre heures plus tard, ce même code a été installé sur un hot wallet de Binance.
Tom's Hardware ajoute que les hot wallets nommés Binance 14, Binance 16 et Hot Wallet 34, qui conservent des fonds de clients mis en commun, auraient été vidés. Le même article souligne qu'on ignore si cela s'est fait avec des clés volées, avec un processus de signature compromis ou autrement. Ce point reste ouvert.
Qui se cache derrière le vol ?
Binance n'a attribué la responsabilité à aucun groupe. Teng a déclaré que l'enquête ne l'a attribuée à aucun individu. Ni l'entreprise ni les forces de l'ordre, selon Wired, n'ont évoqué de lien avec des hackers nord-coréens.
Les sociétés d'analyse blockchain vont en revanche dans cette direction. TRM et Chainalysis attribuent l'attaque à TraderTraitor, unité d'État nord-coréenne que BleepingComputer désigne aussi sous les noms de Lazarus Group et APT38. Chainalysis parle d'un degré de confiance élevé. Elliptic affirme ne pas avoir relié l'attaque spécifiquement à ce groupe, mais observer des recoupements. Selon son cofondateur Tom Robinson, si la Corée du Nord était réellement derrière l'attaque, ce seul vol doublerait presque tout ce que le régime a dérobé en crypto jusqu'ici.
Les indices cités par les sources sont multiples. Chainalysis a observé en temps réel les fonds de Binance se mélanger à ceux d'une attaque contre Bitget le mois dernier, déjà attribuée à des acteurs nord-coréens. Elliptic rappelle que cibler le personnel des entreprises crypto est une signature de TraderTraitor, que l'attaquant a alimenté son portefeuille via Tornado Cash et qu'il a testé l'attaque à l'avance, comme dans le cas Bybit. Ce dernier, selon Wired, avait été attribué par le FBI précisément à TraderTraitor.
Ce sont des attributions de sociétés privées, fondées sur l'analyse de l'activité sur la blockchain et en dehors de celle-ci. Ce ne sont pas une conclusion judiciaire.
Combien de fonds ont été gelés et combien sont perdus ?
Ici, les estimations ne concordent pas, car la situation évolue d'heure en heure. Le montant des fonds gelés va d'environ 2,4 milliards (Tom's Hardware) à 2,7 milliards (TRM, via BleepingComputer), 2,8 milliards (Elliptic), jusqu'à environ 3 milliards (Binance, rapporté par The Verge).
Geler ne veut pas dire récupérer. Les sociétés qui émettent des stablecoins peuvent inscrire sur une liste noire l'adresse du voleur, qui ne peut alors plus déplacer ni échanger ces jetons. Selon TRM, Tether, Circle, Ripple et World Liberty Financial sont intervenus, tandis que le Security Council d'Arbitrum a bloqué 8 426 ETH et 74,6 millions d'ARB sur son propre réseau. Tom's Hardware rappelle qu'en règle générale la restitution n'arrive qu'après que les propriétaires ont prouvé leurs droits, souvent après un long délai.
Le problème, ce sont les cryptomonnaies sans entité qui les régule. Robinson estime que les 3,3 milliards restants sont surtout du Bitcoin, de l'Ether et du XRP, que personne ne peut geler. Ils ne peuvent être arrêtés que lorsqu'ils arrivent sur une plateforme d'échange ou un autre service. Selon lui, une partie sera interceptée dans les prochains mois, mais la part bloquée ne devrait pas beaucoup augmenter.
TRM décrit aussi la course contre les blocages. L'attaquant aurait vendu de l'USDT à des market makers et emprunté de l'ETH contre de l'USDT sur Aave. Aujourd'hui, toujours selon TRM, il contrôle plus de 420 000 ETH et 18 270 BTC, soit environ 2,4 milliards de dollars hors de portée des émetteurs. Chainalysis signale des schémas de blanchiment inédits et des milliers de transactions automatisées pour brouiller les pistes.
Les utilisateurs risquent-ils de perdre de l'argent ?
Selon Binance, non. L'entreprise affirme qu'elle couvrira toutes les pertes grâce au fonds SAFU et à ses propres fonds, et qu'elle publiera une Proof of Reserves mise à jour une fois l'assainissement terminé. Elle dit aussi avoir mis de côté plus de 6,34 milliards de dollars de fonds d'entreprise pour cet incident, dont 5 milliards déjà détenus dans les mêmes jetons touchés. Ce sont des déclarations de l'entreprise, non des vérifications indépendantes.
Le fonds SAFU, créé en 2018 et alimenté par 10 % des commissions de trading, contiendrait selon Tom's Hardware 15 000 BTC, soit environ 1,17 milliard de dollars au cours cité. The Verge parle d'une réserve d'urgence d'environ 1,3 milliard lors de la dernière estimation. Les deux chiffres dépendent du cours du Bitcoin. Dans tous les cas, le fonds ne couvre qu'une partie de la perte, d'où l'importance des fonds d'entreprise. En 2019, Binance avait couvert entièrement les 7 000 BTC volés grâce au SAFU. L'ancien CEO Changpeng Zhao, rappelle Tom's Hardware, s'attend lui aussi à ce que les utilisateurs soient indemnisés. Le site Binance.us, précise la même source, ne semble pour l'instant pas touché.
Binance met aussi en garde contre les arnaques qui exploitent l'incident, avec des e-mails, des SMS et des appels qui imitent l'entreprise. Les offres d'indemnisation ou de rétablissement des retraits doivent être considérées avec méfiance, il ne faut pas ouvrir les liens reçus et seuls le site et l'application officiels doivent être utilisés.
Limites à connaître
- Les chiffres ne sont pas définitifs. Le total volé et le montant gelé varient selon la source et l'heure.
- L'attribution à la Corée du Nord vient de sociétés d'analyse, et non de Binance ni des autorités. Elliptic elle-même distingue attribution et recoupements.
- On ne connaît pas encore la méthode précise. Binance évoque plusieurs points de compromission en plus du portable et aucune preuve de fuite de clés privées. Les autres hypothèses restent ouvertes.
- Les promesses de remboursement sont des déclarations de l'entreprise. On ne connaît ni les délais ni les modalités, ni le résultat de la Proof of Reserves.
- On ne sait pas combien sera récupéré. Les estimations sur la part non gelable émanent de quelques analystes.
Ce que cela change pour ceux qui travaillent dans le numérique
Il n'est pas nécessaire de gérer des cryptomonnaies pour en tirer une leçon. Le récit de Binance parle d'un portable, d'un container de service et de retraits autorisés avec des identifiants valides. C'est le schéma que rencontre toute entreprise qui compte des techniciens et des accès privilégiés, même petite.
Premièrement, les appareils de ceux qui ont des accès sensibles font partie de l'infrastructure. Le portable d'un développeur ayant accès aux serveurs de production mérite le même niveau de protection que le serveur lui-même. Si tu gères tes systèmes via hébergement et serveurs gérés avec mises à jour de sécurité, une partie de ce travail est déjà déléguée, mais les accès et les droits restent de ta responsabilité.
Deuxièmement, limiter ce que peut faire un seul accès. Teng a insisté sur le fait que l'attaque n'a pas été une action unique en un clic, mais l'exemple montre l'intérêt de séparer les rôles, d'exiger plusieurs validations pour les opérations sensibles et de surveiller en temps réel les mouvements anormaux. Vingt minutes, c'est trop peu pour réagir manuellement.
Troisièmement, le facteur temps et l'automatisation, que The Verge évoque aussi en rappelant le rapport d'OpenAI sur un de ses modèles capable de dérober de fausses cryptomonnaies sur un réseau de test Ethereum. Sur ce sujet, nous avons écrit sur un hacker autonome et ce que cela signifie pour les PME italiennes. Les attaquants utilisent de plus en plus d'outils automatiques, et les défenses manuelles sont de plus en plus lentes.
Quatrièmement, le facteur humain. Elliptic rappelle que les Nord-Coréens visent le personnel, et Sophos, citée par Wired, rappelle que le groupe a déjà créé de fausses applications pour pénétrer dans les entreprises. Le risque concerne aussi les arnaques sur les comptes, comme celles dont nous avons parlé à propos de hackers qui utilisent l'IA de Meta pour voler des comptes. Ceux qui installent des logiciels tiers, même open source, devraient lire le guide sur conformité et sécurité de l'open source en entreprise.
Enfin, votre relation avec les fournisseurs. Si un service conserve des fonds ou des données de tes clients, demande comment il protège les accès et les portables du personnel, et ce qui se passe en cas d'incident.
Notre avis
Le point le plus intéressant n'est pas le montant, mais le décalage entre la sophistication de l'attaque et le point d'entrée. Pour vider des portefeuilles sur dix blockchains, il aurait suffi, au moins au départ, d'atteindre une personne et un portable. Les cryptographies et les architectures les plus raffinées valent peu si le périmètre humain et opérationnel est fragile. Sur ce point, Binance a donné jusqu'ici peu de détails, ce qui se comprend tant que l'enquête est ouverte.
Nous jugeons positive la rapidité des communications et la promesse de couverture, mais avec prudence. Affirmer que les fonds des utilisateurs sont en sécurité alors que plus de deux milliards sont entre les mains de l'attaquant et non gelables demande de voir les chiffres. La Proof of Reserves promise sera le test, car elle pourra être vérifiée par des tiers.
Reste une critique du secteur. Les hot wallets qui contiennent les fonds communs des clients sont, par définition, une cible, et après Bybit en 2025 le scénario s'est répété à une échelle quatre fois supérieure. Une attaque préparée pendant 36 heures et testée plusieurs fois aurait peut-être laissé des signaux. Nous attendons de savoir s'ils ont été ignorés. Une limite pèse aussi sur notre propre analyse. Les attributions proviennent de sociétés privées, qui ont intérêt à montrer leurs compétences, et doivent être traitées comme des hypothèses sérieuses et non comme des verdicts.
Questions fréquentes
Combien a-t-on volé à Binance ?
Environ 6,3 milliards de dollars selon Binance et la plupart des sources, 6,36 milliards selon TRM. Un premier décompte de Tom's Hardware parlait de 5,6 milliards, mais il était provisoire. Ce serait le plus gros vol de l'histoire des cryptomonnaies.
Vais-je perdre mon argent si j'ai un compte sur Binance ?
Selon Binance, non, car l'entreprise couvrira toutes les pertes grâce au fonds SAFU et à des fonds d'entreprise. Il s'agit d'une déclaration de l'entreprise. Pour l'instant, dépôts et retraits sont suspendus, donc les fonds ne sont pas accessibles tant que les contrôles ne sont pas terminés.
Qui a attaqué Binance ?
Ce n'est pas confirmé officiellement. TRM et Chainalysis attribuent l'attaque à TraderTraitor, groupe nord-coréen, tandis qu'Elliptic observe des recoupements sans le relier précisément à ce groupe. Binance et les forces de l'ordre n'ont désigné aucun responsable.
Comment les hackers sont-ils entrés ?
Binance évoque le portable compromis d'un ingénieur DevOps, qui aurait donné accès à un service container et à des retraits non autorisés. Elle a ensuite indiqué avoir trouvé d'autres points de compromission. Elle n'a pas confirmé de fuite de clés privées.
Les fonds volés peuvent-ils être récupérés ?
Seulement en partie. Les estimations de fonds gelés vont d'environ 2,4 à 3 milliards de dollars, surtout en stablecoins, mais geler ne signifie pas restituer. Le Bitcoin, l'Ether et le XRP ne peuvent pas être gelés et, selon Elliptic, la part bloquée ne devrait pas beaucoup augmenter.
Ce qu'il faut suivre dans les prochaines semaines
Trois évolutions sont à suivre. Ce que Binance publiera sur la méthode d'attaque, le résultat de la Proof of Reserves mise à jour et les mouvements des environ 2,4 milliards de dollars non gelables, qui pourront être interceptés lorsqu'ils passeront par une plateforme d'échange. En attendant, voici trois gestes concrets.
- Vérifie qui a des accès privilégiés dans l'entreprise, réduis les droits au strict nécessaire et protège les appareils de ceux qui travaillent sur les serveurs et la production. Pour un coup de main concret, tu peux consulter les services de l'agence Meteora Web.
- Méfie-toi des e-mails, SMS et appels qui citent l'attaque contre Binance ou proposent des indemnisations. Passe uniquement par le site et l'application officiels, sans cliquer sur les liens reçus.
- Ne laisse pas de fonds ou de données critiques en un seul endroit. Si tu utilises une plateforme d'échange, ne garde que ce dont tu as besoin et consulte la Proof of Reserves dès qu'elle sera publiée.
Sources
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- Wired, The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes
- The Verge, Binance hackers stole $6.3 billion in record-breaking crypto heist
- Tom's Hardware, Suspected North Korean hackers steal $5.6 billion in crypto



