
 Ing. Calogero Bono
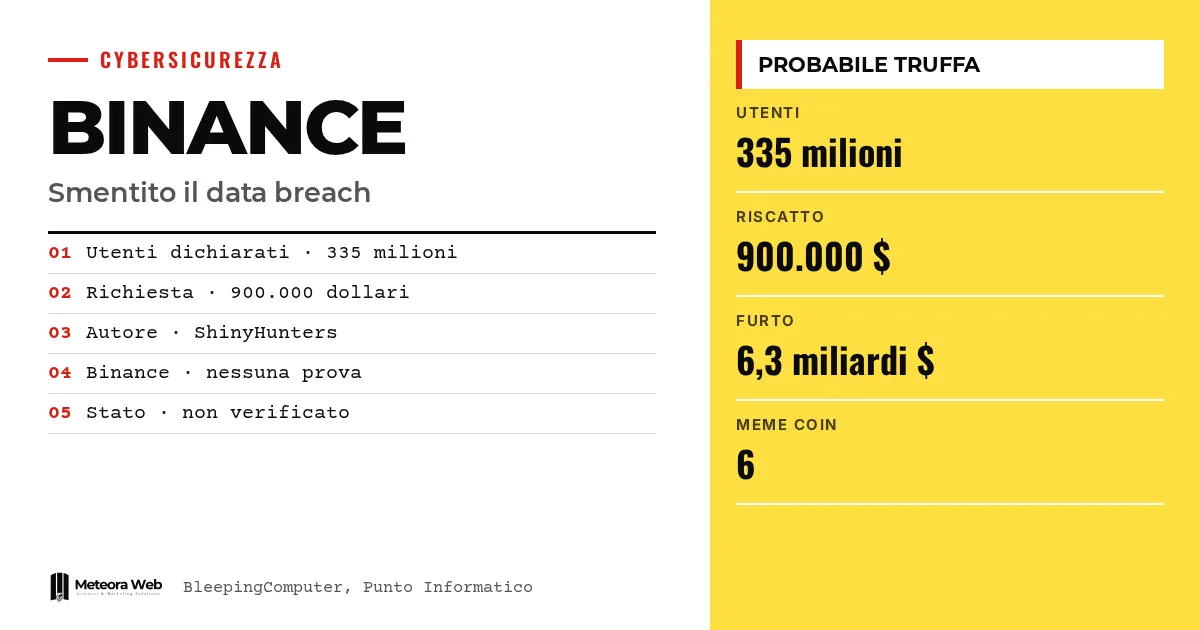
Binance a démenti avoir subi une nouvelle fuite de données. Un utilisateur d'un forum clandestin, qui utilise le nom ShinyHunters, affirme détenir les données de 335 millions de clients et réclame 900 000 dollars pour ne pas les diffuser. L'échange parle d'une probable arnaque. L'affaire arrive quelques jours après le vol d'environ 6,3 milliards de dollars attribué à des pirates nord-coréens, et c'est pour cela qu'elle a attiré l'attention.
Quelques termes avant d'entrer dans les faits. Fuite de données désigne une violation des systèmes qui conduit au vol de données. KYC (Know Your Customer) désigne les documents d'identité qu'un échange collecte pour vérifier ses clients. Infostealer est un logiciel malveillant qui vole mots de passe et données directement sur l'appareil de la victime. Meme coin est une cryptomonnaie née pour la blague ou par effet de mode, facile à créer. Pool de liquidité est une réserve de tokens sur un échange décentralisé, utilisée pour les échanges.
Que s'est-il passé avec la présumée fuite de données de Binance ?
Selon BleepingComputer, un acteur malveillant a mis en vente sur un forum tout juste créé ce qu'il présente comme les enregistrements de 335 millions d'utilisateurs. La liste comprend des documents KYC, des informations sur l'infrastructure interne, des mots de passe, des clés privées de wallets, l'historique des transactions, des e-mails et des numéros de téléphone.
La demande est de 900 000 dollars. L'auteur écrit qu'il reste à Binance « deux options » et les résume en « payer ou diffuser ». Comme le rapporte Punto Informatico, ce montant serait précisément la rançon que l'échange devrait verser.
Pourquoi Binance parle-t-il d'arnaque ?
Un porte-parole a déclaré à BleepingComputer n'avoir trouvé aucune preuve que les systèmes, les données KYC, les identifiants ou les clés privées aient été compromis. Il ajoute que des cas similaires concernaient souvent des données collectées par des infostealers sur les appareils des utilisateurs, et non une violation de l'échange.
Binance relève également des incohérences dans l'annonce.
- Elle ne détient pas les clés privées des wallets externes des utilisateurs.
- Elle ne conserve pas les mots de passe en clair.
- Elle n'opère plus dans certains des pays cités dans le message.
D'autres membres du forum étaient sceptiques. Ils ont demandé pourquoi vendre les données si celui qui possédait réellement les clés de tous les wallets pouvait simplement les vider.
Quel lien avec le vol de 6,3 milliards ?
Aucun lien n'est prouvé. Le contexte, en revanche, pèse. Binance a confirmé que des pirates nord-coréens ont poussé un salarié à installer un logiciel malveillant lors d'un faux entretien d'embauche, dérobant environ 6,34 milliards de dollars. Nous en avons parlé dans cet article sur le faux entretien.
Le FBI a attribué l'attaque à TraderTraitor, groupe soutenu par l'État nord-coréen, connu aussi sous les noms de Lazarus Group, Jade Sleet et APT38. Nous abordons aussi le sujet dans celui sur la réouverture des retraits. Ce groupe était déjà lié au vol de 1,5 milliard sur Bybit en février 2025.
Comment blanchissent-ils les fonds volés ?
Les experts d'Elliptic ont repéré une technique utilisant les meme coins. Environ 430 000 dollars ont été blanchis sur la blockchain NEAR via un pool de liquidité d'un échange décentralisé.
Les criminels ont créé six meme coins et échangé leurs tokens contre de vrais actifs dans le pool. Ils ont ainsi fait circuler des fonds entre des wallets en passant par ce pool. Les transactions restent visibles sur la blockchain publique et peuvent être tracées, mais la technique ralentit les enquêtes.
Limites à connaître
Aucune vérification indépendante des données mises en vente n'existe. Le démenti vient de Binance, partie prenante, et aucune source ne montre d'échantillons des données. Nous ne savons pas non plus qui se cache réellement derrière le message. Punto Informatico parle d'un fort soupçon, non d'une certitude. Reste ouverte l'hypothèse que circulent d'anciennes données collectées par des infostealers. La situation peut évoluer si des échantillons vérifiables apparaissent.
Ce qui change pour ceux qui travaillent avec le numérique
Pour qui utilise un échange ou gère des cryptos en entreprise, le risque le plus concret est l'hameçonnage. Binance recommande de ne jamais partager mots de passe, codes 2FA, phrases de récupération ou clés privées. Si tu reçois des e-mails évoquant un prétendu vol de données, méfie-toi.
Cela vaut aussi pour qui gère des données de clients. Si quelqu'un t'écrit qu'il détient tes données et réclame une rançon, vérifie avant de payer. Si la violation est réelle, les obligations décrites dans notre guide sur la notification RGPD s'appliquent.
Notre avis
Le démenti est plausible, mais il ne suffit pas de faire confiance à la parole de l'entreprise. Les indices techniques sont solides, surtout le paradoxe des clés privées. Le calendrier, en revanche, interpelle. Après un vol record, n'importe qui peut exploiter la peur pour extorquer de l'argent ou semer le doute. Le vrai risque reste la confiance des utilisateurs, qui s'effrite aussi avec une fausse alerte. Il faut donc des communications claires et vérifiables, pas seulement des démentis.
Questions fréquentes
Binance a-t-il subi une nouvelle fuite de données ?
Non, selon Binance. L'échange affirme n'avoir trouvé aucune preuve de compromission de ses systèmes. Aucune vérification indépendante n'existe pour le moment.
Qui est ShinyHunters ?
C'est un groupe d'extorsion connu dans le cybercrime. Les sources pensent que l'auteur du message utilise son nom pour profiter de sa notoriété.
Combien demandent les criminels ?
Ils réclament 900 000 dollars. Le message indique 335 millions d'utilisateurs concernés et menace de diffuser les données si Binance ne paie pas.
Les données pourraient-elles venir d'ailleurs ?
C'est possible. Binance rappelle que des cas similaires concernaient souvent des données volées par des infostealers sur les appareils des utilisateurs, et non sur ses systèmes.
Que doit faire un utilisateur de Binance ?
Ne partager ni mots de passe, ni codes 2FA, ni phrases de récupération, ni clés privées. Reste vigilant face aux tentatives d'hameçonnage, un conseil donné par Binance elle-même.
Ce qu'il faut suivre dans les prochaines semaines concernant Binance
Il faut des preuves, pas des annonces. Comptent les échantillons vérifiables des données et l'évolution de l'enquête sur le vol de 6,3 milliards.
- Vérifie si des échantillons de données apparaissent sur le forum et si des experts indépendants les valident.
- Suis les mises à jour de Binance et du FBI sur l'attribution et la récupération des fonds.
- Lis le premier compte rendu de Binance sur le logiciel malveillant visant les Mac, dont parle le podcast de 9to5Mac.



