Ing. Calogero Bono
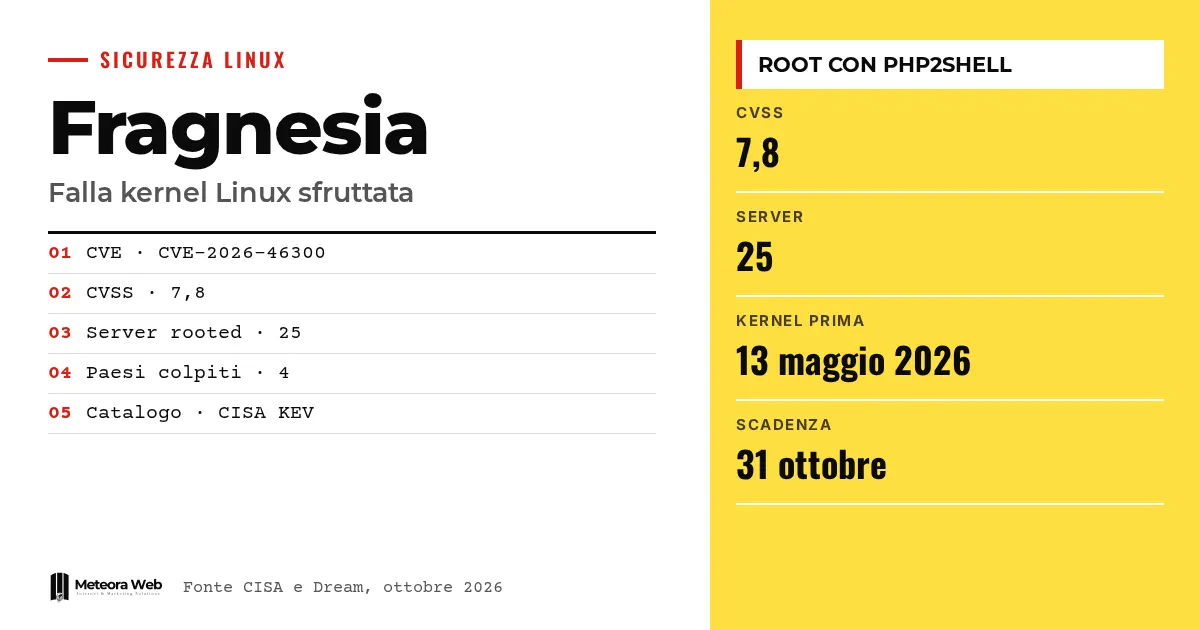
La CISA, l'agence américaine pour la cybersécurité, a ajouté Fragnesia (CVE-2026-46300), une faille du noyau Linux, à son catalogue des vulnérabilités exploitées. Les attaquants l'enchaînent avec PHP2Shell, deux failles critiques de PHP, pour obtenir un accès root. Selon Dream, une campagne a compromis 25 serveurs dans quatre pays. Ça concerne quiconque gère un serveur Linux avec PHP, c'est-à-dire une grande partie des sites web.
Quelques termes, avant d'entrer dans les faits. Une privilege escalation est une faille qui permet à celui qui a déjà un accès limité d'obtenir des droits plus élevés, par exemple root. Le KEV est le catalogue CISA des vulnérabilités déjà exploitées dans des attaques réelles. Une webshell est un script déposé sur un serveur web qui permet d'exécuter des commandes à distance. ESP-in-TCP fait partie du sous-système XFRM du noyau, lié au trafic chiffré IPsec. Le PoC est un exploit de démonstration.
Qu'est-ce que Fragnesia ?
Selon le tracker de sécurité de Debian, le problème se situe dans la fonction skb_try_coalesce() du noyau. Lorsqu'elle fusionne des fragments de paquets réseau, elle peut perdre le marqueur SKBFL_SHARED_FRAG. Ce marqueur indique que les fragments appartiennent à une mémoire externe ou au page cache.
Le problème apparaît à l'étape suivante. Le code ESP en entrée vérifie le marqueur pour décider s'il saute la copie des données. Si le marqueur manque, il peut déchiffrer sur place au-dessus de fragments qui se trouvent dans le page cache. La correction propage le marqueur lorsque les fragments sont transférés.
Selon BleepingComputer, Fragnesia appartient à la classe Dirty Frag et dispose d'un PoC qu'un attaquant local peut utiliser pour devenir root sur les principales distributions, avec des noyaux antérieurs au 13 mai 2026. Le score CVSS est de 7,8, selon The Hacker News.
Comment fonctionne la chaîne d'attaque ?
Fragnesia seule nécessite un accès local. C'est là qu'intervient PHP2Shell, soit CVE-2026-109618 et CVE-2026-109619, avec un score CVSS de 9,2. Selon The Hacker News, elles permettent l'exécution de code à distance sans authentification sur les systèmes avec des versions vulnérables de PHP.
La CISA écrit que la faille du noyau peut être enchaînée avec les deux failles de PHP pour installer des webshells et lancer des commandes en tant que root. En pratique, la première étape entre par le web, la seconde fait de l'attaquant l'administrateur de la machine.
Dream, entreprise israélienne de sécurité, a décrit une campagne utilisant un exploit PHP2Shell personnalisé, Fragnesia, des listes de cibles, des journaux et environ 40 scripts de post-exploitation. Les serveurs compromis sont 25, répartis entre les États-Unis, le Japon, Taïwan et la Corée du Sud. Trois appartenaient à un environnement lié au gouvernement américain. Dream évoque un acteur suspecté d'être lié à la Chine, mais il s'agit d'une appréciation de l'entreprise.
Quel est le rapport avec Palo Alto Networks ?
Palo Alto Networks a averti que les failles PHP2Shell sont exploitées contre les interfaces de gestion exposées sur internet. Selon l'entreprise, aucune configuration particulière n'est nécessaire pour être touché, et le risque est maximal sur PAN-OS avec un accès depuis l'extérieur. Cela ne concerne que l'interface web de gestion, c'est-à-dire HTTPS et l'API XML, ainsi que le dataplane seulement s'il dispose d'un profil de gestion.
Dream n'a pas nommé le fabricant du pare-feu. The Hacker News estime que les faits pourraient être liés, mais c'est une déduction du média, non une confirmation.
Quelles versions faut-il mettre à jour ?
PHP a corrigé les failles le 21 octobre 2026 dans les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. BleepingComputer rapporte qu'un chercheur a vu des attaques réelles contre une installation Apache mod_php avec PHP 8.4.26, donc une version juste antérieure à la correction.
Pour le noyau, la date à retenir est celle indiquée par BleepingComputer, le 13 mai 2026. Le tracker Debian renvoie aux avis DLA-4606-1, DLA-4607-1, DSA-6295-1 et DSA-6306-1.
Sur PAN-OS, certaines versions corrigées étaient encore en préparation, avec des dates estimées aux 29 et 30 octobre. En attendant, Palo Alto recommande de faire passer le trafic de gestion par un port dataplane, de remplacer le certificat, de déchiffrer le trafic entrant et d'activer la threat prevention. La CISA a fixé au 31 octobre 2026 l'échéance pour les agences fédérales, selon The Hacker News.
Limites à connaître
- La CISA n'a pas donné de détails sur les attaques en cours.
- L'attribution à un groupe lié à la Chine est un soupçon de Dream.
- Le fabricant du pare-feu concerné n'est pas confirmé par Dream.
- Nous ne savons pas combien d'installations italiennes sont exposées.
- Les sources ne listent pas les versions de noyau corrigées pour chaque distribution.
Ce qui change pour qui travaille avec le numérique
Si tu as un site PHP sur un serveur à toi, tu ne peux plus traiter le noyau et PHP comme deux problèmes séparés. Une exécution de code via le web, normalement contenue, devient un contrôle total si le noyau est ancien.
Si tu gères des serveurs, le travail sur la sécurité SSH reste utile mais ne suffit pas, car l'entrée ici est le web. Les processus qui tournent en service doivent aussi être contrôlés, comme expliqué dans notre guide sur la gestion des processus Linux. Si tu préfères ne pas t'en occuper, tu peux opter pour un hébergement avec mises à jour de sécurité gérées.
Pour les développeurs PHP, la version utilisée compte aussi. Le style moderne du langage, comme avec les attributs de PHP 8, suppose de toute façon des branches à jour.
Notre avis
Cette affaire révèle une limite de la façon dont beaucoup de petits serveurs sont gérés. On met à jour PHP quand on a le temps, et le noyau presque jamais, car cela impose un redémarrage. Les attaquants comptent justement là-dessus.
Il faut aussi dire que les sources sont en partie indirectes. Dream est une entreprise qui vend de la sécurité, et sa reconstitution doit être lue comme telle. La donnée solide reste toutefois l'inscription au catalogue KEV, qui indique une exploitation réelle. TechCrunch parle de PHP à la base d'environ 70 % des sites et de chercheurs qui prévoient que davantage de failles seront trouvées rapidement grâce à l'IA. Le sujet rejoint le débat sur l'IA, mais ici le conseil est simple. Le patching manuel et occasionnel ne tient plus.
Questions fréquentes
Fragnesia peut-elle être exploitée à distance ?
Non, seule elle nécessite un accès local. Elle devient dangereuse lorsqu'elle est enchaînée avec PHP2Shell, qui permet l'exécution de code à distance sans authentification.
Quels noyaux sont vulnérables ?
Ceux publiés avant le 13 mai 2026, selon BleepingComputer. Consulte l'avis de ta distribution pour le paquet corrigé.
Quelles versions de PHP corrigent PHP2Shell ?
Les 8.5.12, 8.4.27, 8.3.36 et 8.2.35, sorties le 21 octobre 2026. Les versions antérieures de chaque branche doivent être considérées comme exposées.
Suffit-il de mettre à jour PHP ?
Non, mettre à jour PHP ferme l'entrée mais pas la faille du noyau. Il vaut mieux corriger les deux, car d'autres voies d'accès local restent possibles.
Les pare-feu Palo Alto sont-ils aussi à risque ?
Oui, si l'interface de gestion est accessible depuis internet et que la version PAN-OS n'est pas corrigée. L'entreprise recommande de limiter l'accès à des adresses internes de confiance.
Ce qu'il faut surveiller dans les prochains mois, entre patchs et surfaces exposées
Dans les prochaines semaines, comptent les corrections PAN-OS encore en préparation et les détails que la CISA pourrait ajouter. Trois conseils pratiques.
- Mets PHP à jour vers une version corrigée et redémarre les services.
- Installe le noyau mis à jour de ta distribution et redémarre.
- Ferme les interfaces de gestion sur internet et recherche des webshells dans les dossiers web.