Ing. Calogero Bono
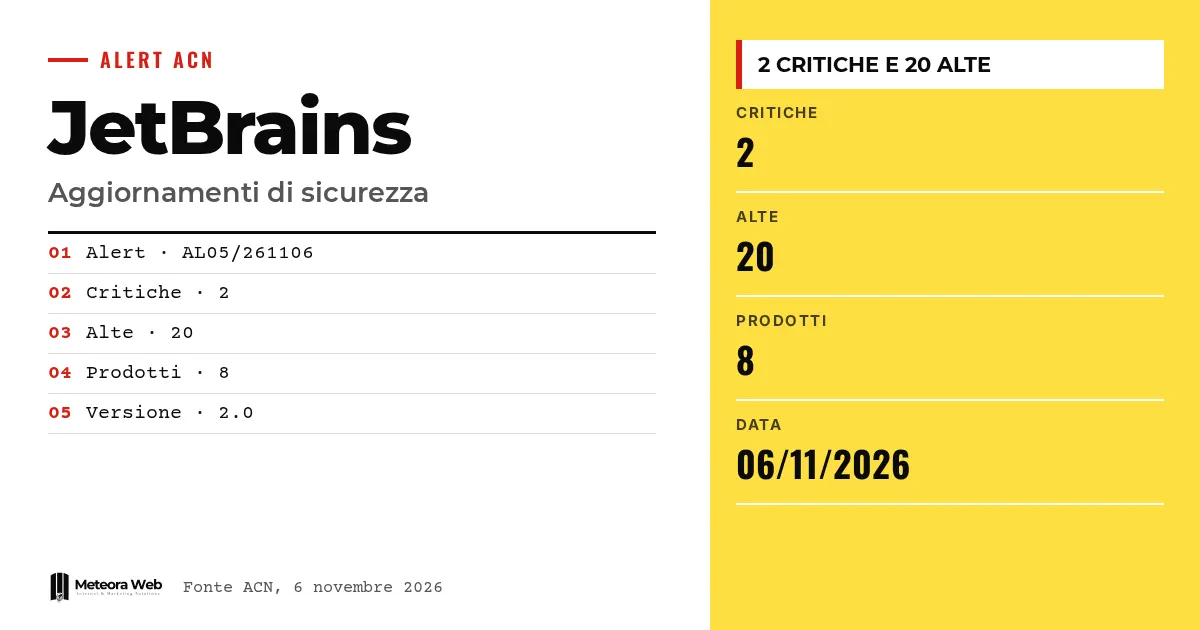
L'Agence pour la cybersécurité nationale a publié l'alerte AL05/261106/CSIRT-ITA sur les mises à jour de sécurité de JetBrains. L'éditeur a corrigé de nombreuses vulnérabilités, dont deux de gravité critique et 20 de gravité élevée, dans huit produits. Le bulletin est daté du 6 novembre 2026. Cela compte, car il touche des outils que utilisent chaque jour les développeurs, et un environnement de développement compromis est un point d'entrée délicat.
Quelques termes, avant d'entrer dans les faits. CSIRT Italia est le groupe qui gère les incidents informatiques au niveau national et signe l'alerte. Remote Code Execution désigne la possibilité d'exécuter des commandes sur un système à distance. Privilege Escalation est l'obtention de droits supérieurs à ceux accordés. Authentication Bypass permet de contourner l'authentification. CVE est le code qui identifie de manière unique une vulnérabilité connue.
Que signale l'ACN au sujet de JetBrains ?
Selon la fiche officielle de l'ACN, JetBrains a publié des mises à jour pour corriger de nombreuses vulnérabilités. Deux ont une gravité critique et 20 une gravité élevée.
Les produits concernés sont YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore et CLion. La version 2.0 de l'alerte est publiée le 6 novembre 2026.
Le total de 22 failles graves est un calcul de notre part, somme des deux critiques et des 20 élevées indiquées par l'agence.
Quels types d'attaques rendent-elles possibles ?
L'ACN énumère sept types de risques.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
La fiche n'associe toutefois pas chaque type à un produit précis. Pour ce détail, il faut consulter les CVE indiquées par l'agence et les avis de l'éditeur.
Quelles versions faut-il mettre à jour ?
L'ACN indique comme vulnérables les versions antérieures à celles listées.
- YouTrack, avant 2026.2.19656, 2026.1.14150 ou 2025.3.170763 selon la branche
- WebStorm, avant la 2026.2.3
- Ktor, avant la 3.6.1
- Junie CLI, avant la 26.8.24
- Hub, avant la 2026.2.52556
- Datalore, avant la 2026.4
- CLion, avant la 2026.2.4.1
Qu'en est-il d'IntelliJ IDEA en particulier ?
Pour IntelliJ IDEA, les versions affectées dépendent de la branche. Dans la branche 2026.3.x, ce sont celles antérieures à la 2026.3, dans la 2026.2.x celles antérieures à la 2026.2.4, dans la 2026.1.x celles antérieures à la 2026.1.5.1. En dessous de la 2025.3.6.2, les versions antérieures sont concernées.
Qui utilise plusieurs branches en équipe doit donc contrôler la version exacte de chaque machine, il ne suffit pas de regarder l'année.
Ce n'est pas la première fois que l'agence signale des risques dans les outils des développeurs, comme dans le cas des versions malveillantes d'une extension pour Cursor.
Limites à connaître
La fiche de l'ACN ne reprend pas dans le texte les CVE individuelles et ne précise pas quelle faille critique concerne quel produit. Aucune indication sur des exploitations déjà en cours. Pour les détails techniques, il faut se référer aux avis de JetBrains. Le bulletin, par ailleurs, en est à sa version 2.0 et pourrait encore être mis à jour.
Ce qui change pour qui travaille avec le numérique
Pour qui développe, la mise à jour des IDE et des outils associés doit être traitée comme une maintenance de sécurité, non comme un confort. YouTrack et Hub sont souvent installés sur des serveurs d'entreprise, où le risque d'accès non autorisé est plus concret. Si tu gères ces services, les héberger sur un hébergement avec mises à jour de sécurité réduit les délais d'exposition. Vérifie aussi Ktor dans tes projets, car la bibliothèque se retrouve dans des applications distribuées aux clients. Un inventaire des versions utilisées fait gagner des heures lorsqu'une alerte arrive.
Notre avis
Ce qui nous frappe, c'est l'ampleur de la liste, huit produits dans une seule alerte. Les outils de développement ont accès au code, aux identifiants et aux dépôts, ils doivent donc être considérés comme une infrastructure critique au même titre qu'un serveur. Pourtant, ils sont souvent mis à jour avec moins de rigueur, car perçus comme des logiciels personnels. L'ACN a raison de les signaler, mais il faut une pratique interne, comme pour les failles d'Apache OFBiz. Mettre à jour en retard reste le risque le plus évitable.
Questions fréquentes
Combien de vulnérabilités JetBrains a-t-il corrigées ?
Deux critiques et 20 élevées, selon l'ACN. L'alerte ne retient que les CVE de gravité élevée et critique, donc le total réel pourrait être plus élevé.
Quels produits JetBrains sont concernés ?
Huit produits. Il s'agit de YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore et CLion.
Que recommande l'ACN ?
Mettre à jour rapidement vers la dernière version disponible. Cette recommandation est conforme aux déclarations de l'éditeur.
Quand l'alerte a-t-elle été publiée ?
Le 6 novembre 2026. Elle porte le code AL05/261106/CSIRT-ITA et en est à sa version 2.0.
Suffit-il de mettre à jour l'IDE ?
Non. Il faut aussi vérifier des serveurs comme YouTrack, Hub et Datalore ainsi que des bibliothèques comme Ktor, puisqu'ils figurent parmi les produits affectés.
Ce qu'il faut vérifier dans les prochaines semaines sur les outils JetBrains
L'alerte en est à sa version 2.0 et peut encore changer. Il est utile de suivre les évolutions et de mettre de l'ordre dans le parc d'outils.
- Vérifie si l'ACN publie de nouvelles révisions de la fiche avec les CVE.
- Lis les avis de JetBrains pour comprendre quelles failles critiques touchent tes produits.
- Programme un rappel périodique pour vérifier les versions des outils de développement de l'équipe.