Ing. Calogero Bono
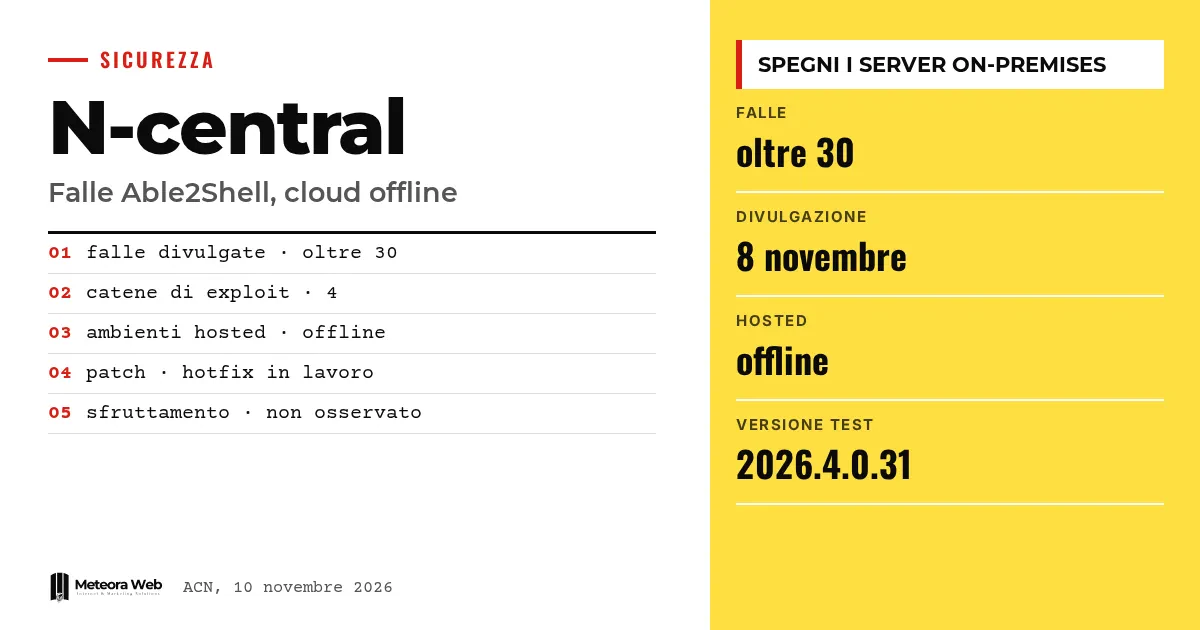
N-able a mis hors ligne les environnements hébergés de N-central et demande aux clients disposant de serveurs sur site d'éteindre les leurs. Le 9 novembre, après la publication de plus de 30 vulnérabilités 0-day baptisées Able2Shell, l'entreprise a déclaré un incident critique. L'ACN a également diffusé une alerte. Cela compte, car N-central est une plateforme utilisée pour gérer à distance les appareils des clients de nombreuses entreprises informatiques.
Quelques termes, avant d'entrer dans les faits. RMM est le logiciel de surveillance et de gestion à distance des appareils. Une 0-day est une faille exploitable avant qu'un correctif n'existe. RCE désigne l'exécution de code à distance. XXE est une attaque qui abuse des fichiers XML pour lire des données ou obtenir des accès. XSS injecte du code malveillant dans une page web, exécuté ensuite par le navigateur de celui qui la consulte.
Que s'est-il passé avec N-central ?
Selon BleepingComputer, le chercheur Sean Bales a divulgué les failles dimanche 8 novembre. Il a publié sur GitHub un dépôt nommé Able2Shell contenant des exploits de démonstration.
N-able a expliqué avoir reçu une communication « non responsable » concernant des vulnérabilités critiques, découvertes par un chercheur indépendant. Le lendemain, l'entreprise a éteint les environnements hébergés en Amériques, en Europe et en Asie-Pacifique, comme le rapporte aussi The Hacker News.
Que permettent de faire les failles ?
L'alerte de l'ACN évoque un attaquant distant non authentifié qui pourrait contourner l'authentification, acquérir des identifiants, modifier des configurations, écrire des fichiers et exécuter du code avec des privilèges élevés.
L'agence décrit quatre chaînes d'exploitation disponibles en ligne. L'une part d'une XXE avant authentification, aboutit à la réinitialisation d'un mot de passe puis à l'exécution de commandes en tant qu'utilisateur nable. Une autre transforme une XSS stockée dans les métadonnées des correctifs en exécution de code avec UID 0, c'est-à-dire root.
Quelles versions sont concernées ?
L'ACN indique N-central dans ses variantes hébergée et sur site. Les causes sont une gestion inadéquate des données saisies par l'utilisateur, des contrôles insuffisants sur les autorisations et une séparation incorrecte entre sessions, clients et appareils.
Bales affirme avoir testé les exploits sur la version 2026.4.0.31, une pré-version, et estime que presque toutes les failles concernent aussi les versions antérieures. Il s'agit de son appréciation, non confirmée par les sources officielles.
Que doivent faire les clients ?
L'ACN recommande de suivre les indications de l'éditeur et de désactiver les serveurs sur site jusqu'à la publication des mises à jour. Si cela n'est pas possible, on peut limiter l'accessibilité aux réseaux et systèmes autorisés, y compris avec un VPN. L'agence précise que ces mesures ne garantissent pas une atténuation complète.
Les services Ecoverse accessibles depuis N-able Login restent actifs, dont Asset View, Patching et Vulnerability Management, selon N-able. Une situation d'urgence similaire avait été observée avec la 0-day sur la VPN SSL de Cisco ASA et FTD.
Limites à connaître
BleepingComputer n'a pas vérifié de manière indépendante toutes les failles, même si le correctif en préparation laisse penser qu'au moins certaines sont réelles. N-able affirme n'avoir observé ni exploitation active ni accès non autorisé aux données, mais il s'agit d'une déclaration de l'entreprise. Aucune date de rétablissement n'est annoncée. Restent à confirmer les accusations de Bales concernant des signalements précédents ignorés, sur lesquelles l'entreprise n'a pas répondu.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu gères des clients avec N-central, tu perds pour l'instant l'outil qui te permet de surveiller et de mettre à jour leurs appareils. Il te faut un plan de secours, par exemple les services indiqués par l'éditeur, et un moyen d'informer tes clients. Vérifie si ton serveur sur site est accessible depuis Internet, car une plateforme de gestion à distance compromise ouvre la voie à tous les appareils qui y sont connectés. Ce cas rappelle l'importance d'une configuration correcte de l'infrastructure, et qui utilise des serveurs gérés avec des mises à jour de sécurité sait que l'exposition doit être réduite au minimum.
Notre avis
Ce cas met en lumière deux problèmes. Le premier est technique, car des outils disposant de privilèges aussi étendus devraient être les mieux protégés, et les chaînes décrites par l'ACN indiquent des contrôles faibles. Le second relève du processus. Publier des exploits sans prévenir au préalable est un choix qui met en danger des milliers de clients, quelles que soient les raisons de Bales. Si ses accusations étaient avérées, N-able aurait toutefois ignoré précisément le canal qui sert à éviter ce genre de situation. Attendons les faits avant de désigner un seul responsable.
Questions fréquentes
Qu'est-ce qu'Able2Shell ?
C'est le nom collectif de plus de 30 vulnérabilités 0-day dans N-central, divulguées par Sean Bales. Le nom correspond aussi au dépôt GitHub contenant les exploits de démonstration.
N-central est-il encore disponible ?
Non, les environnements hébergés sont hors ligne. N-able demande aux clients disposant de serveurs sur site de les garder éteints jusqu'à nouvel ordre.
Y a-t-il des attaques en cours ?
N-able affirme n'avoir observé aucune exploitation active. L'ACN signale cependant que des chaînes d'exploitation sont disponibles en ligne, donc le risque demeure.
Existe-t-il un correctif ?
Pas encore. N-able développe et valide un hotfix, sans date de sortie annoncée.
Que faire si je ne peux pas éteindre le serveur ?
Limite l'accès aux réseaux et systèmes autorisés, y compris via VPN. L'ACN avertit que cela ne suffit pas à atténuer totalement les failles.
Ce qu'il faut surveiller dans les prochains jours sur N-central
La question est maintenant de savoir quand arrivera le hotfix et si des signes d'attaques réelles apparaîtront. N-able promet des mises à jour toutes les quatre heures.
- Suis les mises à jour de statut de N-able et les communications de l'ACN avant de rallumer le moindre serveur.
- Après le correctif, contrôle les comptes administrateurs et les journaux pour vérifier qu'aucun utilisateur n'a été créé sans autorisation.
- Vérifie si la divulgation concernant les autres failles N-able, toujours non résolues selon Bales, aura une suite.