
 Ing. Calogero Bono
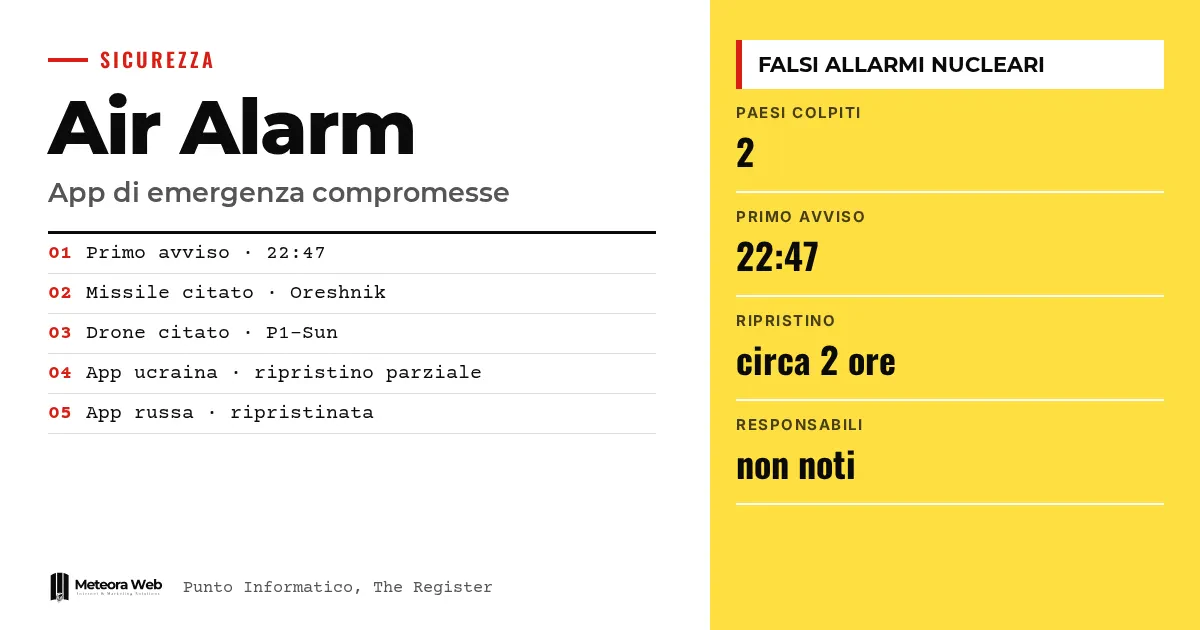
रविवार और सोमवार की रात यूक्रेन और रूस की अलर्ट ऐप पर साइबर हमले हुए। यूक्रेनी नागरिकों को विकिरण, रासायनिक हमलों और परमाणु warhead वाली मिसाइल के बारे में झूठे संदेश मिले। कुछ घंटों बाद रूस में भी इसी तरह के संदेश दिखे। यह मामला इसलिए अहम है क्योंकि यह दिखाता है कि जब चेतावनी प्रणाली किसी एक ऐप पर टिकी हो, तो वह कितनी कमज़ोर हो सकती है, भले ही उसे कोई देश चलाता हो।
तथ्यों में जाने से पहले कुछ शब्द। पुश नोटिफ़िकेशन वह संदेश है जो ऐप बंद होने पर भी आपके फ़ोन पर भेजता है। समझौता का मतलब है कि अनधिकृत लोगों ने किसी सिस्टम, या उसके हिस्से, पर नियंत्रण पा लिया है। Air Alarm यूक्रेन की वह ऐप है जो हवाई हमलों की सूचना देती है। Telegram वह चैनल है जहाँ अधिकारियों ने इन संदेशों का खंडन किया। कमज़ोरी सॉफ़्टवेयर की वह खामी है जिसका फ़ायदा हमलावर उठा सकता है।
एप्लिकेशन अलर्ट के साथ क्या हुआ?
Punto Informatico के अनुसार, रविवार को स्थानीय समय 22:47 से यूक्रेनी नागरिकों को Air Alarm के ज़रिए विकिरण, रासायनिक हमलों और सड़कों पर लड़ाई की संभावना वाले संदेश मिले। एक संदेश में कहा गया कि रूस ने परमाणु warhead वाली Oreshnik बैलिस्टिक मिसाइल दागी है।
The Register की रिपोर्ट के मुताबिक झूठे अलर्ट में कीव में झड़पों का ज़िक्र भी था। दोनों देशों के अधिकारियों ने हमलों की पुष्टि की।
यूक्रेनी अधिकारियों ने कैसे प्रतिक्रिया दी?
यूक्रेनी वायु सेना ने Telegram पर इसका खंडन किया। The Register से उसने कहा कि ऐप "शायद समझौता" हो गई थी और "विकिरण का कोई खतरा नहीं है"। पुश नोटिफ़िकेशन बंद किए गए और सेवा निलंबित की गई।
लगभग दो घंटे बाद धीरे-धीरे सेवा बहाल हुई। लक्ष्य-मानचित्र अब भी बंद है, और ऐप केवल पीला या लाल खतरे का स्तर दिखाती है। डिजिटल परिवर्तन मंत्रालय ने दूसरे विकल्पों की याद दिलाई, जैसे iOS और Android के आपातकालीन अलर्ट, सायरन और सरकारी आधिकारिक खाते।
रूस में क्या हुआ?
रूसी आपातकालीन स्थिति मंत्रालय ने ऐप पर "बड़े पैमाने के साइबर हमले" की बात कही, जिससे झूठी जानकारी भेजी जा सकती थी। स्रोत के अनुसार, संदेशों में "रूस के सभी क्षेत्रों" पर परमाणु हमलों की घोषणा थी और P1-Sun ड्रोन का ज़िक्र था।
लगभग 90 मिनट बाद मंत्रालय ने ऐप के फिर से चालू होने की घोषणा की। उसने स्पष्ट किया कि ऐप पर हमला होने का मतलब राष्ट्रीय चेतावनी प्रणाली में घुसपैठ नहीं है, जो सायरन, SMS, टेलीविज़न और रेडियो पर आधारित है। ऐप, उसके अनुसार, केवल एक सहायक सेवा है।
संदेश शुरू से ही झूठे क्यों लगे?
यूक्रेनी संदेश पहले रूसी भाषा में लिखा था, जबकि यूक्रेन के आधिकारिक संचार हमेशा यूक्रेनी में होते हैं। Punto Informatico के अनुसार इसी से वह साफ़ तौर पर झूठा लगा। The Register का कहना है कि यह बात, साथ में Oreshnik नाम, तुरंत एक संकेत था।
यूक्रेनी सांसद ओलेक्सांद्र मेरेज़्को ने BBC से कहा कि यह हमला लगभग निश्चित रूप से रूस के साइबर युद्ध का हिस्सा है। यह उनका आकलन है, सत्यापित तथ्य नहीं।
जानने योग्य सीमाएँ
यह साफ़ नहीं है कि हमला किसने किया। HDblog लिखता है कि दोनों घटनाओं के पीछे एक ही हाथ था या नहीं, यह बताने की जानकारी नहीं है। ओलेश्की में हुई युद्धविराम की समाप्ति से इसका संबंध भी हो सकता है, पर यह साबित नहीं हुआ है। रूस ने यूक्रेन पर खुलकर आरोप नहीं लगाया है। हमलावर किस रास्ते से अंदर घुसे, यह भी हम नहीं जानते।
डिजिटल क्षेत्र में काम करने वालों के लिए क्या बदलता है
जो डेवलपर ऐसे ऐप बनाते हैं जो गंभीर नोटिफ़िकेशन भेजते हैं, उन्हें इस चैनल को एक संभावित निशाने की तरह देखना होगा। अगर आपकी ऐप ग्राहकों, मरीज़ों या कर्मचारियों को अलर्ट भेजती है, तो यह तय करना ज़रूरी है कि कौन संदेश भेज सकता है, और नोटिफ़िकेशन को तुरंत बंद करने का तरीका क्या है। जब आपको ऐसी ज़रूरतों वाली ऐप चाहिए, तो सुरक्षा को सबसे आगे रखते हुए iOS और Android ऐप विकास पर विचार करें। खंडन के लिए एक वैकल्पिक चैनल भी चाहिए, जैसा यहाँ Telegram ने किया। यह जोखिम सिर्फ़ देशों तक सीमित नहीं है, क्योंकि कोई भी झूठी सूचना किसी भी कंपनी में भरोसा कम कर सकती है।
हमारी राय
सबसे दिलचस्प बात बचाव से जुड़ी है। सिस्टम इसलिए टिका रहा क्योंकि वह सिर्फ़ ऐप पर निर्भर नहीं था, और झूठे संदेशों में मोटी गलतियाँ थीं। एक ज़्यादा सतर्क हमलावर यूक्रेनी भाषा में लिखता। इसीलिए रूसी बयान का महत्व है, जो याद दिलाता है कि ऐप केवल एक सहायक सेवा है। गंभीर सेवाएँ बनाने वालों को यही सिद्धांत दोहराना चाहिए – बैकअप और स्वतंत्र चैनल। हमें यह सबक हमलावर कौन है, इस बहस से ज़्यादा उपयोगी लगता है, जिसका अभी तक कोई सबूत नहीं है। ऐप की सुरक्षा end-to-end एन्क्रिप्शन से भी जुड़ी होती है, पर बात वहीं खत्म नहीं होती।
अक्सर पूछे जाने वाले सवाल
यूक्रेन में झूठे अलार्म कब आए?
Punto Informatico के अनुसार रविवार शाम स्थानीय समय 22:47 से। Air Alarm ऐप ने विकिरण, रासायनिक हमलों और Oreshnik मिसाइल के बारे में अलर्ट दिखाए।
क्या रूस भी प्रभावित हुआ?
हाँ। रूसी आपातकालीन स्थिति मंत्रालय ने अपनी ऐप पर बड़े पैमाने के साइबर हमले की पुष्टि की। संदेशों में परमाणु हमलों की बात थी और P1-Sun ड्रोन का ज़िक्र था।
ऐप पर हमला किसने किया?
यह नहीं पता। स्रोत किसी सत्यापित ज़िम्मेदार पक्ष का नाम नहीं बताते। HDblog लिखता है कि दोनों हमलों के पीछे एक ही हाथ था या नहीं, इसकी जानकारी नहीं है।
क्या ऐप फिर से काम कर रही हैं?
आंशिक रूप से। यूक्रेनी ऐप धीरे-धीरे वापस आई, लेकिन बिना लक्ष्य-मानचित्र के। रूसी मंत्रालय ने लगभग 90 मिनट बाद अपनी ऐप के सामान्य होने की घोषणा की।
ऐप की जगह यूक्रेनी नागरिक क्या इस्तेमाल कर सकते हैं?
iOS और Android के आपातकालीन अलर्ट, सरकारी सायरन और आधिकारिक सरकारी खाते। यह बात डिजिटल परिवर्तन मंत्रालय ने याद दिलाई।
झूठे आपातकालीन अलार्म के बाद आगे क्या देखें
आने वाले हफ़्ते बताएँगे कि ज़िम्मेदार कौन है और तकनीकी ब्योरे क्या हैं। लेकिन जो लोग नोटिफ़िकेशन वाली ऐप चलाते हैं, उनके लिए अभी भी कुछ संकेत ध्यान देने लायक हैं।
- हमले के कारण और इस्तेमाल हुई कमज़ोरी पर आधिकारिक बयानों पर नज़र रखें।
- जाँचें कि आपके संगठन में कौन पुश नोटिफ़िकेशन भेज सकता है और किन अनुमतियों के साथ।
- ऐप से अलग एक चैनल पर खंडन की योजना तैयार रखें, ताकि झूठे संदेशों के समय उसका इस्तेमाल हो सके।



