
 Ing. Calogero Bono
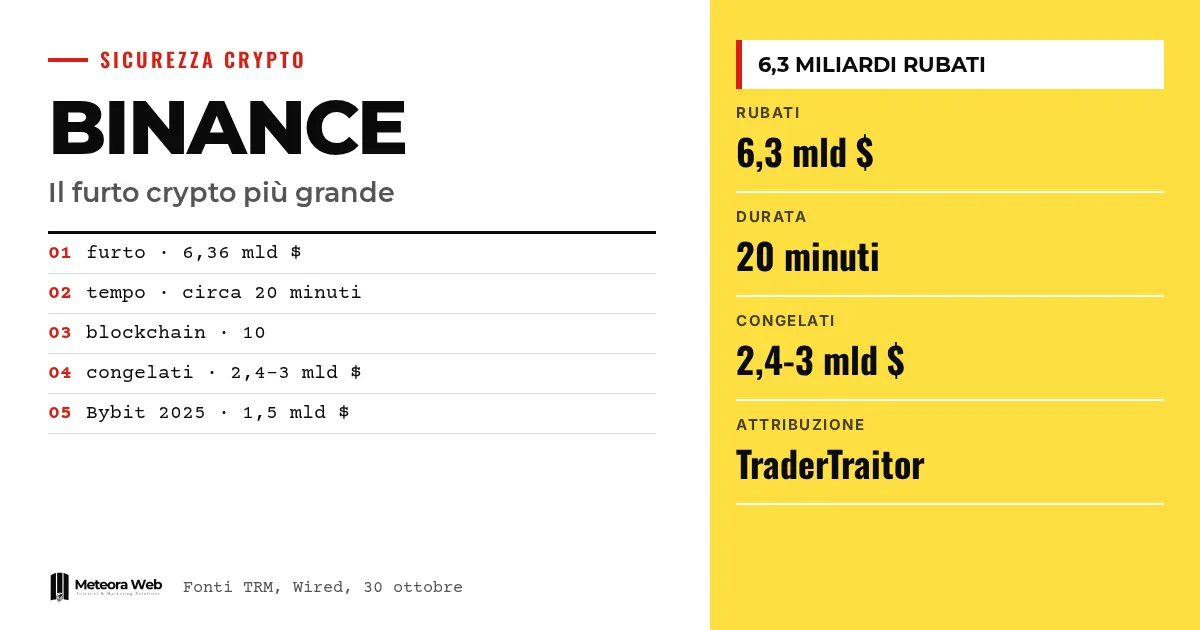
29 अक्टूबर को बिनेंस, दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंज, पर वह हुआ जिसे सूत्र अब तक की सबसे बड़ी क्रिप्टो चोरी बता रहे हैं। TRM Labs के विश्लेषण के अनुसार लगभग 6.36 अरब डॉलर मुख्य रूप से करीब 20 मिनट में बाहर भेजे गए। एक्सचेंज ने डिपॉज़िट और निकासी रोक दी है, कहता है कि उपयोगकर्ताओं के फंड सुरक्षित हैं, और हर नुकसान की भरपाई का वादा करता है। सर्वर, एक्सेस और भुगतान सिस्टम संभालने वालों के लिए यह मामला अहम है, क्योंकि हमले की शुरुआत एक इंजीनियर के लैपटॉप से बताई जा रही है।
तथ्यों में जाने से पहले कुछ शब्द समझ लें। हॉट वॉलेट एक क्रिप्टो वॉलेट है जो इंटरनेट से जुड़ा रहता है, और एक्सचेंज इसके ज़रिए ग्राहकों की निकासी संभालते हैं। स्टेबलकॉइन एक डिजिटल मुद्रा है जिसका मूल्य एक डॉलर से जुड़ा होता है, जैसे USDT या USDC। DevOps वह तकनीकी भूमिका है जो किसी कंपनी के सॉफ़्टवेयर और इन्फ़्रास्ट्रक्चर को संभालती है। प्राइवेट की वह गुप्त कोड है जो वॉलेट से लेन-देन को अधिकृत करता है। TraderTraitor उस उत्तर कोरियाई हैकर समूह का नाम है जिसे कई विश्लेषक क्रिप्टो कंपनियों को निशाना बनाने के लिए जानते हैं।
29 अक्टूबर को बिनेंस के साथ क्या हुआ?
Wired के अनुसार, गुरुवार को अमेरिकी पूर्वी समय के दोपहर 4 बजे से हमलावरों ने बिनेंस के वॉलेट से कई ब्लॉकचेन पर फैली लगभग 6.3 अरब डॉलर की क्रिप्टोकरेंसी तेज़ी से निकालना शुरू किया। बिनेंस ने जांच के दौरान लगभग तुरंत डिपॉज़िट और निकासी रोक दी।
BleepingComputer द्वारा बताए गए TRM Labs के विश्लेषण में दस ब्लॉकचेन के वॉलेट से लगभग 6.36 अरब डॉलर निकलने की बात है, और लगभग पूरी रकम करीब 20 मिनट में। इस मामले में Ethereum, Bitcoin, Tron और Solana जैसे नेटवर्क शामिल थे। फंड एक ही हमलावर के नियंत्रण वाले कई पतों पर पहुँचे।
यह अब तक का सबसे बड़ा आंकड़ा है। The Verge के मुताबिक यह पिछले रिकॉर्ड से लगभग चार गुना है, जो पिछले साल Bybit से चुराए गए 1.46 अरब डॉलर थे। बिनेंस पर 2019 में भी हमला हुआ था, जब उसने उस समय के 4 करोड़ डॉलर गँवाए थे।
आंकड़ों को लेकर सावधानी ज़रूरी है, क्योंकि अलग-अलग स्रोतों में ये बदलते रहते हैं। Tom's Hardware ने अपनी पहली रिपोर्ट में 5.6 अरब डॉलर बताए थे और साफ़ लिखा था कि कुल आंकड़े अस्थायी हैं। बाद के अनुमान, TRM और बिनेंस के, 6.3 से 6.4 अरब डॉलर के आसपास आकर टिकते हैं।
हमला किस तरह अंजाम दिया गया?
एक इंजीनियर का लैपटॉप
बिनेंस ने बताया कि घटना की शुरुआत उसके एक DevOps इंजीनियर के लैपटॉप से हुई होगी। इस एक्सेस के सहारे हमलावर एक सर्विस कंटेनर तक पहुँचा और बिना अनुमति के निकासी लेन-देन भेजे। प्रभावित पते की अनुमति तुरंत रद्द कर दी गई।
इसके बाद तस्वीर और बड़ी हुई। कंपनी ने X पर लिखा कि आगे की जांच में और उल्लंघन बिंदु मिले हैं और यह एक जटिल हमला है, जिस पर कानून प्रवर्तन एजेंसियों के साथ मिलकर काम हो रहा है। सह-CEO रिचर्ड टेंग ने स्पष्ट किया कि हमलावर ने केवल एक इंजीनियर की अनुमतियों का इस्तेमाल नहीं किया और यह एक क्लिक वाली कार्रवाई नहीं थी। उन्होंने यह भी कहा कि अब तक वॉलेट की प्राइवेट की लीक होने का कोई सबूत नहीं मिला है।
कई दिनों की तैयारी
TRM के हवाले से Wired बताता है कि चोरी से कम से कम 36 घंटे पहले तैयारी शुरू हो चुकी थी। हमलावर के एक वॉलेट को परीक्षण के दौरान तीन छोटी निकासियाँ मिलीं। 29 अक्टूबर की शुरुआत में हमले का कोड दो वॉलेट पर आज़माया गया। बाद में अंतिम संस्करण तीसरे वॉलेट पर आज़माया गया और परीक्षण के फंड वापस भेज दिए गए। चार घंटे बाद वही कोड बिनेंस के एक हॉट वॉलेट में डाला गया।
Tom's Hardware के अनुसार Binance 14, Binance 16 और Hot Wallet 34 नाम के हॉट वॉलेट खाली किए गए, जिनमें ग्राहकों के साझा किए गए फंड रखे जाते हैं। उसी लेख में लिखा है कि यह पता नहीं है कि यह चोरी किए गए कीज़ से हुआ, किसी समझौता हुई साइनिंग प्रक्रिया से हुआ या किसी और तरीके से। यह हिस्सा अभी खुला है।
इस चोरी के पीछे कौन है?
बिनेंस ने किसी समूह को ज़िम्मेदार नहीं ठहराया है। टेंग ने कहा कि जांच में किसी व्यक्ति की पहचान नहीं हुई है। Wired के अनुसार न कंपनी और न ही कानून प्रवर्तन एजेंसियों ने उत्तर कोरियाई हैकरों से किसी संबंध का संकेत दिया है।
फिर भी ब्लॉकचेन विश्लेषण कंपनियाँ उसी दिशा में इशारा करती हैं। TRM और Chainalysis इस हमले को TraderTraitor से जोड़ते हैं, जो उत्तर कोरिया की एक सरकारी इकाई है और जिसे BleepingComputer Lazarus Group और APT38 के नाम से भी बताता है। Chainalysis इस आकलन पर उच्च भरोसा जताता है। Elliptic ने इस हमले को इस समूह से विशेष रूप से नहीं जोड़ा, लेकिन उसे ओवरलैप दिखते हैं। उसके सह-संस्थापक Tom Robinson के अनुसार, अगर यह सच में उत्तर कोरिया का काम है, तो यह अकेली चोरी शासन की अब तक की क्रिप्टो चोरी लगभग दोगुनी कर देगी।
स्रोतों में कई संकेत बताए गए हैं। Chainalysis ने देखा कि बिनेंस के फंड पिछले महीने के Bitget हमले के फंड से रियल टाइम में मिल गए, जिसे पहले ही उत्तर कोरियाई तत्वों से जोड़ा गया है। Elliptic याद दिलाता है कि क्रिप्टो कंपनियों के कर्मचारियों को निशाना बनाना TraderTraitor की पहचान है, कि हमलावर ने Tornado Cash के ज़रिए वॉलेट में फंड डाला और पहले से हमले का परीक्षण किया, जैसा Bybit मामले में हुआ था। Wired के अनुसार Bybit की चोरी को FBI ने TraderTraitor से जोड़ा था।
ये निजी कंपनियों के आकलन हैं, जो ब्लॉकचेन पर और उसके बाहर की गतिविधियों पर आधारित हैं। यह कोई अदालती फैसला नहीं है।
कितने फंड फ्रीज़ हुए और कितने खो गए?
यहाँ अनुमान आपस में मेल नहीं खाते, क्योंकि स्थिति हर घंटे बदल रही है। फ्रीज़ रकम के आंकड़े लगभग 2.4 अरब डॉलर (Tom's Hardware) से लेकर 2.7 अरब डॉलर (TRM, BleepingComputer के माध्यम से), 2.8 अरब डॉलर (Elliptic) और लगभग 3 अरब डॉलर (बिनेंस, The Verge के हवाले से) तक हैं।
फ्रीज़ होने का मतलब वापस मिलना नहीं है। स्टेबलकॉइन जारी करने वाली कंपनियाँ चोर का पता ब्लैकलिस्ट कर सकती हैं, जिससे वह उन टोकन को न आगे भेज सकता है और न बदल सकता है। TRM के अनुसार Tether, Circle, Ripple और World Liberty Financial ने कार्रवाई की, जबकि Arbitrum की Security Council ने अपने नेटवर्क पर 8,426 ETH और 74.6 मिलियन ARB रोक दिए। Tom's Hardware याद दिलाता है कि आम तौर पर वापसी तभी होती है जब मालिक अपना हक साबित कर दें, और इसमें अक्सर लंबा समय लगता है।
असली समस्या उन क्रिप्टोकरेंसी की है जिन्हें कोई एक संस्था नियंत्रित नहीं करती। Robinson का अनुमान है कि बाकी 3.3 अरब डॉलर मुख्य रूप से Bitcoin, Ether और XRP हैं, जिन्हें कोई फ्रीज़ नहीं कर सकता। इन्हें तभी रोका जा सकता है जब ये किसी एक्सचेंज या दूसरी सेवा तक पहुँचें। उनके अनुसार अगले कुछ महीनों में कुछ रकम पकड़ी जाएगी, लेकिन फ्रीज़ रकम बहुत ज़्यादा नहीं बढ़ेगी।
TRM ब्लॉकों की इस दौड़ का भी वर्णन करता है। हमलावर ने बाज़ार निर्माताओं को USDT बेचा और Aave पर USDT के बदले ETH उधार लिया। TRM के अनुसार अब उसके पास 420,000 से ज़्यादा ETH और 18,270 BTC हैं, यानी लगभग 2.4 अरब डॉलर, जो जारीकर्ताओं की पहुँच से बाहर हैं। Chainalysis ने मनी लॉन्ड्रिंग के ऐसे पैटर्न देखे हैं जो पहले नहीं दिखे थे, और निशान मिटाने के लिए हज़ारों लेन-देन ऑटोमेशन से किए गए हैं।
क्या उपयोगकर्ताओं का पैसा डूब सकता है?
बिनेंस के अनुसार नहीं। कंपनी ने कहा है कि वह SAFU फंड और अपने फंड से सभी नुकसान की भरपाई करेगी, और सफ़ाई पूरी होने पर एक अपडेटेड Proof of Reserves प्रकाशित करेगी। उसने यह भी कहा कि इस घटना के लिए उसने 6.34 अरब डॉलर से ज़्यादा कंपनी फंड अलग रखे हैं, जिनमें से 5 अरब डॉलर पहले से उन्हीं प्रभावित टोकन में रखे थे। ये कंपनी के दावे हैं, स्वतंत्र जांच नहीं।
SAFU फंड 2018 में बना था और ट्रेडिंग कमीशन के 10 प्रतिशत से भरा जाता है। Tom's Hardware के अनुसार इसमें 15,000 BTC हैं, जो बताई गई कीमत पर लगभग 1.17 अरब डॉलर के बराबर हैं। The Verge लगभग 1.3 अरब डॉलर के आपातकालीन भंडार की बात करता है। दोनों आंकड़े Bitcoin की कीमत पर निर्भर हैं। कुल मिलाकर यह फंड नुकसान का केवल एक हिस्सा ढक सकता है, इसलिए कंपनी फंड वाला हिस्सा ही असल भरोसा है। 2019 में बिनेंस ने चोरी हुए 7,000 BTC की पूरी भरपाई SAFU से की थी। Tom's Hardware याद दिलाता है कि पूर्व CEO Changpeng Zhao भी उम्मीद करते हैं कि उपयोगकर्ताओं की भरपाई होगी। उसी स्रोत के अनुसार Binance.us साइट अब तक प्रभावित नहीं दिखती।
बिनेंस ने धोखाधड़ी को लेकर भी चेतावनी दी है, जिसमें ईमेल, SMS और फ़ोन कॉल कंपनी की नकल करके इस घटना का फ़ायदा उठाते हैं। मुआवज़े या निकासी बहाल करने के प्रस्तावों पर शक करें, मिले हुए लिंक न खोलें, और केवल आधिकारिक साइट और ऐप का इस्तेमाल करें।
ध्यान रखने वाली सीमाएँ
- आंकड़े अंतिम नहीं हैं। कुल चोरी और फ्रीज़ रकम स्रोत और समय के हिसाब से अलग हैं।
- उत्तर कोरिया का आरोप विश्लेषण कंपनियों की ओर से है, न कि बिनेंस या सरकारी एजेंसियों की ओर से। Elliptic खुद आकलन और ओवरलैप के बीच फर्क करता है।
- सटीक तरीका अभी पता नहीं है। बिनेंस लैपटॉप के अलावा कई उल्लंघन बिंदुओं की बात करता है और प्राइवेट की लीक का कोई सबूत नहीं बताता। बाकी संभावनाएँ अभी खुली हैं।
- भरपाई के वादे कंपनी के बयान हैं। हमें समय, तरीके और Proof of Reserves के नतीजे की जानकारी नहीं है।
- कितनी रकम वापस मिलेगी, यह पता नहीं है। जो हिस्सा फ्रीज़ नहीं हो सकता, उसके अनुमान अलग-अलग विश्लेषकों के हैं।
डिजिटल काम करने वालों के लिए इसका क्या मतलब है
इस घटना से सीख लेने के लिए क्रिप्टो चलाना ज़रूरी नहीं है। बिनेंस की कहानी में एक लैपटॉप, एक सर्विस कंटेनर और सही क्रेडेंशियल्स से हुई अनधिकृत निकासी है। यही पैटर्न हर उस कंपनी के सामने आता है जिसके पास तकनीकी कर्मचारी और विशेष एक्सेस हैं, चाहे वह छोटी ही क्यों न हो।
पहला, जिनके पास संवेदनशील एक्सेस है, उनके डिवाइस भी इन्फ़्रास्ट्रक्चर का हिस्सा हैं। प्रोडक्शन सर्वर तक पहुँच वाले डेवलपर का लैपटॉप उतनी ही सुरक्षा का हकदार है जितना सर्वर। अगर आप अपने सिस्टम सुरक्षा अपडेट वाले होस्टिंग और मैनेज्ड सर्वर पर चलाते हैं, तो इसका कुछ काम पहले ही सौंपा जा चुका है, लेकिन एक्सेस और अनुमतियों की ज़िम्मेदारी आपकी ही रहती है।
दूसरा, यह सीमित करना कि एक अकेला एक्सेस क्या कर सकता है। टेंग ने ज़ोर देकर कहा कि यह हमला एक क्लिक वाली कार्रवाई नहीं था, लेकिन यह उदाहरण दिखाता है कि भूमिकाएँ अलग रखना, संवेदनशील कार्यों पर कई मंज़ूरियाँ माँगना और असामान्य हलचल को रियल टाइम में देखना कितना ज़रूरी है। 20 मिनट हाथ से प्रतिक्रिया देने के लिए बहुत कम हैं।
तीसरा, समय और ऑटोमेशन का पहलू, जिसकी ओर The Verge भी इशारा करता है, जब वह OpenAI की उस रिपोर्ट का ज़िक्र करता है जिसमें उसके एक मॉडल ने Ethereum के टेस्ट नेटवर्क पर नकली क्रिप्टो चोरी करने की क्षमता दिखाई। इस विषय पर हमने एक स्वायत्त हैकर और भारतीय व इतालवी छोटे व्यवसायों के लिए उसका मतलब पर लिखा था। हमलावर अब ज़्यादा स्वचालित उपकरण इस्तेमाल करते हैं, और मैनुअल बचाव धीमे पड़ते जा रहे हैं।
चौथा, मानवीय कारक। Elliptic याद दिलाता है कि उत्तर कोरियाई समूह स्टाफ़ को निशाना बनाते हैं, और Wired में Sophos बताता है कि यह समूह पहले फ़र्ज़ी ऐप्स बनाकर कंपनियों में घुस चुका है। जोखिम अकाउंट धोखाधड़ी से भी जुड़ा है, जैसा हमने Meta के AI का इस्तेमाल करके अकाउंट चुराने वाले हैकरों के बारे में बताया था। जो कोई तीसरे पक्ष का सॉफ़्टवेयर लगाता है, चाहे वह ओपन सोर्स ही क्यों न हो, उसे कंपनी में ओपन सोर्स की कंप्लायंस और सुरक्षा पर यह गाइड पढ़नी चाहिए।
अंत में, अपने विक्रेताओं से आपका रिश्ता। अगर कोई सेवा आपके ग्राहकों के फंड या डेटा रखती है, तो पूछिए कि वह कर्मचारियों के एक्सेस और लैपटॉप को कैसे सुरक्षित रखती है और घटना होने पर क्या करती है।
हमारी राय
सबसे दिलचस्प बात रकम नहीं, बल्कि हमले की परिष्कृतता और उसके प्रवेश बिंदु के बीच का अंतर है। दस ब्लॉकचेन पर वॉलेट खाली करने के लिए शुरुआत में बस एक इंसान और एक लैपटॉप तक पहुँचना काफ़ी था। सबसे उन्नत एन्क्रिप्शन और आर्किटेक्चर भी कम काम के हैं, अगर मानवीय और परिचालन घेरा कमज़ोर है। इस पर बिनेंस ने अब तक कम विवरण दिए हैं, और जांच खुली रहते हुए यह समझ में आता है।
हम संवाद और भरपाई के वादे की तेज़ी को सकारात्मक मानते हैं, लेकिन सावधानी के साथ। यह कहना कि उपयोगकर्ताओं के फंड सुरक्षित हैं, जब दो अरब से ज़्यादा डॉलर हमलावर के पास हों और फ्रीज़ न हो सकें, तब आंकड़े देखने की ज़रूरत पैदा करता है। वादा किया गया Proof of Reserves असली परीक्षा होगा, क्योंकि उसे तीसरे पक्ष द्वारा जांचा जा सकता है।
उद्योग के लिए एक आलोचना बनी रहती है। ग्राहकों के साझा फंड वाले हॉट वॉलेट अपने आप में निशाना होते हैं, और 2025 में Bybit के बाद वही पटकथा चार गुना बड़े पैमाने पर दोहराई गई। 36 घंटे तक तैयार किया गया और कई बार आज़माया गया हमला शायद पहले संकेत छोड़ गया होगा। हम देखना चाहते हैं कि क्या उन्हें अनदेखा किया गया। इसके साथ हमारी अपनी एक सीमा भी है। ये आकलन निजी कंपनियों से आते हैं, जिनकी अपनी क्षमता दिखाने में रुचि हो सकती है, इसलिए इन्हें प्रामाणिक संभावनाओं के रूप में पढ़ा जाना चाहिए, फ़ैसलों के रूप में नहीं।
अक्सर पूछे जाने वाले सवाल
बिनेंस से कितनी चोरी हुई?
बिनेंस और अधिकांश स्रोतों के अनुसार लगभग 6.3 अरब डॉलर, और TRM के अनुसार 6.36 अरब डॉलर। Tom's Hardware की पहली गिनती 5.6 अरब डॉलर बताती थी, लेकिन वह अस्थायी थी। यह क्रिप्टो इतिहास की सबसे बड़ी चोरी मानी जा रही है।
अगर मेरा खाता बिनेंस पर है, तो क्या मेरा पैसा डूब जाएगा?
बिनेंस के अनुसार नहीं, क्योंकि वह SAFU फंड और कंपनी के फंड से सभी नुकसान की भरपाई करेगी। यह कंपनी का बयान है। अभी जमा और निकासी रुकी हुई हैं, इसलिए जांच पूरी होने तक फंड तक पहुँच नहीं है।
बिनेंस पर हमला किसने किया?
यह आधिकारिक रूप से पक्का नहीं है। TRM और Chainalysis इस हमले को उत्तर कोरियाई समूह TraderTraitor से जोड़ते हैं, जबकि Elliptic को ओवरलैप दिखते हैं, लेकिन वह इसे विशेष रूप से इससे नहीं जोड़ता। बिनेंस और कानून प्रवर्तन एजेंसियों ने किसी ज़िम्मेदार पक्ष का नाम नहीं बताया है।
हैकर अंदर कैसे घुसे?
बिनेंस एक DevOps इंजीनियर के समझौता हुए लैपटॉप की बात करता है, जिससे सर्विस कंटेनर और अनधिकृत निकासी तक पहुँच मिली। बाद में कंपनी ने कहा कि उसे और उल्लंघन बिंदु मिले हैं। प्राइवेट की लीक होने की पुष्टि उसने नहीं की है।
क्या चुराए गए फंड वापस मिल सकते हैं?
केवल आंशिक रूप से। फ्रीज़ रकम के अनुमान लगभग 2.4 से 3 अरब डॉलर के बीच हैं, जिनमें ज़्यादातर स्टेबलकॉइन हैं, लेकिन फ्रीज़ होने का मतलब लौटाया जाना नहीं है। Bitcoin, Ether और XRP फ्रीज़ नहीं किए जा सकते, और Elliptic के अनुसार फ्रीज़ रकम बहुत ज़्यादा नहीं बढ़नी चाहिए।
आने वाले हफ़्तों में क्या देखें
तीन बातों पर नज़र रखें। बिनेंस हमले के तरीके पर क्या प्रकाशित करता है, अपडेटेड Proof of Reserves का नतीजा, और लगभग 2.4 अरब डॉलर की उस रकम की हलचल जो फ्रीज़ नहीं हो सकती और किसी एक्सचेंज में पहुँचने पर पकड़ी जा सकती है। इस बीच तीन व्यावहारिक कदम उठाए जा सकते हैं।
- कंपनी में विशेष एक्सेस वाले लोगों की जांच करें, अनुमतियाँ ज़रूरत तक सीमित रखें और सर्वर और प्रोडक्शन पर काम करने वालों के डिवाइस सुरक्षित करें। ठोस मदद के लिए आप Meteora Web एजेंसी की सेवाएँ देख सकते हैं।
- बिनेंस हमले का ज़िक्र करने वाले या मुआवज़ा देने वाले ईमेल, SMS और कॉल से सावधान रहें। केवल आधिकारिक साइट और ऐप से जुड़ें, और मिले हुए लिंक पर क्लिक न करें।
- फंड या महत्वपूर्ण डेटा एक ही जगह न रखें। अगर आप कोई एक्सचेंज इस्तेमाल करते हैं, तो केवल उतना ही रखें जितना ज़रूरी है, और Proof of Reserves प्रकाशित होने पर उसे पढ़ें।
स्रोत
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- Wired, The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes
- The Verge, Binance hackers stole $6.3 billion in record-breaking crypto heist
- Tom's Hardware, Suspected North Korean hackers steal $5.6 billion in crypto



