Ing. Calogero Bono
Il 28 ottobre 2026 Google ha presentato Gemini 4 Carbon, che definisce il proprio modello più forte, con capacità all'avanguardia in cybersecurity e nei compiti di lunga durata. Arriva appena due settimane dopo Gemini 4 Argon. Per ora è accessibile solo a un gruppo ristretto di difensori informatici, mentre per sviluppatori, aziende e utenti comuni Google parla di arrivo "il prima possibile". Conta perché sposta l'attenzione dalla semplice chiacchierata con l'IA alla capacità di trovare vulnerabilità, correggerle e lavorare per giorni su un progetto, con effetti diretti su chi gestisce siti, software e server.
Qualche termine, prima di entrare nei fatti. Un benchmark è un test standardizzato che serve a confrontare modelli diversi con le stesse prove. Il token è l'unità con cui i modelli contano il testo, più o meno un pezzetto di parola, e i prezzi si calcolano su milioni di token. Un flusso agentico è un lavoro in cui il modello decide e compie più passaggi in sequenza, senza che tu gli dica ogni mossa. Il prompt injection è un attacco che nasconde istruzioni malevole in un testo o in una pagina per far deviare il modello. I guardrail sono i limiti e i controlli che impediscono al modello di fare cose pericolose.
Che cos'è Gemini 4 Carbon?
È l'ultimo modello della famiglia Gemini 4, presentato sul blog di Google da Koray Kavukcuoglu, Senior Vice President di Google DeepMind e Chief AI Architect. La frase chiave del post è che Carbon sarebbe "our strongest model with state-of-the-art cybersecurity and long horizon capabilities", cioè il modello più forte dell'azienda, con prestazioni di punta in sicurezza informatica e nei compiti che richiedono tempi lunghi.
Il ritmo è la prima notizia. Argon è uscito due settimane prima e Carbon lo supera su più fronti. Secondo 9to5Google, Google spiega la rapidità con il fatto che ricercatori e modelli lavorano "hand in hand to advance capabilities faster", cioè fianco a fianco per far avanzare le capacità più in fretta. Il modello sarebbe stato migliorato anche in base al feedback sul lancio precedente, su coding, agenti, compiti scientifici, sviluppo web full-stack e comprensione multimodale.
Anche Sundar Pichai ha commentato su X, come riporta Gulf News citando l'agenzia ANI. Ha scritto "I did say we'd be releasing our models periodically" e ha presentato Carbon come "our next frontier model". Ha aggiunto che "Carbon shows the pace at which we're pushing the frontier" e che le protezioni sono state rafforzate. Sono parole di chi vende il prodotto, e vanno lette come tali.
Quanto va bene nei benchmark?
Tutti i numeri che seguono sono dichiarati da Google, non verificati da terzi indipendenti. Google precisa che i benchmark esterni sono stati valutati senza guardrail, quindi senza i limiti che il modello avrà nell'uso reale.
Intelligenza generale
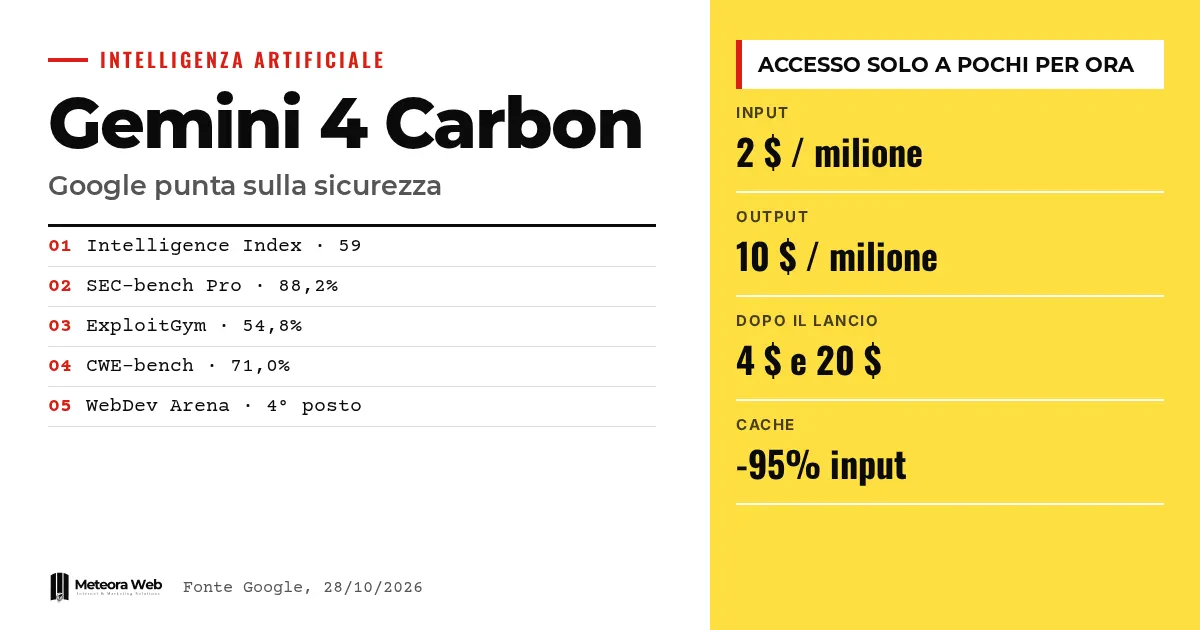
Nell'Artificial Analysis Intelligence Index v5.0 Carbon è al primo posto con 59 punti. È un indice composito pensato per dare un voto complessivo ai modelli, utile come indicazione ma non come garanzia che il modello funzioni meglio sul tuo caso specifico.
Sicurezza informatica
Qui Google insiste di più. I risultati dichiarati sono questi.
- SEC-bench Pro, che misura la capacità di trovare vulnerabilità, 88,2%. 9to5Google parla di un vantaggio netto ("firm lead").
- ExploitGym, che misura lo sfruttamento delle vulnerabilità, 54,8%.
- CWE-bench, che misura la scrittura di patch, 71,0%.
Va letto in modo equilibrato. Un modello che trova e sfrutta falle è utile a chi difende, ma la stessa abilità in mani sbagliate sarebbe un problema. Per questo la gestione dell'accesso, di cui parliamo più sotto, è parte della notizia e non un dettaglio.
Sviluppo web
In WebDev Arena Carbon guadagna 89 punti Elo e arriva quarto, con 1768 secondo Google. 9to5Google riporta 1769, una differenza minima che segnaliamo per trasparenza. Non è quindi il primo in tutto. Nello sviluppo web, almeno per questa classifica, ci sono ancora tre modelli davanti.
Che cosa significa lavorare per giorni su un progetto?
Google dice che Carbon è progettato per flussi agentici a più passaggi. Gulf News riprende la formula "complex, multi-step engineering tasks over longer periods", cioè compiti di ingegneria complessi, in più fasi, su periodi lunghi. Secondo Google, i team interni lo hanno visto lavorare per giorni, trovare la causa di bug sottili e correggerli in grandi codebase e in sistemi a basso livello.
In termini pratici, la differenza rispetto a un assistente da chat è l'autonomia. Non chiedi più un frammento di codice, ma affidi un obiettivo e il modello esplora, prova, verifica e riprova. Chi ha già usato l'IA per scrivere e rivedere codice, come racconta la nostra guida su Gemini per sviluppatori, sa che il collo di bottiglia non è quasi mai la prima bozza. È la verifica del risultato. Un modello che regge sessioni lunghe promette di ridurre proprio questo attrito, ma solo se i risultati sono controllabili.
Come si comporta davanti ai dubbi
Secondo 9to5Google, davanti a richieste ambigue Carbon recupera le fonti e segnala le discrepanze all'utente prima di agire. Se un'azione è bloccata, aggiunge avvertenze di metodo oppure non la esegue, elencando cosa manca. È un comportamento sensato per un agente che lavora a lungo, perché un errore iniziale non notato si porta dietro tutti i passaggi successivi.
Codice sicuro e patch
Sul codice sicuro Google dichiara un aumento del tasso di successo di oltre il doppio rispetto ad Argon sui benchmark interni. Il team Chrome riferisce prestazioni "more than 10X better" di un altro grande modello di frontiera nel generare patch di qualità. Quel concorrente non viene nominato né da Google né da Gulf News, quindi il confronto non è riproducibile da chi legge. Wiz, sempre secondo Google, indica Carbon al primo posto nei benchmark di penetration test web.
Quanto costa e chi può usarlo?
Per ora non puoi usarlo, a meno che tu non rientri in una categoria specifica. Da questa settimana Carbon è disponibile per "a subset of cyber defenders", un sottoinsieme di difensori informatici. Poi arriverà gradualmente ai partner fidati tramite il Fairwind Program. Google partecipa inoltre al processo volontario di test pre-rilascio del governo degli Stati Uniti. La disponibilità per sviluppatori, aziende e consumatori è promessa "as soon as possible", dopo altro feedback e miglioramento dei guardrail. 9to5Google riporta la formula "Coming soon to developers, businesses, and consumers".
Il prezzo introduttivo è di 2 dollari per milione di token in input e 10 dollari per milione in output, lo stesso di Argon. Sull'input in cache lo sconto è del 95%. Dopo il periodo introduttivo si passa a 4 dollari in input e 20 in output.
Due conti per capirci, fatti da noi e non da Google. Elaborare un milione di token in ingresso e uno in uscita costa 12 dollari nel periodo introduttivo e 24 dopo. Un milione di token in input letto dalla cache costerebbe circa 0,10 dollari invece di 2 nel periodo introduttivo. Il raddoppio del listino dopo l'introduzione è la cifra da tenere a mente se stai facendo un preventivo.
Come Google dice di averlo reso più sicuro?
Google afferma che Carbon mantiene gli stessi livelli di protezione di Argon, cioè addestramento mirato, difese in tempo reale, resistenza al prompt injection e monitoraggio del ragionamento. Poi cita una serie di misure interne, tutte dichiarate dall'azienda.
- Cheating su Terminal-Bench 4.0 allo 0,0%, con tentativi allo 0,4%.
- Allarmi di disallineamento gravi nei test di coding in calo di circa l'80%.
- Affermazioni non supportate dimezzate rispetto ad Argon.
- Overreach, cioè fare più di quanto richiesto, in calo del 26%.
- Under-service, cioè fare meno di quanto richiesto, in calo del 29%.
- Prompt injection misurata con Gray Swan IPI a 0,0% di attacchi riusciti, contro lo 0,7% di Argon.
Il dato sul prompt injection è il più interessante per chi vuole costruire agenti che leggono email, pagine web o documenti esterni. Resta però un risultato su un singolo benchmark. Zero attacchi riusciti su un test non significa zero attacchi riusciti nel mondo reale, dove gli aggressori inventano varianti nuove.
Limiti da conoscere
Tutto ciò che sappiamo viene dal comunicato di Google e da testate che lo rilanciano. Non ci sono, nelle fonti, valutazioni indipendenti dei benchmark. Va tenuto presente anche che i test esterni sono stati svolti senza guardrail, quindi i numeri descrivono il potenziale grezzo e non il comportamento del prodotto finale.
- Il concorrente superato di oltre dieci volte nelle patch non è nominato, quindi il confronto non si può controllare.
- Le cifre di WebDev Arena differiscono di un punto tra Google e 9to5Google.
- Non c'è una data per l'apertura a sviluppatori, aziende e consumatori.
- Il prezzo introduttivo è temporaneo e la durata del periodo non è indicata.
- Non sappiamo quanto costi in pratica far lavorare Carbon per giorni, perché dipende dai token consumati.
Potrebbe cambiare quasi tutto sull'accesso, perché Google stessa dice che i guardrail verranno migliorati prima dell'apertura. Anche i risultati sulle prove potrebbero variare quando arriveranno test di terzi.
Cosa cambia per chi lavora con il digitale
Per ora, nella pratica, quasi nulla, perché non hai accesso. Ma la direzione è chiara e conviene prepararsi.
Se gestisci un sito o un gestionale, la parte più concreta è la sicurezza. Un modello che trova vulnerabilità e propone patch in modo efficace avvicina l'analisi del codice a chi non ha un team dedicato. Allo stesso tempo, la stessa tecnologia abbassa la soglia per chi attacca. Abbiamo già raccontato come questo scenario riguardi le piccole imprese italiane nel pezzo sul primo virus creato dall'IA. Le falle note devono essere chiuse in fretta, e per un sito su WordPress significa aggiornamenti puntuali e, se il peggio arriva, saper intervenire come spieghiamo nella guida sulla rimozione manuale di un malware.
Se sviluppi software, gli agenti che lavorano per giorni cambiano il modo di distribuire il lavoro. Il tempo passa dalla scrittura alla revisione. Saper tracciare la causa di un problema resta una competenza utile anche quando la correzione la propone il modello, per esempio sapendo trovare il commit che ha introdotto un bug e confrontare la diagnosi dell'IA con la storia reale del codice.
Se hai un server, le patch automatiche non sostituiscono la gestione ordinata. Un servizio come l'hosting con server gestiti e aggiornamenti di sicurezza serve proprio a non dipendere dalla tempestività del singolo. Se invece hai bisogno di integrare modelli nei tuoi processi, un progetto di software su misura permette di decidere dove l'IA può agire e dove deve fermarsi a chiedere conferma.
Il nostro parere
Carbon è un'uscita importante, ma conviene separare il segnale dal rumore. Il segnale è che Google ha scelto di presentare il proprio modello di punta partendo dalla sicurezza informatica, non dalla creatività o dalla chat. È una scelta coerente con il mercato, dove la domanda delle imprese è sempre più legata a compiti con un valore misurabile, come trovare una falla o chiudere un ticket.
Il rumore è la quantità di percentuali senza contesto. Un 88,2% su SEC-bench Pro o un 0,0% di prompt injection hanno senso solo con metodo, dati e possibilità di replica. Oggi abbiamo i numeri ma non le prove di terzi. Anche il confronto con un concorrente anonimo, a dieci volte di distanza, è il tipo di frase che una redazione prudente non può verificare e quindi non dovrebbe ripetere come fatto.
Una nota critica sull'accesso. Aprire prima ai difensori è una scelta ragionevole per un modello capace di sfruttare vulnerabilità, ma non risolve la questione dei tempi. Chi difende una piccola impresa italiana difficilmente rientra nei "cyber defenders" scelti, e quindi nei prossimi mesi la tecnologia sarà usata prima da grandi organizzazioni. Il divario tra chi ha accesso anticipato e chi no è un rischio concreto, non teorico.
Infine il prezzo. Il raddoppio dopo il periodo introduttivo è l'elemento più sottovalutato. Se costruisci un servizio sopra un modello, il costo a regime conta più dell'offerta di lancio. Il nostro consiglio è calcolare sempre il caso peggiore, quello a 4 e 20 dollari, prima di promettere un prezzo a un cliente.
Domande frequenti
Gemini 4 Carbon è già disponibile?
No, non per tutti. Da questa settimana è aperto a un sottoinsieme di difensori informatici, poi arriverà ai partner fidati tramite il Fairwind Program. Per sviluppatori, aziende e consumatori Google dice che arriverà il prima possibile, senza una data.
Quanto costa Gemini 4 Carbon?
Nel periodo introduttivo costa 2 dollari per milione di token in input e 10 in output. Dopo passa a 4 e 20 dollari. L'input in cache ha uno sconto del 95%.
È il miglior modello di intelligenza artificiale disponibile?
Secondo Google è primo nell'Artificial Analysis Intelligence Index v5.0 con 59 punti. Non lo è in tutto, perché in WebDev Arena è quarto. I dati sono dichiarati dall'azienda e non abbiamo ancora verifiche indipendenti.
Che differenza c'è tra Carbon e Argon?
Carbon arriva due settimane dopo Argon e, secondo Google, più che raddoppia il tasso di successo sul codice sicuro nei benchmark interni. Mantiene gli stessi prezzi introduttivi e gli stessi livelli di sicurezza, con miglioramenti dichiarati su prompt injection e affermazioni non supportate.
Può essere usato anche per attaccare?
Il rischio esiste, perché il modello è valutato anche sullo sfruttamento delle vulnerabilità, con un 54,8% su ExploitGym. Google risponde con accesso limitato, difese in tempo reale e test pre-rilascio con il governo USA. Quanto bastino queste misure si vedrà solo con l'uso reale.
Cosa guardare nei prossimi mesi, e come prepararti
Tre cose contano davvero. La prima è la data di apertura generale e come cambieranno i guardrail. La seconda è l'arrivo di test indipendenti sui risultati di sicurezza. La terza è il listino dopo il periodo introduttivo. Nel frattempo puoi muoverti con poche mosse semplici.
- Metti in ordine gli aggiornamenti di sito, plugin e server, perché patch e analisi automatiche renderanno le falle note ancora più rapide da sfruttare.
- Fai un preventivo dei costi con il prezzo pieno di 4 e 20 dollari, non con quello introduttivo, se pensi di integrare un modello nei tuoi processi, magari partendo dalle API di Gemini in Python.
- Prima di affidare lavori lunghi a un agente, definisci cosa può modificare e cosa deve sottoporre a un controllo umano, con una revisione del codice sempre dopo.
Fonti