Ing. Calogero Bono
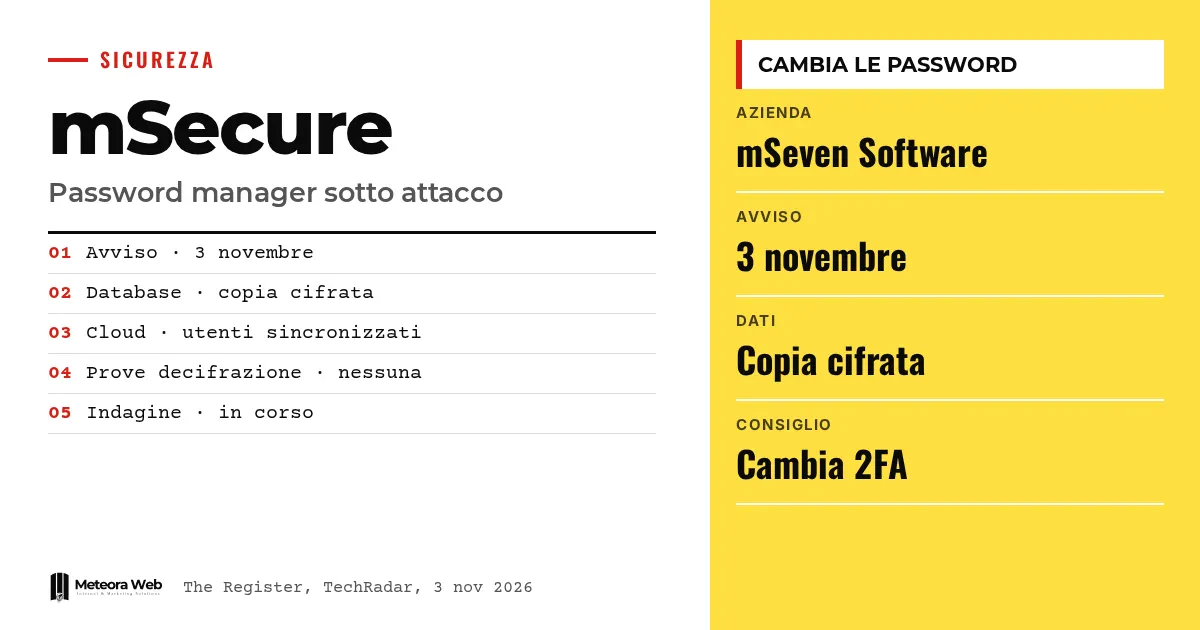
3 नवंबर को mSeven Software, जो password manager mSecure के पीछे की कंपनी है, ने मौजूदा और पुराने ग्राहकों को संदेश भेजा। उसने उन्हें ऐप में रखी सारी जानकारी तुरंत सुरक्षित करने के लिए कहा, यानी पासवर्ड बदलने और 2FA व पासकी दोबारा सेट करने के लिए। पहली चेतावनी में कोई विवरण नहीं था, फिर दूसरे संदेश में एक एन्क्रिप्टेड डेटाबेस की प्रति चोरी होने की बात सामने आई। यह मायने रखता है, क्योंकि password manager बाकी सब चीज़ों की चाबियाँ रखता है, और इसे इस्तेमाल करने वाले को समझना होगा कि उन्हें कितना काम करना है।
तथ्यों में जाने से पहले कुछ शब्द। Password manager एक ऐसा ऐप है जो आपके क्रेडेंशियल एक सुरक्षित भंडार में रखता है, जो एक मुख्य पासवर्ड से सुरक्षित होता है। Vault वही भंडार है। 2FA दो-चरणीय सत्यापन है, यानी पासवर्ड के अलावा एक दूसरी जाँच। Passkey एक ऐसी क्रेडेंशियल है जो पासवर्ड की जगह लेती है और डिवाइस से जुड़ी रहती है। HNDL का अर्थ है harvest now, decrypt later, यानी आज एन्क्रिप्टेड डेटा चुराना, इस उम्मीद में कि भविष्य में उसे खोला जा सकेगा।
mSecure के साथ क्या हुआ?
The Register के अनुसार, 3 नवंबर के ईमेल में कहा गया था कि mSeven को हाल ही में ऐप से जुड़ी «संदिग्ध गतिविधि» का पता चला। कंपनी का दावा है कि उसने जाँच शुरू कर दी है, समस्या को सीमित किया है और बाहरी सुरक्षा विशेषज्ञों को शामिल किया है।
संदेश में प्रभावित सिस्टम, तारीखें या प्राप्तकर्ताओं की संख्या नहीं बताई गई। यही बात सबसे अहम सवाल पर लागू होती है, यानी क्या ग्राहकों का डेटा उजागर हुआ।
mSeven का दूसरा संदेश क्या कहता है?
TechRadar की रिपोर्ट के अनुसार, सोशल मीडिया पर घूमे दूसरे बयान में एक अनधिकृत व्यक्ति द्वारा मौजूदा और पुराने उपयोगकर्ताओं की जानकारी वाले डेटाबेस की एक एन्क्रिप्टेड प्रति हासिल करने की बात है। mSeven के अनुसार mSecure Cloud के संवेदनशील डेटा तक पहुँच का कोई सबूत नहीं है।
TechRadar इस स्थिति को इस तरह समझाता है। किसी ने डेटाबेस की एक प्रति ले ली है, और जोखिम में वे उपयोगकर्ता हैं जो क्लाउड के साथ सिंक करते थे। कंपनी जोड़ती है कि ऐप हटाने से कुछ नहीं होगा।
क्या एन्क्रिप्टेड डेटाबेस सचमुच सुरक्षित है?
सिद्धांत रूप में हाँ, लेकिन यह हमेशा की गारंटी नहीं है। TechRadar HNDL की प्रथा की ओर इशारा करता है, जिसमें कुछ अपराधी एन्क्रिप्टेड भंडार इकट्ठा करते हैं, तकनीकी सफलता की उम्मीद में। इसलिए आज डिक्रिप्शन के सबूत न होने से मामला बंद नहीं होता।
इस विषय पर हम अपनी गाइड एन्क्रिप्शन और डेटा सुरक्षा में लिख चुके हैं। मुख्य पासवर्ड की मज़बूती बहुत मायने रखती है, क्योंकि चुराए गए भंडार की रक्षा वही करता है।
ग्राहक इतने नाराज़ क्यों हैं?
बिना विवरण के सब कुछ बदलने की सलाह ने ग्राहकों को असमंजस में छोड़ दिया है। सपोर्ट फ़ोरम पर एक उपयोगकर्ता ने लिखा कि उसके 800 से ज़्यादा पासवर्ड सेव हैं और उसने पूछा कि क्या उसे सब बदलने होंगे। TechRadar के अनुसार Reddit पर एक और उपयोगकर्ता ने इस चेतावनी को «पूरी तरह अपर्याप्त» कहा।
The Hacker News के अनुसार, ईमेल यह भी साफ नहीं करता कि 2FA और पासकी से जुड़े कदम vault में सेव चीज़ों पर लागू होते हैं, mSecure खाते की पहुँच पर, या दोनों पर।
ध्यान रखने योग्य सीमाएँ
अभी कई बातें अनिश्चित हैं। हमें नहीं पता कि पहुँच कब हुई, कितने उपयोगकर्ता प्रभावित हैं, और क्या डेटाबेस के अलावा कुछ और भी बाहर गया है। The Hacker News याद दिलाता है कि mSecure डिवाइस पर एन्क्रिप्शन का दावा करता है, लेकिन दिसंबर 2025 में प्रकाशित जर्मन BSI के एक अध्ययन ने Android पर संस्करण 6.1.5 में डेटा तक पहुँच को सैद्धांतिक रूप से संभव माना। यह जाँच केवल उसी संस्करण पर थी। कंपनी Google Play पर नकारात्मक समीक्षाएँ मिटाती है, यह आरोप एक Reddit उपयोगकर्ता का है और इसकी पुष्टि नहीं हुई है।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप mSecure को क्लाउड के साथ इस्तेमाल करते हैं, तो मुख्य पासवर्ड और सबसे संवेदनशील खातों से शुरू करें, जैसे बैंक, ईमेल और काम के टूल। फिर उन सेवाओं से जुड़े 2FA और पासकी पर जाएँ। अगर आप किसी कंपनी को चलाते हैं, तो जाँचें कि टीम में कौन यह प्रोग्राम इस्तेमाल करता है और साझा क्रेडेंशियल्स पर कार्रवाई करें। यह एक घंटे में नहीं होगा। इसके लिए प्राथमिकता वाली सूची चाहिए, और विकल्प की तुलना के लिए हमारी password manager तुलना देखना उपयोगी होगा।
हमारी राय
सब कुछ बदलने की सलाह सावधानी भरी है, लेकिन बिना स्पष्टीकरण के इसे बताना गलती है। जो कंपनी भरोसे का कारोबार करती है, उसे तुरंत दायरा, जोखिम और प्राथमिकताएँ बतानी चाहिए। दूसरी चेतावनी स्थिति कुछ सुधारती है, पर वह विरोध के बाद आई है और «कोई सबूत नहीं» जैसे वाक्य से मामले को हल्का दिखाती है। सच यह है कि कोई भी password manager अछूता नहीं है, जैसा कि हम पहले झूठे साबित हुए वादे में लिख चुके हैं। पारदर्शिता और तेज़ी ज़्यादा मायने रखती है।
अक्सर पूछे जाने वाले सवाल
क्या mSecure में उल्लंघन हुआ है?
हाँ, TechRadar द्वारा रिपोर्ट किए गए दूसरे संदेश के अनुसार। किसी अनधिकृत व्यक्ति ने मौजूदा और पुराने उपयोगकर्ताओं के डेटा वाले डेटाबेस की एक एन्क्रिप्टेड प्रति हासिल की।
क्या मुझे सारे सेव किए गए पासवर्ड बदलने होंगे?
कंपनी मुख्य पासवर्ड और ज़रूरी पासवर्ड बदलने की सलाह देती है। वह कोई क्रम नहीं बताती, इसलिए सबसे महत्वपूर्ण खातों से शुरुआत करना बेहतर है।
क्या ऐप हटाने से कोई फ़ायदा होगा?
नहीं, mSeven के अनुसार ऐप हटाने से स्थिति नहीं सुधरती। समस्या उन लोगों की है जो mSecure Cloud के साथ सिंक करते थे।
क्या चोरी हुए डेटाबेस को डिक्रिप्ट किया गया है?
mSeven के अनुसार संवेदनशील डेटा तक पहुँच का कोई सबूत नहीं है। यह अंतिम पुष्टि नहीं है, क्योंकि जाँच अभी जारी है।
क्या जिन्होंने mSecure का इस्तेमाल बंद कर दिया है, वे भी प्रभावित हो सकते हैं?
हो सकते हैं। चेतावनी मौजूदा और पुराने उपयोगकर्ताओं की बात करती है, और ईमेल दोनों समूहों को भेजा गया था।
अगले कुछ हफ्तों में mSeven से क्या उम्मीद करें
मामला खुला है और कंपनी के जवाब तय करेंगे कि ग्राहक टिकते हैं या नहीं। कुछ संकेतों पर नज़र रखना बेहतर होगा।
- mSeven की तकनीकी रिपोर्ट खोजें, जिसमें तारीखें, प्रभावित सिस्टम और उपयोगकर्ताओं की संख्या हो।
- जाँचें कि क्या ऐप के अपडेट या क्लाउड भंडार के उपयोग पर पुष्टि आती है।
- अगर स्पष्टीकरण अस्पष्ट रहते हैं, तो अपना डेटा किसी दूसरे प्रबंधक में ले जाने पर विचार करें।