Ing. Calogero Bono
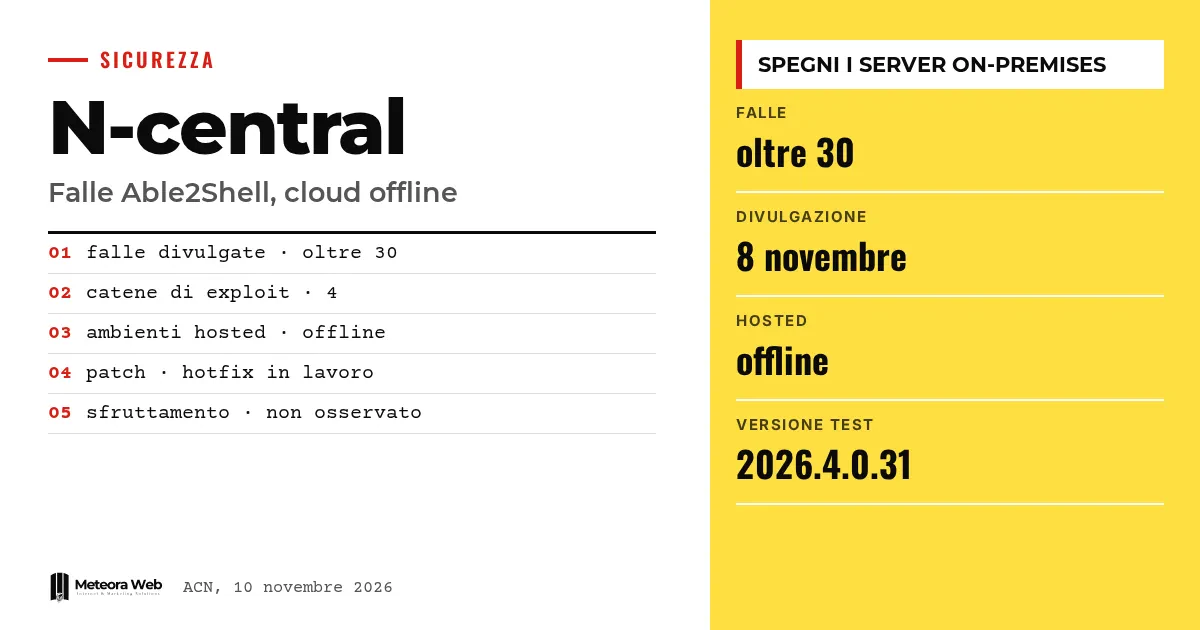
N-able ha messo offline gli ambienti hosted di N-central e chiede ai clienti on-premises di spegnere i propri server. Il 9 novembre, dopo la pubblicazione di oltre 30 vulnerabilità zero-day chiamate Able2Shell, l'azienda ha dichiarato un incidente critico. Anche l'ACN ha diffuso un alert. Ma perché questo conta? Perché N-central è una piattaforma usata per gestire da remoto i dispositivi dei clienti di molte aziende IT, quindi यहाँ एक कमजोरी पूरी catena को प्रभावित कर सकती है।
तथ्यों में जाने से पहले कुछ शब्द। RMM यानी remote monitoring and management, यह उस software का नाम है जो दूर से डिवाइसों की निगरानी और प्रबंधन करता है। 0-day एक ऐसी खामी है जिसका exploit उसकी correzione मौजूद होने से पहले ही इस्तेमाल किया जा सकता है। RCE का मतलब है दूर से code execute करना। XXE एक हमला है जो XML फाइलों का गलत इस्तेमाल करके डेटा पढ़ता है या एक्सेस हासिल करता है। XSS किसी वेब पेज में खतरनाक code डालता है, जिसे फिर उसे देखने वाले का browser चलाता है।
N-central के साथ क्या हुआ?
क्या हुआ, BleepingComputer के अनुसार, शोधकर्ता Sean Bales ने 8 नवंबर को खामियां उजागर कीं। उन्होंने GitHub पर Able2Shell नाम की repository प्रकाशित की, जिसमें प्रदर्शन वाले exploits थे।
N-able ने बताया कि उसे एक स्वतंत्र शोधकर्ता से गंभीर खामियों की "गैर-ज़िम्मेदाराना" सूचना मिली। अगले दिन उसने अमेरिका, यूरोप और एशिया-प्रशांत में hosted ambienti बंद कर दिए, जैसा The Hacker News ने भी बताया।
खामियां क्या करने देती हैं?
ACN की चेतावनी एक दूरस्थ, बिना प्रमाणीकरण वाले हमलावर की बात करती है, जो authentication को बायपास कर सकता है, credentials हासिल कर सकता है, configurations बदल सकता है, फाइलें लिख सकता है और ऊंचे विशेषाधिकारों के साथ code चला सकता है।
एजेंसी ऑनलाइन उपलब्ध चार exploitation chains का वर्णन करती है। एक में authentication से पहले XXE से शुरुआत होती है और फिर password reset और nable user के रूप में commands चलाने तक पहुंचती है। एक अन्य में patch metadata में मौजूद stored XSS को UID 0, यानी root के साथ code execution में बदल दिया जाता है।
कौन से versions प्रभावित हैं?
ACN के अनुसार N-central के hosted और on-premises, दोनों रूप प्रभावित हैं। मूल कारण उपयोगकर्ता द्वारा दिए गए डेटा का अपर्याप्त प्रबंधन, कमजोर permission checks और sessions, ग्राहकों तथा डिवाइसों के बीच गलत अलगाव बताए गए हैं।
Bales का कहना है कि उन्होंने exploits को pre-release संस्करण 2026.4.0.31 पर परखा और उनका मानना है कि लगभग सभी खामियां पुराने versions पर भी लागू होती हैं। यह उनका आकलन है, जिसकी आधिकारिक स्रोतों से पुष्टि नहीं हुई है।
ग्राहकों को क्या करना चाहिए?
ACN सलाह देती है कि निर्माता के निर्देश मानें और अपडेट आने तक on-premises सर्वर बंद रखें। अगर यह संभव न हो, तो पहुंच को अधिकृत नेटवर्क और सिस्टम तक सीमित करें, VPN के साथ भी। एजेंसी साफ कहती है कि ये उपाय पूरी सुरक्षा की गारंटी नहीं देते।
N-able का कहना है कि N-able Login से जुड़ी Ecoverse सेवाएं, जिनमें Asset View, Patching और Vulnerability Management शामिल हैं, चालू हैं। ऐसी ही आपात स्थिति हमने Cisco ASA और FTD की SSL VPN पर zero-day के मामले में भी देखी थी।
ध्यान रखने योग्य सीमाएं
BleepingComputer ने सभी खामियों की स्वतंत्र रूप से पुष्टि नहीं की है, हालांकि तैयार हो रहा hotfix संकेत देता है कि कम से कम कुछ खामियां असली हैं। N-able का कहना है कि उसने सक्रिय exploitation या डेटा तक अनधिकृत पहुंच नहीं देखी, पर यह कंपनी का अपना बयान है। पुनर्स्थापना की कोई तारीख नहीं है। Bales के उन आरोपों की पुष्टि बाकी है कि पहले की रिपोर्टें अनदेखी की गईं, जिन पर कंपनी ने जवाब नहीं दिया।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप N-central के साथ ग्राहकों को संभालते हैं, तो अभी आप वह उपकरण खो रहे हैं जिससे आप उनके डिवाइसों की निगरानी और अपडेट करते हैं। एक वैकल्पिक योजना चाहिए, जैसे निर्माता द्वारा बताई गई सेवाएं, और ग्राहकों को सूचित करने का तरीका भी। जांचें कि आपका on-premises सर्वर इंटरनेट से पहुंच योग्य है या नहीं, क्योंकि एक समझौता किया गया remote management प्लेटफॉर्म जुड़े सभी डिवाइसों का रास्ता खोल देता है। यह मामला बताता है कि सही infrastructure configuration कितनी अहम है, और जो लोग सुरक्षा अपडेट वाले managed servers इस्तेमाल करते हैं, वे जानते हैं कि exposure को कम से कम रखना ज़रूरी है।
हमारा नज़रिया
इस मामले में दो समस्याएं दिखती हैं। पहली तकनीकी है, क्योंकि इतने व्यापक विशेषाधिकार वाले उपकरण सबसे मज़बूत होने चाहिए, और ACN द्वारा बताई गई exploit chains कमजोर controls की ओर इशारा करती हैं। दूसरी प्रक्रिया से जुड़ी है। बिना चेतावनी दिए exploits प्रकाशित करना हज़ारों ग्राहकों को जोखिम में डालता है, Bales की वजहें चाहे जो हों। अगर उनके आरोप सच हैं, तो N-able ने वही चैनल नज़रअंदाज़ किया होगा जो ऐसी स्थितियों से बचने के लिए बना है। तथ्य सामने आने तक किसी एक पक्ष को दोषी ठहराना जल्दबाज़ी होगी।
अक्सर पूछे जाने वाले प्रश्न
Able2Shell क्या है?
यह Sean Bales द्वारा उजागर की गई N-central की 30 से अधिक zero-day खामियों का सामूहिक नाम है। यही नाम उस GitHub repository का भी है जिसमें प्रदर्शन वाले exploits हैं।
क्या N-central अभी भी उपलब्ध है?
नहीं, hosted ambienti offline हैं। N-able on-premises ग्राहकों से कह रहा है कि नए निर्देश आने तक सर्वर बंद रखें।
क्या कोई हमला चल रहा है?
N-able का कहना है कि उसने सक्रिय exploitation नहीं देखा। पर ACN बताती है कि online exploitation chains उपलब्ध हैं, इसलिए जोखिम बना हुआ है।
क्या कोई patch मौजूद है?
अभी नहीं। N-able hotfix विकसित और सत्यापित कर रही है, पर रिलीज़ की कोई तारीख नहीं है।
अगर मैं सर्वर बंद नहीं कर सकता तो क्या करूं?
पहुंच को अधिकृत नेटवर्क और सिस्टम तक सीमित करें, VPN के ज़रिए भी। ACN चेतावनी देती है कि इससे खामियां पूरी तरह कम नहीं होतीं।
अगले कुछ दिनों में N-central पर क्या देखें
अभी सवाल यह है कि hotfix कब आएगा और क्या असली हमलों के संकेत सामने आते हैं। N-able हर चार घंटे में अपडेट देने का वादा कर रही है।
- कोई भी सर्वर दोबारा चालू करने से पहले N-able के status अपडेट और ACN की सूचनाएं देखते रहें।
- Patch के बाद admin accounts और logs जांचें, ताकि बिना अनुमति बनाए गए किसी user का पता चल सके।
- देखें कि Bales के अनुसार अभी भी बिना सुधार वाली बाकी N-able खामियों के बारे में आगे क्या खुलासा होता है।