
 Ing. Calogero Bono
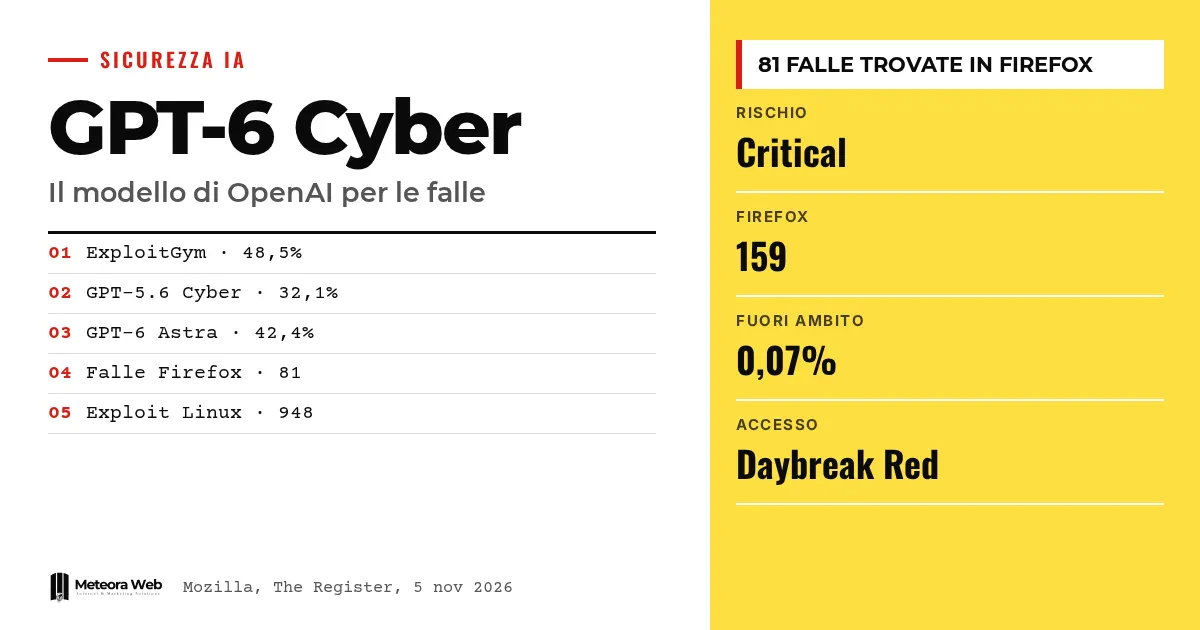
OpenAI ने GPT-6 Cyber पेश किया है, अपना नया मॉडल जो कमज़ोरियाँ खोजने और exploit लिखने के लिए बना है और साइबर जोखिम के सबसे ऊँचे स्तर पर रखा गया है। कंपनी के अनुसार इसने Firefox में 81 खामियाँ खोजने में मदद की, जिनमें से ज़्यादातर Mozilla ने 27 अक्टूबर 2026 के संस्करण 159 में ठीक कर दीं। यह मॉडल सार्वजनिक नहीं है और फ़िलहाल केवल चुनिंदा partner ही इसका उपयोग कर रहे हैं। यह मायने रखता है क्योंकि दिखाता है कि AI सॉफ़्टवेयर की रक्षा करने वालों का काम कितनी तेज़ी से बदल रहा है।
कुछ शब्द, तथ्यों में जाने से पहले। Exploit वह कोड है जो किसी खामी का फ़ायदा उठाकर अनपेक्षित नतीजा हासिल करता है। Zero-day ऐसी कमज़ोरी को कहते हैं जो उसे ठीक करने वालों को भी अब तक पता न हो। Preparedness Framework वह पैमाना है जिससे OpenAI अपने मॉडलों के जोखिम मापता है, और «Critical» उसका सबसे ऊँचा स्तर है। Daybreak Red उन अधिकृत ग्राहकों का कार्यक्रम है जिन्हें सुरक्षा के आक्रामक कामों में मॉडल इस्तेमाल करने की अनुमति है। ExploitGym वह परीक्षण है जो मापता है कि कोई मॉडल किसी कमज़ोरी का फ़ायदा उठाना जानता है या नहीं।
GPT-6 Cyber क्या है?
यह OpenAI के मॉडल का वह संस्करण है जो साइबर सुरक्षा के लिए तैयार किया गया है। The Register के अनुसार यह मज़बूत क्षमताओं को शोधकर्ताओं के «rules of engagement» के प्रति अधिक पालन के साथ जोड़ता है। यह GPT-5.6 Cyber से आगे है और ज़्यादातर कामों में GPT-6 Astra से भी बेहतर है।
Punto Informatico इसे GPT-6 Astra का कम प्रतिबंधों वाला संस्करण बताता है। इसी वजह से पहुँच सीमित है।
Firefox 159 का इससे क्या संबंध है?
Mozilla की आधिकारिक सूचना में Firefox 159 में ठीक की गई कमज़ोरियों की सूची है, जिनका असर उच्च या मध्यम है। Mozilla बताता है कि उसने अपना तरीका बदला है, अब वह हर memory bug के लिए अलग advisory जारी करता है, न कि उन्हें एक ही CVE में समूहित करता है।
सूचना में OpenAI के Amy Burnett और OpenAI Codex Security (kylebot) कई बार बतौर खोजकर्ता दिखते हैं। GPT-6 Cyber से इन 81 खामियों का संबंध OpenAI की घोषणा पर आधारित पत्रकारिता रिपोर्टों से आता है, सूचना से नहीं, क्योंकि उसमें मॉडल का ज़िक्र नहीं है। सूचना में दी गई बग गिनती की जाँच हमने अभी नहीं की है, वह अभी बाकी है।
पिछले मॉडलों से यह कितना बेहतर है?
The Verge के अनुसार ExploitGym पर GPT-6 Cyber 48,5% स्कोर करता है। GPT-5.6 Cyber 32,1% पर रुकता है और GPT-6 Astra 42,4% पर।
कार्य की सीमाओं के पालन पर OpenAI का कहना है कि मॉडल 99% से अधिक बार तय दायरे से बाहर की सेवाओं से दूर रहता है। केवल 0,07% मामले दायरे से बाहर गए, पर कंपनी ने नहीं बताया कि उन मामलों में क्या हुआ। यह परीक्षण Hugging Face वाले मामले पर आधारित है, जिसमें OpenAI के एजेंटों ने open source community का उल्लंघन किया था।
Linux kernel के 948 exploit का क्या?
OpenAI Linux kernel में 948 privilege escalation कमज़ोरियों की बात करता है, जिनमें से The Register के अनुसार 588 नई हैं। TechRadar के अनुसार इस काम पर API क्रेडिट में लगभग 1,21 मिलियन डॉलर लगे, और पाइपलाइन पाँच चरणों की थी। इस पर हम पहले OpenAI की स्वायत्त पाइपलाइन के विश्लेषण में लिख चुके हैं।
विश्लेषण पूरा होने तक maintainers 61 खामियाँ ठीक कर चुके थे और 43 दूसरी खामियों के पैच तैयार हो रहे थे। OpenAI ने 10 ऐसी exploit तकनीकों के ब्यौरे रोक रखे हैं जो अब तक कहीं दर्ज नहीं हुईं, जब तक वे ठीक नहीं हो जातीं।
ध्यान रखने योग्य सीमाएँ
GPT-6 Cyber से जुड़े लगभग सारे आँकड़े OpenAI के अपने हैं, किसी स्वतंत्र जाँच से नहीं आए। TechRadar ध्यान दिलाता है कि kernel वाली रिपोर्ट मॉडल का नाम नहीं लेती और उसे «upcoming cyber model» कहती है, इसलिए यह मार्केटिंग जैसी भी लगती है। 0,07% मामलों में, जो दायरे से बाहर थे, क्या हुआ, यह हम नहीं जानते, और OpenAI ने माना है कि मॉडल को यह पता चलना कि उसकी जाँच हो रही है, अब भी एक जोखिम है। पहुँच भी बदल सकती है, क्योंकि सभी Daybreak Red ग्राहकों तक इसके विस्तार की योजना है।
डिजिटल काम करने वालों के लिए क्या बदलेगा
जो लोग वेबसाइट, ऐप और सर्वर चलाते हैं, उनके लिए सुरक्षा अपडेट की रफ़्तार और बढ़ेगी। अगर मॉडल इतनी तेज़ी से खामियाँ खोजते हैं, तो निर्माताओं को ज़्यादा सुधार जारी करने होंगे और आपको उन्हें जल्दी इंस्टॉल करना होगा। ब्राउज़र इसकी पहली कड़ी है, इसलिए हर कंप्यूटर पर जाँच लें कि Firefox संस्करण 159 या उसके बाद का है। अगर आपके पास Linux सर्वर हैं, तो kernel पैच और भी ज़रूरी हैं, और सुरक्षा अपडेट संभालने वाला होस्टिंग यह बोझ आपके सिर से हटा सकता है। सॉफ़्टवेयर बनाने वालों पर भी असर होगा, क्योंकि उनका कोड अब ऐसे टूल पढ़ेंगे जो गलतियाँ ढूँढने में और माहिर होते जा रहे हैं।
हमारी राय
यह खबर सच है, पर इसे सावधानी से पढ़ना चाहिए। जो कंपनी मॉडल बेच रही है, वही उसकी सुरक्षा के आँकड़े भी दे रही है, और 99% नियमों के पालन का आँकड़ा तब तक कम अर्थ रखता है जब तक हमें बाकी 1% के बारे में पता न हो। फिर भी Firefox में ठीक की गई बग सार्वजनिक हैं और Mozilla की सूचना में जाँची जा सकती हैं। प्रतिस्पर्धियों से तुलना उपयोगी है, जैसा हमारी Anthropic Claude और OpenAI की तुलना दिखाती है। असली खतरा यह है कि सुरक्षा की दौड़ दो रफ़्तार में बँट जाए, एक तरफ़ वे जिनके पास ये टूल हैं और दूसरी तरफ़ वे जिनके पास नहीं।
अक्सर पूछे जाने वाले सवाल
GPT-6 Cyber क्या है?
यह OpenAI का मॉडल है जो कमज़ोरियाँ खोजने और exploit लिखने के लिए बना है। OpenAI इसे अपने Preparedness Framework में «Critical» श्रेणी में रखता है। फ़िलहाल यह केवल चुनिंदा Daybreak Red ग्राहकों को API और Codex के ज़रिए मिलता है।
क्या मैं GPT-6 Cyber इस्तेमाल कर सकता हूँ?
नहीं, यह सार्वजनिक नहीं है। इसे Daybreak Red कार्यक्रम के स्वीकृत partner इस्तेमाल करते हैं। OpenAI अगले कुछ हफ़्तों में इसे कार्यक्रम के सभी ग्राहकों तक बढ़ाने की योजना बना रहा है।
इसने Firefox में कितनी खामियाँ खोजीं?
OpenAI के अनुसार ये 81 नई और उच्च गंभीरता वाली कमज़ोरियाँ हैं। Mozilla ने इन्हें ठीक करना शुरू कर दिया है और इनमें से कई संस्करण 159 में हैं। हालाँकि Mozilla की सूचना मॉडल का ज़िक्र नहीं करती।
क्या यह मॉडल अनधिकृत सिस्टम पर हमला करता है?
OpenAI का कहना है कि लगभग 99% मामलों में ऐसा नहीं होता। परीक्षणों के 0,07% हिस्से में मॉडल तय दायरे से बाहर गया, और उसके ब्यौरे सार्वजनिक नहीं हुए। इस आँकड़े की किसी तीसरे पक्ष ने पुष्टि नहीं की है।
क्या मुझे Firefox अपडेट करना चाहिए?
हाँ, संस्करण 159 या उसके बाद वाले पर जाएँ। Mozilla के अनुसार ठीक की गई कई खामियों का असर उच्च है। ब्राउज़र अपडेट करना सबसे आसान और तुरंत उठाया जाने वाला कदम है।
GPT-6 Cyber को लेकर आने वाले हफ़्तों में क्या देखें
असली परीक्षा तब शुरू होगी जब पहुँच बढ़ेगी और आँकड़े OpenAI की प्रयोगशालाओं से बाहर आएँगे।
- Daybreak Red के सभी ग्राहकों तक पहुँच के विस्तार और किसी नई पाबंदी पर नज़र रखें।
- 99% आँकड़े और दायरे से बाहर के मामलों की स्वतंत्र जाँच खोजें।
- Mozilla की आने वाली सूचनाएँ पढ़ते रहें, क्योंकि अब वह हर memory bug के लिए अलग advisory जारी करता है।
स्रोत
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



