Ing. Calogero Bono
रविवार और सोमवार 2 नवंबर की रात को कुछ हमलावरों ने बेल्जियम, स्वीडन, एस्टोनिया और यूरोप के अन्य देशों के सुपरमार्केट में रेफ्रिजरेशन नियंत्रणों की सेटिंग्स दूर से बदल दीं। फ्रिज और फ्रीज़र गर्म हो गए और कुछ दुकानों को ताज़ा और फ्रोज़न खाना फेंकना या वापस लेना पड़ा। इन नियंत्रणों को बनाने वाली डेनिश कंपनी Danfoss का कहना है कि उसके उत्पाद इसमें शामिल थे, जैसा कि तीन हफ्ते पहले फ्रांस में हुआ था। यह दिखाता है कि पुराने और खराब सुरक्षित उपकरणों को नेटवर्क पर छोड़ना कितना महंगा पड़ सकता है।
तथ्यों में जाने से पहले कुछ शब्द। रेफ्रिजरेशन नियंत्रण वह कंप्यूटर है जो किसी दुकान के फ्रिज और फ्रीज़र चलाता है और रखरखाव के लिए दूर से इंटरनेट से जुड़ सकता है। डीफ्रॉस्टिंग वह मोड है जो बर्फ हटाने के लिए होता है, लेकिन इन हमलों में इसी से यूनिट गर्म हो गईं। फर्मवेयर डिवाइस का अंदरूनी सॉफ़्टवेयर है, जिसे अपडेट रखना ज़रूरी है। VPN एक सुरक्षित कनेक्शन है जिससे बाहर से किसी नेटवर्क तक पहुँचा जाता है। CERT-FR फ्रांस की राष्ट्रीय साइबर सुरक्षा एजेंसी की संरचना है।
यूरोप के सुपरमार्केट में क्या हुआ?
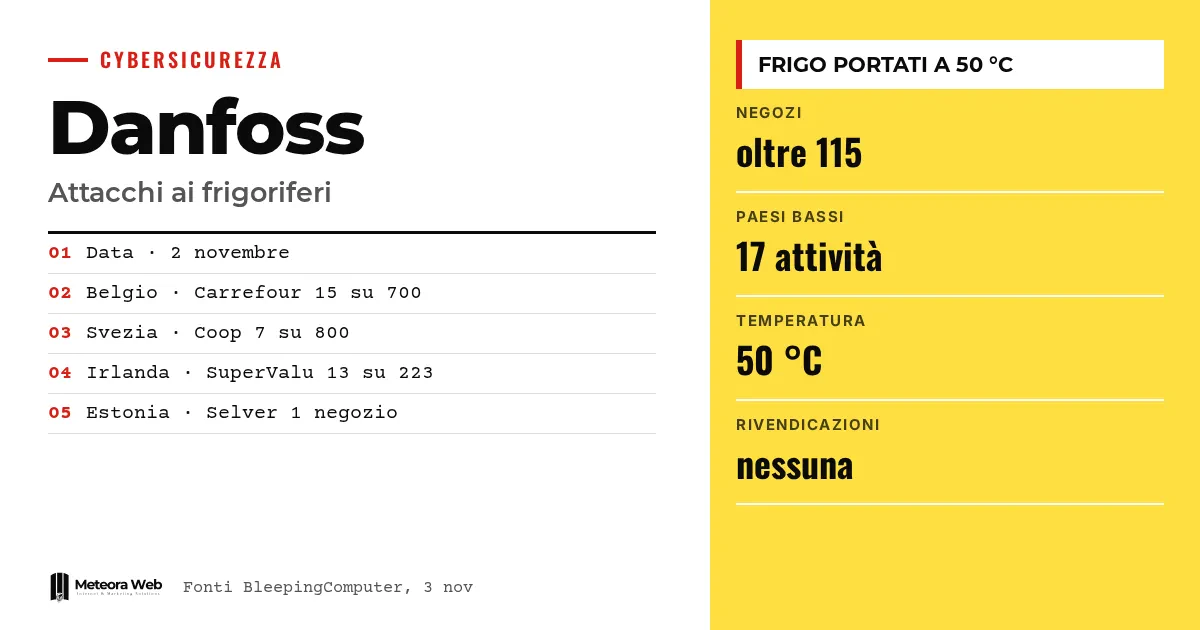
The Hacker News के अनुसार, किसी भी श्रृंखला ने कुछ दर्जन से अधिक दुकानों के प्रभावित होने की घोषणा नहीं की। बेल्जियम में Sabcobel के निदेशक Stephan Moelans ने बताया कि उपकरण डीफ्रॉस्टिंग मोड में डाल दिए गए। दूसरी जगहों पर तापमान बढ़ा दिया गया। स्वीडन में Sjöbo के एक ICA स्टोर ने बताया कि फ्रिज और फ्रीज़र 50 °C तक पहुँच गए।
BleepingComputer के अनुसार बेल्जियम, नीदरलैंड, स्वीडन, लक्ज़मबर्ग, आयरलैंड और एस्टोनिया में 115 से अधिक दुकानें प्रभावित हुईं। यह साफ नहीं है कि हमला समन्वित था या अलग-अलग दुकानों को निशाना बनाया गया।
किन श्रृंखलाओं ने प्रभावित होने की बात कही है?
हर किसी ने घटना को अपने तरीके से बताया, और सभी ने साइबर हमला नहीं कहा। Delhaize ने कुछ दर्जन दुकानों में "साइबर घटना" का ज़िक्र किया। Carrefour Belgium ने 700 में से 15 दुकानें गिनीं, जिनका असर बहुत सीमित रहा। Coop Sweden ने 800 से अधिक में से 7 दुकानें बताईं, जबकि SuperValu की मालिक Musgrave ने 223 में से 13 दुकानें बताईं।
AFP के अनुसार, जिसे The Hacker News ने उद्धृत किया, इटली में सिसिली में Radenza समूह द्वारा चलाए जा रहे कम से कम चार Coop सुपरमार्केट फ्रोज़न सेक्शन के रिमोट कंट्रोल पर प्रभावित हुए। DDay.it भी अक्टूबर के मध्य के फ्रांसीसी जैसे पैटर्न की बात करता है। Hove में एक कसाई ने लगभग 15,000 यूरो के खराब मांस का अनुमान लगाया।
हमलावर अंदर कैसे पहुँचे?
स्रोत हमले की पूरी तकनीकी तस्वीर नहीं देते। Danfoss के एक प्रवक्ता ने डच टीवी NOS से कहा कि नीदरलैंड में प्रभावित सिस्टम सुरक्षित नेटवर्क पर नहीं थे और अब भी डिफ़ॉल्ट पासवर्ड इस्तेमाल कर रहे थे। Danfoss ने जोड़ा कि कमज़ोरी मुख्य रूप से पुराने सॉफ़्टवेयर में है।
एस्टोनिया में Kitman Coldtech के Jann Mutso के अनुसार, एक पुराने Danfoss सिस्टम के नियंत्रण कंप्यूटर तक पहुँच बनाई गई। बेल्जियम में Moelans के अनुसार हमलावर इंस्टॉलर के नहीं, बल्कि अलग-अलग सुपरमार्केट के सिस्टम में घुसे। Sabcobel ने कनेक्शन को सुरक्षित करने की सलाह दी थी, लेकिन सबने ऐसा नहीं किया। यह कहानी फ्रिज पर पहली लहर के हमलों पर पहले लिखी बातों की याद दिलाती है।
उपकरणों के मालिक क्या कर सकते हैं?
सबसे विस्तृत संदर्भ अक्टूबर में CERT-FR की चेतावनी है, जो Danfoss AK-SM और AK-SC, Copeland xweb और Dixell xweb नियंत्रकों से जुड़ी है। जो उपकरण समझौता नहीं हुए, उनके लिए इसमें कुछ कदम बताए गए हैं।
- उपकरणों को इंटरनेट से पहुँच से बाहर रखें।
- कॉन्फ़िगरेशन जाँचें, खासकर डीफ्रॉस्टिंग के समय।
- पहुँच केवल VPN या सुरक्षित नेटवर्क के ज़रिए बहाल करें।
- फर्मवेयर अपडेट करें, सुरक्षा स्तर Strict पर सेट करें और डिफ़ॉल्ट पासवर्ड बदलें।
CERT-FR के अनुसार, सेवा-अवधि पूरी कर चुके उपकरण, जिन्हें अब सुधार नहीं मिलते, रीसेट के बाद भी बहुत संभावना है कि खुले रहें। व्यापक तस्वीर के लिए जुड़े हुए उपकरणों के प्रबंधकों पर विश्लेषण भी देखें।
ध्यान रखने योग्य सीमाएँ
सोमवार की शाम तक किसी ने इन हमलों की ज़िम्मेदारी नहीं ली थी, और यह भी साफ नहीं है कि ये फ्रांस वाले हमले से जुड़े हैं या नहीं। मिलता-जुलता तरीका यह साबित नहीं करता कि हमलावर वही लोग हैं। बेल्जियम के साइबर सुरक्षा केंद्र ने कहा है कि ज़िम्मेदार लोग शायद कभी पकड़े न जाएँ। हर मामले में निर्माता का नाम नहीं बताया गया, और 3 नवंबर तक Danfoss ने अपनी वेबसाइट पर कोई चेतावनी जारी नहीं की थी।
डिजिटल तकनीक से काम करने वालों पर असर
अगर आप दुकानों, गोदामों या जुड़े हुए उपकरणों वाले कारोबार को चलाते हैं, तो एक सूची बनाएँ कि क्या-क्या इंटरनेट से जुड़ा है और क्या उसका जुड़ा रहना वाकई ज़रूरी है। अपने तकनीशियन से पूछें कि दूर से पहुँच कैसे होती है और क्या VPN इस्तेमाल होता है। डिफ़ॉल्ट पासवर्ड और उपकरणों की उम्र जाँचें। CERT-FR की सलाह के अनुसार रखरखाव करने वाले को डेटा प्रवाह बंद करने से पहले अपने बीमा अनुबंध को भी देख लें। अगर आपके पास सर्वर या प्रबंधन सॉफ़्टवेयर हैं, तो तर्क वही है – अपडेट और सुरक्षित पहुँच, जैसे सुरक्षा अपडेट वाली होस्टिंग के मामले में।
हमारी राय
कमज़ोरी कोई जटिल नहीं है। डिफ़ॉल्ट पासवर्ड, पुराना सॉफ़्टवेयर और खुली पहुँच जानी-पहचानी समस्याएँ हैं, और फ्रांस की पहली लहर ने पहले ही चेतावनी दे दी थी। जिन्होंने समय पर कदम उठाए, उनका नुकसान कम रहा; जिन्होंने नहीं उठाए, उन्होंने माल फेंका। कारण बताए बिना सिर्फ़ "साइबर घटना" कहना बाकी कारोबारों की मदद नहीं करता। निर्माताओं से और साफ़ चेतावनियाँ आनी चाहिए, और जिन उपकरणों को अब अपडेट नहीं मिलते, उन्हें बदलने की नैतिक ज़िम्मेदारी भी बनती है।
अक्सर पूछे जाने वाले सवाल
किन ब्रांड पर हमला हुआ है?
Danfoss का कहना है कि उसके उत्पाद इसमें शामिल थे। एक बेल्जियाई कसाई ने NOS को बताया कि एक Copeland उपकरण पर भी हमला हुआ, हालाँकि इस पर स्पष्ट जवाब नहीं मिला। कई अन्य मामलों में निर्माता का नाम नहीं बताया गया।
सुपरमार्केट पर हमला किसने किया?
यह अब तक पता नहीं है। सोमवार की शाम तक किसी ने इनकी ज़िम्मेदारी नहीं ली थी। बेल्जियम में संघीय अभियोजन कार्यालय ने आपराधिक जाँच शुरू की है।
क्या इटली भी प्रभावित है?
हाँ, The Hacker News में उद्धृत AFP के अनुसार। सिसिली में Radenza समूह द्वारा चलाए जा रहे कम से कम चार Coop स्टोर फ्रोज़न सेक्शन के रिमोट कंट्रोल पर प्रभावित हुए।
क्या सिर्फ़ सॉफ़्टवेयर अपडेट करना काफी है?
हमेशा नहीं। Sabcobel के Moelans का कहना है कि अकेला अपडेट काफी नहीं है, क्योंकि कुछ भौतिक बदलाव भी चाहिए जिनकी लागत आती है। सबसे सरल उपाय सुरक्षित इंटरनेट कनेक्शन है।
पुराने उपकरणों के साथ क्या करें?
उन्हें इंटरनेट से हटा दें या बदल दें। CERT-FR चेतावनी देता है कि सेवा-अवधि पूरी कर चुके और बिना सुधार वाले उपकरण, अगर ऑनलाइन रहते हैं, तो बहुत संभावना है कि वे समझौता हो चुके हों। अकेले फैक्ट्री रीसेट काफी नहीं है।
आने वाले हफ्तों में जुड़े उपकरणों पर क्या देखें
जाँच और निर्माताओं की चेतावनियाँ बताएँगी कि फ्रांस से कोई संबंध है या नहीं। तब तक इन संकेतों पर नज़र रखना बेहतर है।
- देखें कि Danfoss अपने आधिकारिक चैनलों पर कोई आधिकारिक चेतावनी जारी करता है या नहीं।
- CERT-FR और राष्ट्रीय साइबर सुरक्षा केंद्रों के अपडेट पर नज़र रखें।
- अपने रखरखाव करने वाले से उन उपकरणों के लिए बदलाव की योजना माँगें जिन्हें अब अपडेट नहीं मिलते।
स्रोत
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia