
 Ing. Calogero Bono
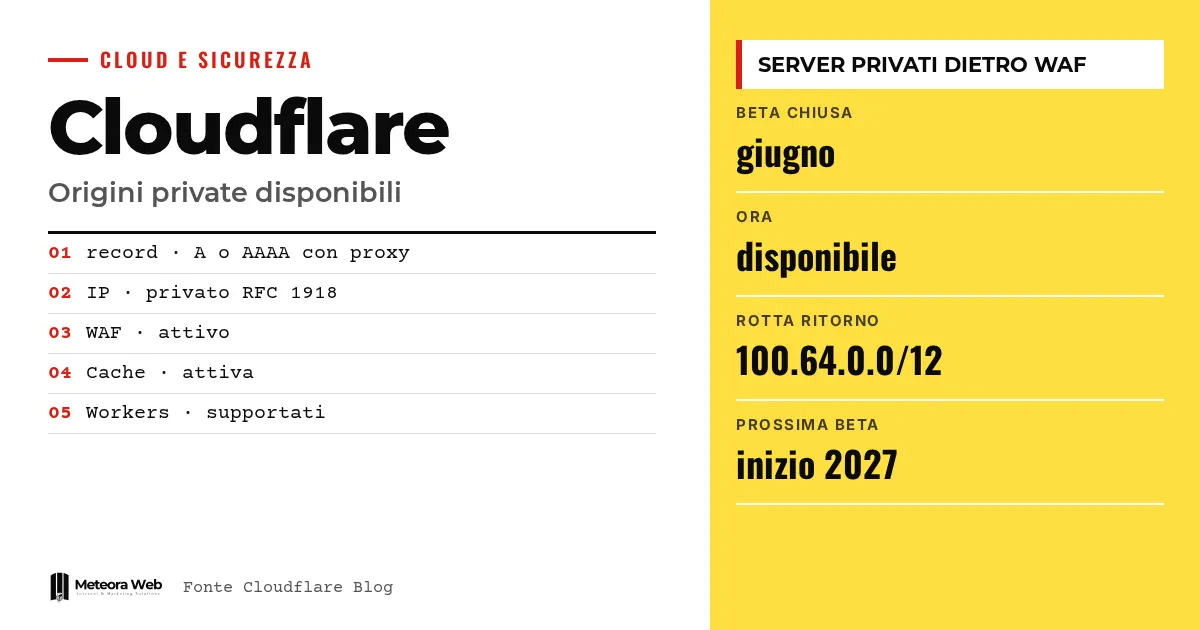
Cloudflare telah menjadikan dukungan origin privat tersedia secara umum, setelah diluncurkan dalam beta tertutup pada bulan Juni. Sebuah record DNS dengan proxy kini bisa mengarah ke IP privat, dan lalu lintasnya mencapai server melalui koneksi Cloudflare One yang sudah ada. Bagi kamu yang mengelola API internal, backend agen AI, atau alat operasional, ini berarti kamu bisa menerapkan WAF, cache, dan bot management tanpa mengekspos server ke Internet. Namun, persyaratan apa saja yang benar-benar dibutuhkan masih perlu dipahami.
Beberapa istilah, sebelum masuk ke faktanya. Origin adalah server yang menyimpan aplikasi, di balik Cloudflare. WAF adalah firewall aplikasi yang menyaring permintaan berbahaya. Cloudflare One adalah platform konektivitas privat perusahaan, dengan tunnel dan jaringan. RFC 1918 mendefinisikan alamat IPv4 privat, seperti 10.0.0.50. CGNAT mengacu pada alamat bersama dari blok 100.64.0.0/10, yang digunakan oleh operator telekomunikasi.
Apa yang dirilis Cloudflare?
Menurut blog resmi Cloudflare, selama beta tertutup aksesnya terbatas pada pelanggan yang memenuhi syarat, yang memintanya melalui account team mereka. Kini aksesnya dibuka melampaui kelompok itu.
Kamu cukup mengarahkan record A atau AAAA dengan proxy ke IP privat, dan fitur aplikasi berfungsi seperti pada origin publik.
- WAF dan aturan terkelola
- Bot management
- Rate limiting
- Caching
- Aturan transformasi dan penulisan ulang
- Workers
Masalah apa yang diselesaikannya?
Cloudflare mengaku sering mendengar masalah yang sama. API internal, backend agen AI, server MCP, dan alat operasional tidak dirancang untuk berada di Internet, tetapi harus menerima permintaan dari mitra, pelanggan, atau agen.
Sebelumnya, memasang Cloudflare di depan layanan ini memerlukan IP publik, port terbuka di firewall, atau cloudflared di samping server. Seringkali aplikasi privat tidak mendapatkan perlindungan yang sama seperti aplikasi publik.
Bagi yang bekerja di jaringan privat, kamu bisa mendalami panduan kami tentang subnet privat dan security group di AWS.
Bagaimana cara kerja routing privat?
Kamu membuat record dengan proxy yang mengarah ke origin. Untuk rentang privat yang didukung, opsi routing privat aktif dengan sendirinya. Jika origin memiliki IP publik yang hanya dapat dijangkau dari jaringan privat, kamu mengaktifkannya secara manual.
Pengaturannya otomatis untuk alamat RFC 1918, untuk blok CGNAT RFC 6598, dan untuk IPv6 lokal RFC 4193. Untuk rentang ini tidak bisa dinonaktifkan, dan percobaan lewat API akan menghasilkan error.
Melalui API cukup atur atribut private_routing pada record DNS. Ketika proxy melihatnya, ia meneruskan permintaan ke lapisan jaringan privat, yang memakai konektivitas yang sudah ada, baik IPsec, GRE, Cloudflare Tunnel, CNI, atau Cloudflare Mesh. Dengan Cloudflare WAN tidak diperlukan konektor apa pun di origin. Dengan Mesh, satu konektor di jaringan dapat melayani beberapa origin.
Apa yang dibutuhkan untuk mengaktifkannya?
Ada beberapa persyaratan yang disebutkan Cloudflare.
- Otorisasi Private Origins pada akun, yang diminta kepada account team.
- Konektivitas Cloudflare One dengan IPsec, GRE, CNI, Tunnel, atau Mesh.
- Unified Routing aktif, kecuali saat menggunakan Tunnel.
- Dengan WAN atau Mesh, rute balik untuk rentang sumber Cloudflare, 100.64.0.0/12 untuk IPv4 dan 2606:4700 – cf1:5000 – – /64 untuk IPv6.
Cloudflare memperingatkan bahwa rute balik yang hilang adalah kesalahan konfigurasi yang paling sering terjadi. Jika permintaan mengalami timeout dan tidak ada yang sampai ke server, periksa itu terlebih dahulu.
Batasan yang perlu diketahui
Masih ada batasan. Argo Smart Routing dan IP keluar CDN khusus tidak didukung, dan pemeriksaan kesehatan origin membutuhkan Load Balancing. Daftar lengkapnya ada di dokumentasi untuk pengembang. Harga dan verifikasi independen belum tersedia, dan aktivasinya melalui account team. Lalu lintas antarjaringan privat masih dalam pengerjaan.
Apa yang berubah bagi pekerja digital
Jika kamu menyediakan API untuk mitra atau agen AI, server bisa tetap tanpa IP publik dan tanpa port terbuka, sehingga permukaan serangan berkurang. Meski begitu, server dengan aturan akses yang jelas tetap perlu dikonfigurasi dengan cermat di level jaringan Linux. Aturan WAF, cache, dan bot management yang sudah kamu pakai berlaku pada nama host tanpa langkah tambahan. Untuk perusahaan kecil, kendalanya bersifat komersial, karena dibutuhkan infrastruktur Cloudflare One dan kontak dengan tim penjualan.
Pendapat kami
Langkah ini berguna, karena membawa perlindungan publik ke tempat yang sebelumnya terpaksa ditinggalkan demi kemudahan. Tetapi biaya tersembunyinya adalah ketergantungan. Untuk melindungi layanan privat, jaringan, DNS, dan filter kamu diikatkan pada satu vendor, dengan persyaratan yang harus melalui account team. Bagi perusahaan yang sudah memakai Cloudflare One, ini masuk akal. Bagi yang lain, ada baiknya membandingkan solusi yang lebih sederhana sebelum berkomitmen.
Pertanyaan yang sering diajukan
Apa itu origin privat Cloudflare?
Yaitu server dengan IP privat yang dijangkau Cloudflare melalui koneksi Cloudflare One kamu. Server tetap tidak terekspos di Internet. WAF, cache, bot management, dan Workers berfungsi seperti pada origin publik.
Apakah perlu membuka port di firewall?
Tidak. Menurut Cloudflare, origin tetap memakai IP privat dan tidak memerlukan pengecualian masuk di firewall. Dengan Cloudflare WAN, bahkan tidak perlu konektor di server.
Koneksi apa saja yang didukung?
Cloudflare menyebutkan IPsec, GRE, CNI, Cloudflare Tunnel, dan Cloudflare Mesh. Unified Routing berlaku untuk semuanya, kecuali saat menggunakan Tunnel.
Mengapa permintaan mengalami timeout?
Hampir selalu karena rute balik belum ada. Cloudflare menyebutkan itu kesalahan paling umum selama beta. Dengan WAN atau Mesh, konfigurasikan rute untuk 100.64.0.0/12 dan 2606:4700 – cf1:5000 – – /64.
Apakah juga berfungsi antarjaringan privat?
Belum. Rilis ini mencakup lalu lintas publik menuju origin privat. Cloudflare menargetkan beta tertutup untuk lalu lintas antarjaringan privat pada awal 2027.
Peralihan ke lalu lintas antarjaringan privat, diharapkan pada 2027
Langkah berikutnya yang dinyatakan Cloudflare adalah membawa WAF dan rate limiting juga ke lalu lintas antarjaringan privat. Untuk saat ini ini masih ambisi, dengan beta tertutup yang diperkirakan pada awal 2027.
- Baca daftar batasan terbaru di dokumentasi sebelum merencanakan migrasi.
- Tanyakan kepada account team kamu tentang syarat akses ke Private Origins dan beta privat yang akan datang.
- Inventarisasi layanan internal mana yang benar-benar perlu menerima permintaan dari luar, agar kamu tahu di mana perlindungan ini dibutuhkan.



