Ing. Calogero Bono
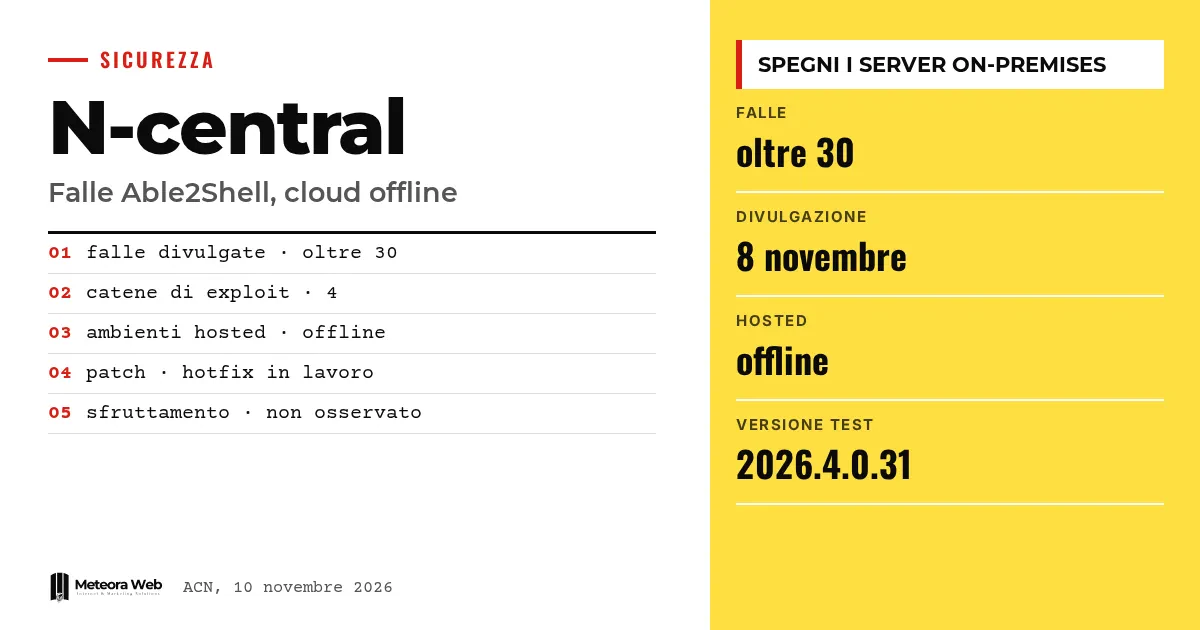
N-able telah mematikan lingkungan hosted N-central dan meminta pelanggan on-premises untuk mematikan server mereka sendiri. Pada 9 November, setelah dipublikasikannya lebih dari 30 kerentanan 0-day yang disebut Able2Shell, perusahaan menyatakan insiden kritis. ACN juga menyebarkan peringatan. Ini penting karena N-central adalah platform yang digunakan untuk mengelola perangkat pelanggan dari jarak jauh oleh banyak perusahaan IT.
Beberapa istilah sebelum masuk ke fakta. RMM adalah perangkat lunak pemantauan dan pengelolaan perangkat secara jarak jauh. 0-day adalah celah yang bisa dieksploitasi sebelum ada perbaikannya. RCE berarti eksekusi kode dari jarak jauh. XXE adalah serangan yang menyalahgunakan file XML untuk membaca data atau memperoleh akses. XSS menyisipkan kode berbahaya ke halaman web yang kemudian dijalankan oleh browser pengunjungnya.
Apa yang terjadi pada N-central?
Menurut BleepingComputer, peneliti Sean Bales mengungkap celah tersebut pada Minggu 8 November. Ia mempublikasikan di GitHub sebuah repositori bernama Able2Shell dengan exploit demonstrasi.
N-able menjelaskan bahwa mereka menerima pemberitahuan kerentanan kritis yang "tidak bertanggung jawab" dari peneliti independen. Keesokan harinya mereka mematikan lingkungan hosted di Amerika, Eropa, dan Asia-Pasifik, sebagaimana juga dilaporkan The Hacker News.
Apa yang bisa dilakukan oleh celah-celah ini?
Peringatan ACN menyebutkan penyerang jarak jauh yang tidak terautentikasi dapat melewati autentikasi, mencuri kredensial, mengubah konfigurasi, menulis file, dan menjalankan kode dengan hak istimewa tinggi.
Badan tersebut menjelaskan empat rangkaian eksploitasi yang tersedia secara daring. Salah satunya dimulai dari XXE sebelum autentikasi, lalu sampai pada reset kata sandi dan eksekusi perintah sebagai pengguna nable. Rangkaian lain mengubah stored XSS di metadata patch menjadi eksekusi kode dengan UID 0, yaitu root.
Versi mana saja yang terdampak?
ACN menyebutkan N-central dalam varian hosted dan on-premises. Penyebabnya adalah penanganan data masukan pengguna yang tidak memadai, kontrol izin yang kurang, dan pemisahan sesi, pelanggan, serta perangkat yang tidak tepat.
Bales mengatakan ia menguji exploit pada versi 2026.4.0.31, sebuah pra-rilis, dan menilai hampir semua celah juga berlaku untuk versi sebelumnya. Ini merupakan penilaiannya sendiri, belum dikonfirmasi oleh sumber resmi.
Apa yang harus dilakukan pelanggan?
ACN merekomendasikan agar pelanggan mengikuti instruksi produsen dan mematikan server on-premises sampai pembaruan dirilis. Jika tidak memungkinkan, akses dapat dibatasi hanya untuk jaringan dan sistem yang berwenang, termasuk melalui VPN. Badan tersebut menegaskan langkah-langkah ini tidak menjamin mitigasi penuh.
Layanan Ecoverse yang dapat diakses melalui N-able Login tetap aktif, termasuk Asset View, Patching, dan Vulnerability Management, menurut N-able. Situasi darurat serupa pernah kita lihat dengan zero-day pada VPN SSL Cisco ASA dan FTD.
Batasan yang perlu diketahui
BleepingComputer belum memverifikasi secara independen semua celah tersebut, meski perbaikan yang sedang disiapkan membuat kemungkinan sebagian besar memang nyata. N-able menyatakan tidak melihat eksploitasi aktif maupun akses data yang tidak sah, tetapi itu merupakan pernyataan dari perusahaan. Belum ada tanggal pemulihan. Tuduhan Bales tentang laporan sebelumnya yang diabaikan masih perlu dikonfirmasi, dan perusahaan belum memberikan tanggapan.
Dampak bagi yang bekerja dengan digital
Jika kamu mengelola pelanggan dengan N-central, untuk sementara kamu kehilangan alat yang biasa dipakai memantau dan memperbarui perangkat mereka. Kamu perlu rencana alternatif, misalnya layanan yang disarankan produsen, serta cara untuk memberi tahu pelanggan. Periksa apakah server on-premises kamu bisa diakses dari Internet, karena platform manajemen jarak jauh yang disusupi membuka jalan ke semua perangkat yang terhubung. Kasus ini mengingatkan betapa pentingnya konfigurasi infrastruktur yang benar, dan siapa pun yang memakai server terkelola dengan pembaruan keamanan tahu bahwa paparan harus ditekan seminimal mungkin.
Pendapat kami
Kasus ini menunjukkan dua masalah. Yang pertama bersifat teknis, karena alat dengan hak akses sebesar ini seharusnya paling diperkuat, dan rangkaian yang dijelaskan ACN menunjukkan kontrol yang lemah. Yang kedua menyangkut proses. Mempublikasikan exploit tanpa memberi peringatan lebih dulu adalah pilihan yang membahayakan ribuan pelanggan, apa pun alasan Bales. Jika tuduhannya benar, N-able justru mengabaikan saluran yang seharusnya mencegah situasi seperti ini. Kita tunggu fakta sebelum menyalahkan satu pihak saja.
Pertanyaan yang sering diajukan
Apa itu Able2Shell?
Ini nama kolektif untuk lebih dari 30 kerentanan 0-day di N-central yang diungkap oleh Sean Bales. Nama itu juga dipakai untuk repositori GitHub yang berisi exploit demonstrasi.
Apakah N-central masih tersedia?
Tidak, lingkungan hosted sedang offline. N-able meminta pelanggan on-premises untuk tetap mematikan server sampai ada instruksi lebih lanjut.
Apakah sudah ada serangan yang terjadi?
N-able menyatakan belum melihat eksploitasi aktif. Namun ACN melaporkan bahwa rangkaian eksploitasi tersedia secara daring, jadi risikonya tetap ada.
Apakah sudah ada patch?
Belum. N-able sedang mengembangkan dan memvalidasi hotfix, tanpa tanggal rilis yang pasti.
Apa yang bisa saya lakukan jika tidak bisa mematikan server?
Batasi akses ke jaringan dan sistem yang berwenang, termasuk lewat VPN. ACN memperingatkan bahwa langkah ini tidak cukup untuk memitigasi celah sepenuhnya.
Hal yang perlu dipantau dalam beberapa hari ke depan terkait N-central
Poin utamanya sekarang adalah kapan hotfix tersedia dan apakah ada tanda-tanda serangan nyata. N-able berjanji akan memberikan pembaruan setiap empat jam.
- Pantau pembaruan status dari N-able dan komunikasi ACN sebelum menyalakan kembali server apa pun.
- Setelah patch dipasang, periksa akun administratif dan log untuk memastikan tidak ada pengguna yang dibuat tanpa izin.
- Pantau apakah ada tindak lanjut atas pengungkapan celah N-able lainnya yang menurut Bales belum diperbaiki.