
 Ing. Calogero Bono
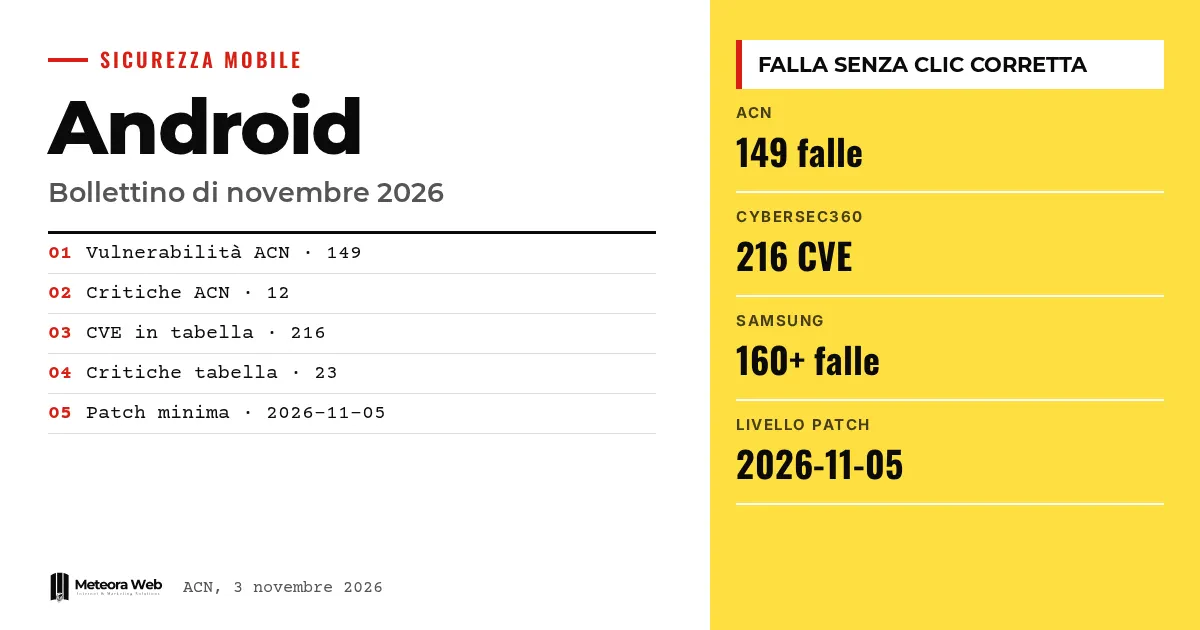
Google telah merilis buletin keamanan Android November 2026, dan sumber-sumber tidak sepakat soal jumlahnya. Badan Keamanan Siber Nasional Italia menyebut 149 kerentanan, sementara Cybersecurity360 menghitung 216. Di antara perbaikannya ada celah yang bisa dieksploitasi tanpa klik apa pun dari pengguna, dan satu lagi, CVE-2026-58882, yang Proof of Concept-nya sudah beredar. Bagi kamu yang mengelola ponsel kantor, memeriksa level patch adalah langkah pertama.
Beberapa istilah sebelum masuk ke fakta. CVE adalah kode pengenal untuk kerentanan yang sudah diketahui. Proof of Concept (PoC) adalah kode demonstrasi yang membuktikan celah itu bisa dieksploitasi. Denial of Service adalah serangan yang membuat sebuah layanan tidak bisa diakses. Remote Code Execution berarti menjalankan kode dari jarak jauh di perangkat. SVE adalah pengenal yang dipakai Samsung untuk celah khusus pada Galaxy-nya.
Apa isi buletin Android November 2026?
Menurut peringatan ACN AL02/261103/CSIRT-ITA, Google memperbaiki 149 kerentanan, 12 di antaranya kritis dan 137 berkeparahan tinggi. Jenisnya meliputi eksekusi kode jarak jauh, eskalasi hak akses, penolakan layanan dan kebocoran informasi.
Menurut Cybersecurity360, buletin yang dirilis 2 November itu justru mencantumkan 216 CVE, 23 di antaranya kritis. Masalah paling serius adalah kerentanan di Framework Android yang bisa memungkinkan eksekusi kode tanpa interaksi.
Mengapa angkanya tidak sama?
Sumber-sumber tidak menjelaskan perbedaannya. Cybersecurity360 menyebut angkanya dihitung dari CVE yang ada di tabel buletin, sedangkan peringatan ACN menyajikan angka secara ringkas. Itu mungkin soal cara menghitung entri, tetapi ini dugaan kami dan belum terverifikasi.
SamMobile juga memberi angka lain, yaitu 155 perbaikan dari Google dengan 20 yang kritis. Sarannya, jangan berhenti pada total, tetapi lihat level patch yang terpasang.
Apa itu celah SMS of Death?
ACN melaporkan CVE-2026-58882, bertipe Denial of Service dan dikenal sebagai «SMS of Death». Celah ini berada di komponen WapPushOverSms dan fungsi decodeWapPdu, yang tidak memeriksa parameter pesan WAP Push dengan memadai.
SMS yang dibuat khusus, tanpa interaksi korban, berpotensi memblokir proses com.android.phone. Menurut ACN, hal ini bisa mengganggu jaringan seluler, termasuk panggilan darurat, dan dalam kasus tertentu menyebabkan restart berulang. Kami sudah membahasnya dalam artikel khusus.
Apa yang berubah untuk Samsung Galaxy?
Menurut SamMobile, patch Samsung November memperbaiki lebih dari 160 celah, termasuk 24 yang khusus untuk Galaxy. Dari jumlah itu, 17 sudah diumumkan dan tujuh masih dirahasiakan. Perbaikannya menyentuh chipset Exynos, bootloader, layar kunci, SIM lock, Dialer, Contacts dan Messages.
Samsung diperkirakan mendistribusikannya dalam beberapa hari ke depan. Rilis ini datang ketika One UI 9.0 sedang menyebar ke sebagian besar model yang kompatibel.
Keterbatasan yang perlu diketahui
Jumlah kerentanan berbeda di ketiga sumber, dan tidak ada yang menjelaskan alasannya. Kami tidak memiliki detail teknis celah tanpa klik di Framework. Dari peringatan ACN kita hanya tahu PoC CVE-2026-58882 sudah beredar, bukan apakah celah itu sudah dieksploitasi. Tanggal tiba pembaruan bergantung pada masing-masing produsen.
Apa yang berubah bagi yang bekerja dengan digital
Bagi yang mengelola armada smartphone, acuannya adalah level patch 2026-11-05 atau yang lebih baru, sebagaimana disebut Cybersecurity360. Versi yang terdampak menurut ACN adalah Android 14, 15, 16, 16-qpr2 dan 17 dengan patch sebelum November. Distribusi yang terfragmentasi berpengaruh, seperti terlihat dari data Android 17 yang masih di angka 1%. Jika kamu mengembangkan aplikasi perusahaan, memasukkan keamanan ke dalam proses kerja membantu kamu bereaksi lebih cepat.
Pendapat kami
Buletin bulanan sudah menjadi rutinitas, tetapi masalah sebenarnya adalah jarak antara perbaikan Google dan ponsel yang ada di saku penggunanya. Celah yang terpicu lewat SMS tanpa perlu disentuh siapa pun membuat keterlambatan ini makin sulit ditoleransi. Perusahaan sebaiknya memperlakukan level patch sebagai data yang harus dipantau, bukan sekadar detail pengguna. Yang juga mengejutkan adalah betapa jauhnya perbedaan angka resmi.
Pertanyaan yang sering diajukan
Berapa banyak bug yang diperbaiki pada patch Android November 2026?
Tergantung sumbernya. ACN menyebut 149 kerentanan, Cybersecurity360 menghitung 216, dan SamMobile menyebut 155 perbaikan dari Google. Sumber-sumber itu tidak menjelaskan perbedaannya.
Level patch apa yang harus saya miliki?
Cybersecurity360 menyebut level 2026-11-05 atau yang lebih baru untuk mencakup semua perbaikan yang berlaku. Kamu bisa memeriksanya di pengaturan, pada bagian informasi ponsel.
Apa itu CVE-2026-58882?
Ini adalah celah Denial of Service yang dikenal sebagai SMS of Death. Menurut ACN, SMS WAP Push yang dibuat khusus bisa memblokir layanan telepon tanpa interaksi dari pengguna.
Versi Android mana saja yang terdampak?
Android 14, 15, 16, 16-qpr2 dan 17 dengan patch keamanan sebelum November 2026, menurut ACN.
Kapan patch untuk Samsung tiba?
Dalam beberapa hari ke depan, menurut SamMobile. Distribusinya mencakup smartphone dan tablet Galaxy yang kompatibel.
Hal yang perlu dicek dalam beberapa pekan ke depan terkait patch November
Buletinnya sudah keluar, tetapi yang penting adalah kapan patch itu sampai ke perangkat sungguhan. Dalam beberapa hari ke depan akan terlihat seberapa cepat produsen mendistribusikan perbaikannya.
- Periksa model mana di armadamu yang sudah menerima level 2026-11-05 dan mana yang masih tertinggal.
- Ikuti pembaruan ACN untuk mengetahui apakah PoC CVE-2026-58882 mulai dieksploitasi.
- Tanyakan kepada produsen tanggal rilis untuk perangkat yang belum mendapat pembaruan.



