
 Ing. Calogero Bono
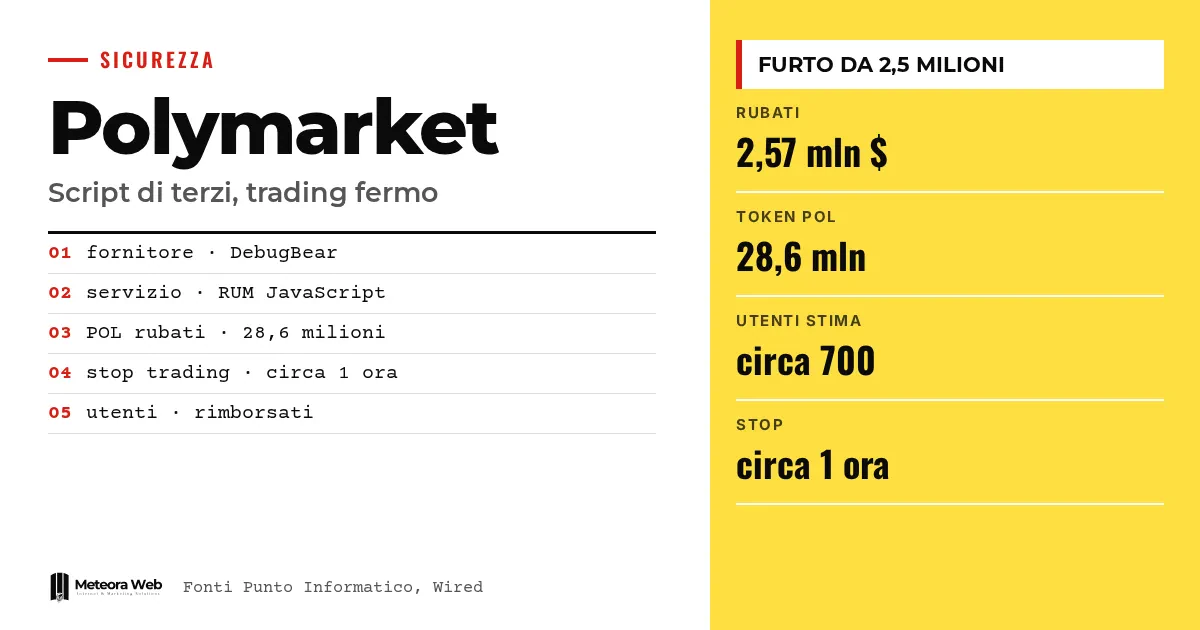
Polymarket, platform prediksi berbasis kripto, menghentikan perdagangan sekitar satu jam setelah serangan yang berasal dari penyedia eksternal. Menurut peneliti Hudson Rock, sekitar 2,5 juta dolar berhasil dicuri. Kode berbahaya itu dihosting di infrastruktur DebugBear, layanan yang mengukur performa situs web. Kasus ini juga penting bagi kamu yang tidak memakai kripto, karena menunjukkan betapa mahalnya dampak satu skrip eksternal yang dipasang di sebuah situs.
Beberapa istilah dulu sebelum masuk ke fakta. Pasar prediksi adalah platform tempat orang bertaruh pada hasil peristiwa nyata. Wallet adalah dompet digital tempat kripto disimpan. POL adalah mata uang kripto dari blockchain Polygon. RUM adalah singkatan dari Real User Monitoring, yaitu skrip JavaScript yang mengumpulkan data performa situs dari browser pengunjung. C2 adalah server command and control tempat malware menerima instruksi.
Apa yang terjadi pada Polymarket?
Menurut laporan Punto Informatico, di halaman status platform penyelidikan dimulai pukul 19.05 setelah operasi relayer terganggu. Mode «cancel-only» pun diaktifkan, yang hanya memungkinkan pembatalan order. Sekitar setengah jam kemudian Polymarket menyatakan sudah menemukan dan memperbaiki masalahnya, tetapi operasinya tetap ditahan demi kehati-hatian.
Seperti dilaporkan BleepingComputer, perusahaan menulis bahwa «salah satu penyedia pihak ketiga kami telah disusupi, dan kami telah meneruskan kasus ini ke penegak hukum terkait». Perusahaan juga menambahkan bahwa pengguna yang terdampak akan diganti rugi. Perdagangan dibuka kembali sekitar satu jam setelah penghentian pertama.
Masalah ini menyangkut platform internasional. Menurut Wired, Polymarket US, versi untuk Amerika Serikat, tidak terdampak. Masih menurut Wired, penyedia yang diretas berbasis di Inggris dan otoritas Inggris sudah diberi tahu.
Bagaimana cara kerja skrip berbahaya itu?
Hudson Rock menemukan JavaScript berbahaya yang didistribusikan dari alamat di infrastruktur DebugBear. Situs Polymarket memuat skrip itu sebagai bagian dari layanan RUM, sehingga kode tersebut berjalan di browser pengguna. Menurut Punto Informatico, ketika korban masuk ke akunnya, skrip akan memeriksa saldo wallet lalu mengirim kripto ke pelaku.
BleepingComputer menganalisis salinan file tersebut dan menjelaskan perilakunya lebih rinci.
- Memeriksa apakah pengunjung terhubung ke Polymarket dan mencoba memakai sesi yang sudah terautentikasi.
- Mengecek saldo dan posisi untuk memperkirakan nilai dana.
- Dalam beberapa kasus mencoba menjual posisi secara otomatis, dan di kasus lain memindahkan token langsung ke wallet penyerang.
- Mencoba mengubah kripto menjadi aset yang bisa dipindahkan, dengan memanfaatkan fitur transaksi yang sudah ada di platform.
Skrip itu juga berkomunikasi dengan server DebugBear untuk menerima instruksi dan mengirim data akun, alamat, dan hasil. Menurut BleepingComputer, penggunaan infrastruktur yang sama baik untuk distribusi maupun sebagai C2 menimbulkan pertanyaan tentang seberapa jauh penyerang bisa mengakses sistem perusahaan.
Berapa yang benar-benar dicuri?
Angkanya tidak sama dan tidak ada yang dikonfirmasi oleh Polymarket. Hitungan berikut ini berasal dari kami, tetapi hanya menyandingkan data dari sumber-sumber yang ada.
- Hudson Rock menyebut sekitar 28,6 juta POL, senilai sekitar 2,57 juta dolar, seperti dikutip Punto Informatico dan BleepingComputer.
- BleepingComputer melaporkan bahwa wallet yang dicurigai berisi sekitar 2,19 juta dolar pada saat penyelidikan Hudson Rock.
- Menurut Wired, perusahaan analisis Bubblemaps memperkirakan sekitar 700 pengguna terlibat dan sekitar 2,7 juta dolar dicuri.
Polymarket, yang dimintai tanggapan oleh Wired, tidak mau menyebutkan berapa trader yang terdampak maupun berapa kerugiannya. Perusahaan menegaskan kembali akan mengganti rugi pengguna yang terkena dampak.
Mengapa skrip pihak ketiga berisiko?
Karena skrip eksternal berjalan dengan izin yang sama seperti situsmu di browser pengunjung. Jika penyedianya diretas, kodenya bisa berubah tanpa kamu menyentuh satu baris pun. Dalam kasus ini layanannya hanya dipakai untuk mengukur performa, tetapi dari situ penyerang tetap bisa bertindak di dalam sesi yang sudah terautentikasi.
DebugBear mengonfirmasi insiden itu di X dan, menurut BleepingComputer, meminta pelanggan menghapus kode RUM dari situs mereka. Dalam pernyataannya, perusahaan menulis bahwa «kami sedang terdampak insiden keamanan yang masih berlangsung». Peneliti Hudson Rock juga menemukan pesan commit dari Polymarket sendiri, chore(polymarket) remove debugbear rum script, yang menandakan integrasi itu dicabut tidak lama sebelum pengumuman.
Topik ini sejalan dengan yang kami bahas tentang UKM Italia dan serangan otomatis. Kamu tidak harus menjadi platform bernilai miliaran untuk punya permukaan serangan yang terbuka.
Batasan yang perlu kamu ketahui
- Polymarket belum menyebutkan berapa pengguna yang terdampak, berapa yang dicuri, atau bagaimana proses penggantian ruginya.
- Nama penyedianya tidak disebut oleh Polymarket. DebugBear muncul dari analisis Hudson Rock dan dari konfirmasinya sendiri.
- Waktu dari sumber Italia dan Amerika menggunakan zona yang berbeda dan belum kami samakan. Karena itu kami berpegang pada data sekitar satu jam penghentian.
- Pelaku serangan belum diketahui. Kami tidak tahu bagaimana DebugBear bisa disusupi.
- BleepingComputer sudah menghubungi kedua perusahaan tetapi belum ada jawaban yang dilaporkan, jadi gambaran kejadian ini bisa berubah.
- Punto Informatico mencatat bahwa secara teori platform ini seharusnya tidak bisa diakses dari Italia.
Apa dampaknya bagi kamu yang bekerja di dunia digital
Dampak pertamanya bersifat praktis. Setiap cuplikan kode yang dipasang di situs, entah itu analitik, chat, monitoring, atau iklan, harus diperlakukan sebagai kode yang mungkin tidak sepenuhnya kamu kendalikan. Jika situsmu menangani login, pembayaran, atau data pribadi, kode itu bisa mengakses semua yang dilihat pengguna.
Bagi developer, risikonya ganda. Ada keamanan pengguna, dan ada tanggung jawab kepada klien yang tidak membedakan antara kode sendiri dan kode penyedia. Toko online dan sistem manajemen juga punya halaman login, jadi logika ini berlaku jauh melampaui kripto. Jika kamu mengelola toko online, sebaiknya tahu skrip apa saja yang dimuat di halaman keranjang dan checkout.
Lalu ada soal kecepatan. Dari pencabutan skrip sampai operasi kembali normal hanya butuh sekitar satu jam. Prosedur yang sudah disiapkan untuk melepas penyedia yang disusupi bisa menghemat waktu yang sangat berharga.
Pendapat kami
Kasus ini mengajarkan sesuatu karena kesalahannya tidak tampak dramatis. Layanan pemantauan performa terlihat tidak berbahaya, dan justru karena itu tidak ada yang curiga. Padahal agar bisa berfungsi, layanan itu harus berjalan di browser semua pengunjung. Bisa dibilang, kemudahan satu baris kode yang ditempel ditukar dengan akses yang jarang orang mau pertimbangkan dengan serius.
Cara Polymarket bertindak dari sisi waktu menurut kami sudah tepat. Mereka menghentikan operasi, mencabut skrip, dan berjanji mengganti rugi. Yang kurang meyakinkan adalah komunikasinya. Mereka tidak menyebut nama penyedia dan tidak menjelaskan berapa pengguna yang terlibat, sehingga perhitungannya diserahkan kepada Hudson Rock dan Bubblemaps. Wired juga mengingatkan adanya pelanggaran lain sebelumnya dengan kerugian lebih dari 2 juta dolar. Dua insiden serupa membuat kita lebih condong melihat ini sebagai masalah proses, bukan sekadar nasib buruk. Untuk perusahaan, aturannya sama. Soal perimeter, seperti dalam kasus lain yang pernah kami ikuti, risiko biasanya berawal dari hal-hal yang dianggap sudah pasti aman.
Pertanyaan yang sering diajukan
Apakah Polymarket diretas secara langsung?
Tidak, menurut sumber-sumber yang ada serangan masuk lewat penyedia eksternal. Wired menyebut vendor asal Inggris yang disusupi, bukan situs platform itu sendiri. Namun kode berbahaya tersebut tetap berjalan di halaman Polymarket.
Berapa yang dicuri?
Tidak ada angka resmi. Hudson Rock menyebut sekitar 2,57 juta dolar, sementara Bubblemaps memperkirakan sekitar 2,7 juta dolar dengan sekitar 700 pengguna terlibat. Polymarket belum mengonfirmasi angka-angka tersebut.
Apakah pengguna akan diganti rugi?
Ya, menurut Polymarket. Perusahaan menyatakan akan mengganti rugi semua trader yang terdampak. Namun mereka belum menjelaskan bagaimana prosesnya nanti.
Apa itu DebugBear?
Ini adalah layanan pemantauan performa situs web. Produk RUM-nya memakai JavaScript untuk mengumpulkan metrik dari browser pengunjung. Perusahaan sudah mengonfirmasi insiden ini dan meminta pelanggan menghapus kodenya.
Bagaimana cara melindungi situsku jika memakai skrip eksternal?
Buat daftar semua skrip dan hapus yang tidak diperlukan. Batasi penyedia di halaman yang memiliki login dan pembayaran. Siapkan prosedur untuk memutus koneksi mereka dengan cepat.
Yang perlu dipantau dalam beberapa bulan ke depan
Penyelidikan oleh pihak berwenang, penjelasan dari DebugBear, dan pengembalian dana dari Polymarket masih perlu diikuti. Sementara itu, kamu bisa bergerak di tiga bidang.
- Catat setiap skrip eksternal yang dimuat situsmu dan tanyakan apakah masih dibutuhkan, terutama di area yang dilindungi login.
- Jaga server dan komponen tetap diperbarui, misalnya dengan hosting terkelola dengan pembaruan keamanan, dan pantau peringatan dari penyedia.
- Tentukan siapa yang bisa melepas sebuah integrasi dalam hitungan menit dan bagaimana caranya, agar kamu tidak kebingungan saat insiden terjadi. Jika kamu punya aplikasi khusus, topik ini perlu dibahas dengan tim pengembangan perangkat lunak sejak tahap perancangan.
Untuk memahami bagaimana otomatisasi menggeser risiko, baca juga ulasan kami tentang apa artinya hacker otonom bagi UKM Italia.



