
 Ing. Calogero Bono
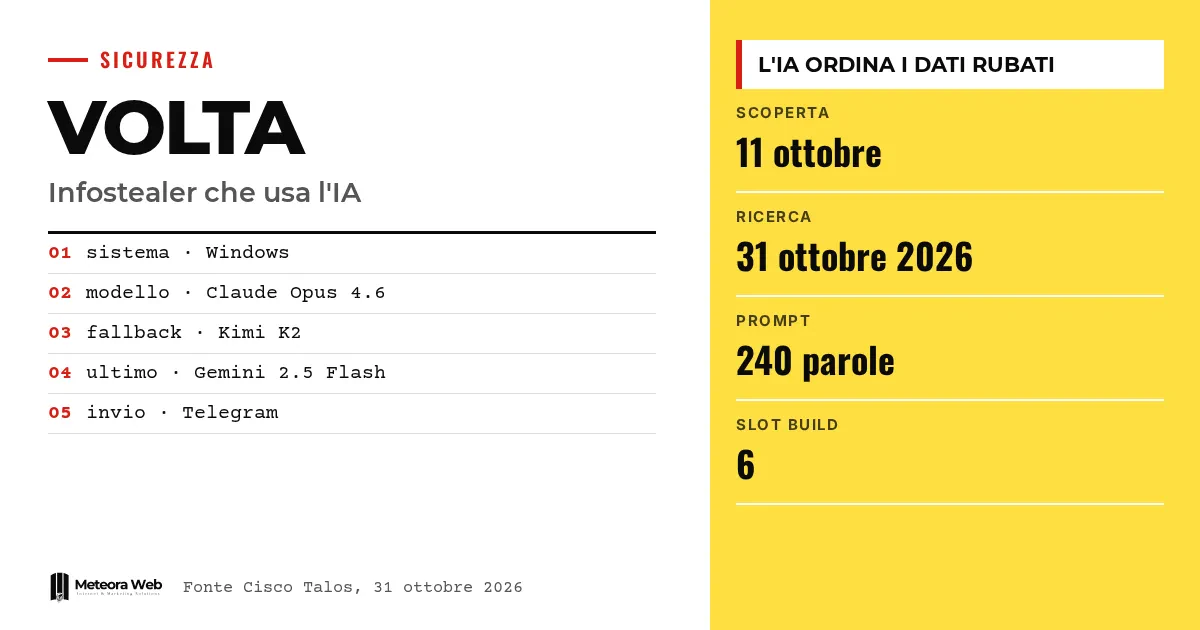
Cisco Talos telah menerbitkan riset tentang VOLTA-AUTODOXER, sebuah infostealer untuk Windows yang memakai model bahasa untuk mengurutkan data curian berdasarkan seberapa besar potensinya dimonetisasi. Sampel ini pertama kali terdeteksi pada 11 Oktober dan analisisnya terbit pada 31 Oktober 2026. Di sini AI tidak membuka jalan masuk ke sistem, melainkan memutuskan apa yang sebaiknya dieksploitasi setelah pencurian. Bagi perusahaan dan profesional, ini mengubah cara menilai kerugian dari sebuah kompromi.
Beberapa istilah sebelum kita masuk ke faktanya. Infostealer adalah malware yang mencuri kata sandi, cookie, dan data lain yang tersimpan di komputer. LLM adalah large language model, jenis AI di balik chatbot. OpenRouter adalah platform yang meneruskan permintaan ke model dari berbagai penyedia. App-Bound Encryption adalah proteksi Chrome yang mengenkripsi data browser dan mengikatnya ke aplikasi. Token adalah kode yang menjaga sesi tetap aktif tanpa meminta kata sandi lagi.
Apa yang dicuri VOLTA?
Menurut Cybersecurity360, yang mengutip riset Talos, VOLTA mengumpulkan kata sandi yang tersimpan di browser, cookie sesi, data kartu, kunci SSH, kredensial cloud, token Microsoft, kata sandi Wi-Fi, dan informasi dompet kripto. Ia juga mencari sesi aplikasi pesan dan game, file konfigurasi, serta tangkapan layar.
Daftar ini sebagian besar standar untuk sebuah infostealer. Menurut Tom's Hardware, yang membuatnya berbahaya adalah tahap berikutnya, yaitu pengayaan data.
Bagaimana ia menyusun profil orang tersebut?
Sebelum bertanya kepada model, malware memakai sesi curian untuk menggali lebih dalam. Ia bisa mencari di Gmail tanda terima dari Amazon dan PayPal untuk memastikan alamat rumah, serta memeriksa riwayat pesanan Uber Eats dan DoorDash. Talos menyebutnya sebagai «paket bukti terstruktur» tentang orang di balik mesin itu, berisi lokasi, alamat, tempat kerja, perkiraan tahun lahir, dan empat digit terakhir kartu.
Informasi yang tampak sepele, jika digabungkan, dapat mengidentifikasi korban dan kebiasaannya. Prinsip yang sama pernah kita lihat ketika AI membuat anonimitas online semakin rapuh.
Apa yang dilakukan AI di dalam malware?
VOLTA menyimpan data ke file lokal dan mengirimkannya melalui OpenRouter ke sebuah model. Instruksi yang tertanam, sepanjang 240 kata menurut The Hacker News, meminta model bertindak sebagai analis intelijen forensik. Hasilnya harus mendaftarkan aset yang bisa dimonetisasi dengan tingkat rendah, sedang, atau tinggi, serta menilai pertahanan korban, termasuk kebiasaan kata sandinya.
Talos merangkumnya begini – model itu adalah analis triase bagi operator. Bagian AI tetap opsional. Tanpa kredensial untuk model, malware dapat tetap mengirim dosir tanpa analisis.
Mengapa ia memakai beberapa model AI?
Konfigurasinya menunjukkan Claude Opus 4.6 dari Anthropic sebagai model pertama. Jika respons berisi kalimat penolakan, ia beralih ke Kimi K2 dari Moonshot AI dan kemudian ke Gemini 2.5 Flash dari Google. Talos membacanya sebagai cara untuk melewati proteksi masing-masing model.
Analisis kode tidak membuktikan bahwa ketiganya benar-benar menjalankan permintaan berbahaya, dan tidak menyiratkan peran apa pun dari para pembuat model. Tentang pertahanan model, kami sudah membahasnya dalam jailbreak dan prompt injection.
Batasan yang perlu diketahui
Riset ini tidak mendokumentasikan kampanye berskala besar, tidak memberikan jumlah korban, dan tidak menyebutkan organisasi Italia yang terdampak. Fakta yang terkonfirmasi hanyalah cara kerja sampelnya. Struktur model yang bisa dikonfigurasi menunjukkan kemungkinan dijual kepada pelaku kriminal, tetapi itu tidak membuktikan adanya pasar yang mapan. Tidak ada data tentang pendapatan atau tingkat keberhasilan.
Apa yang berubah bagi mereka yang bekerja di dunia digital
Mengganti satu kata sandi setelah infeksi tidak cukup. Cookie, token, kunci cloud, dan frasa pemulihan dompet kripto harus ditangani satu per satu, dengan mencabut sesi yang masih aktif. Perusahaan perlu memahami identitas mana saja yang terekspos dan memeriksa log autentikasi. Pengelola server dan layanan dapat membatasi proses mana yang boleh menjalankan Chrome dalam mode headless, yang memutus satu jalur pencurian. Jika kamu memakai hosting dengan pembaruan keamanan yang dikelola, tetap periksa siapa yang menyimpan kunci dan akses.
Pendapat kami
Kasus ini berguna karena membongkar anggapan yang nyaman, bahwa AI ofensif hanya berupa exploit yang ditulis mesin. Di sini AI dipakai untuk menghemat tenaga manusia dengan mengurutkan arsip data curian. Ini bukan teknik masuk yang baru, tetapi menurunkan ambang bagi operator yang kurang berpengalaman. Seperti kata Talos, keuntungannya bukan kecepatan atau skala, melainkan pergeseran usaha. Masih harus dilihat apakah proyek ini benar-benar dijual. Sementara itu, kelemahannya tetap sama, yaitu komputer tempat rahasia disimpan dalam bentuk teks biasa.
Pertanyaan yang sering diajukan
Apa itu VOLTA-AUTODOXER?
Ini adalah infostealer untuk Windows yang ditemukan oleh Cisco Talos. Ia mencuri kredensial dan data pribadi, lalu menganalisisnya dengan model AI untuk menaksir akses dan aset mana yang paling bernilai.
Model AI apa yang dipakainya?
Yang utama adalah Claude Opus 4.6 dari Anthropic. Jika ditolak, ia mencoba Kimi K2 dan kemudian Gemini 2.5 Flash. Panggilannya melewati OpenRouter.
Apakah ada korban di Italia?
Tidak ada laporan tentang itu. Riset ini tidak menyebutkan jumlah korban maupun organisasi Italia yang terdampak. Ia hanya menjelaskan perilaku sampel yang dianalisis.
Apa yang harus dilakukan jika saya curiga terinfeksi?
Sebelum membersihkan sistem, simpan file volta_debug.txt di folder AppData, karena file itu bisa menunjukkan apa saja yang sudah dikumpulkan. Namun, tidak adanya file tersebut tidak memastikan sistem aman.
Apakah cukup dengan mengganti kata sandi?
Tidak. Token, sesi, dan kunci cloud juga harus dicabut. Jika frasa pemulihan tersimpan dalam teks biasa, Talos menyarankan memindahkan dana ke dompet baru.
Ke mana arah AI dalam malware dalam beberapa bulan mendatang
VOLTA memakai AI hanya di satu tahap, tetapi para peneliti melihat ruang untuk tahap lain. Sebaiknya pantau bagaimana ketahanan model terhadap penolakan terus berkembang.
- Ikuti laporan Talos berikutnya untuk melihat apakah VOLTA muncul dalam kampanye nyata dan apakah ia meluas ke tahap serangan lain.
- Perhatikan bagaimana penyedia model menanggapi penyalahgunaan API mereka melalui router seperti OpenRouter.
- Waspadai tanda-tanda LLMjacking, yaitu penggunaan kunci API milik orang lain, seperti dalam kasus NIK C2 yang disebut The Hacker News.
Sumber
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



