
 Ing. Calogero Bono
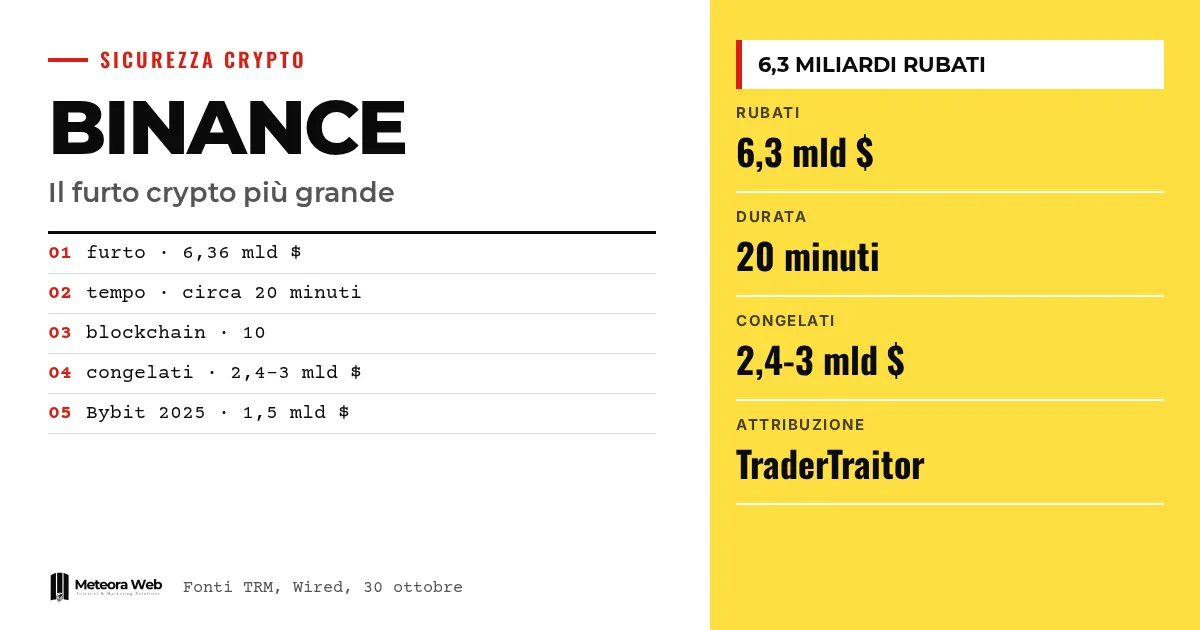
10月29日、世界最大の暗号資産取引所であるBinanceは、情報筋によれば暗号資産の盗難として史上最大のものに見舞われました。TRM Labsの分析では、約63億6,000万ドルが移動し、その大部分はおよそ20分の間に起きたとされています。取引所は入出金を停止し、利用者の資産は安全であると述べたうえで、すべての損失を補填すると約束しています。サーバー、アクセス権限、決済システムを管理する人にとって、この件は重要です。攻撃はエンジニアのノートパソコンから始まったとされるからです。
事実に入る前に、いくつか用語を確認しておきます。ホットウォレットとは、インターネットに接続された暗号資産の財布で、取引所が顧客の出金を処理するために使います。ステーブルコインとは、USDTやUSDCのように1ドルの価値に連動するデジタル通貨です。DevOpsとは、企業のソフトウェアとインフラを管理する技術者のことです。秘密鍵とは、財布からの送金を承認する秘密のコードです。TraderTraitorは、暗号資産企業を狙うことで知られる北朝鮮のハッカー集団に、複数のアナリストが付けている名称です。
10月29日にBinanceで何が起きたのでしょうか?
Wiredが伝えるところによると、木曜日の米国東部時間16時頃から、攻撃者はBinanceの財布から複数のブロックチェーンにまたがって約63億ドル相当の暗号資産を急速に引き出し始めました。Binanceは調査中に入出金をほぼ直ちに停止しました。
BleepingComputerが報じたTRM Labsの分析では、10のブロックチェーン上の財布から約63億6,000万ドルが流出し、そのほとんどが約20分間で起きたとされています。関係したネットワークにはEthereum、Bitcoin、Tron、Solanaなどがあります。資金は一人の攻撃者が管理する複数のアドレスに送られました。
The Vergeによると、これは昨年Bybitから奪われた14億6,000万ドルという従来の記録の約4倍です。Binanceは2019年にも攻撃を受けており、そのときは当時の価格で4,000万ドルを失いました。
数字は情報源によって異なるため注意が必要です。Tom's Hardwareは初報で56億ドルとし、総額は暫定的なものだと付け加えていました。その後のTRMとBinanceの推計は63億〜64億ドルで一致しています。
攻撃はどのように実行されたのでしょうか?
エンジニアのノートパソコン
Binanceによると、事件はDevOpsエンジニアの一人のノートパソコンに関係しているとみられています。そのアクセスによって攻撃者はサービスコンテナに到達し、不正な出金取引を送信できたとされています。関係したアドレスの認可はすぐに取り消されました。
その後、経緯はさらに広がりました。同社はXで、その後の調査で追加の侵害ポイントが見つかったこと、法執行機関と連携して対応している複雑な攻撃であることを投稿しました。共同CEOのRichard Teng氏は、攻撃者は単にエンジニアの権限を使ったのではなく、クリック一回で済むような単一の操作でもなかったと説明しました。さらに、現時点では財布の秘密鍵が流出した形跡は確認されていないとしています。
数日がかりの準備
Wiredが引用したTRMによると、準備は盗難の少なくとも36時間前から始まっていました。攻撃者の財布の一つは、テスト段階で3回の少額出金を受け取っています。10月29日の早い時間に攻撃コードが2つの財布で試され、その後、最終版が3つ目の財布で試されました。テスト用の資金は送り主に返されています。その4時間後、同じコードがBinanceのホットウォレットに導入されました。
Tom's Hardwareによると、顧客資金をまとめて保管するBinance 14、Binance 16、Hot Wallet 34と呼ばれるホットウォレットが空にされたとのことです。同じ記事は、盗まれた鍵によるものか、署名プロセスが侵害されたのか、ほかの方法なのかは不明だと指摘しています。この部分は未解決のままです。
盗難の背後にいるのは誰でしょうか?
Binanceはどのグループにも責任を帰していません。Teng氏は、調査でも特定の個人は特定されていないと述べています。Wiredによれば、Binanceも法執行機関も北朝鮮のハッカーとの関係を示してはいません。
ただしブロックチェーン分析会社は、その方向を指しています。TRMとChainalysisは、この攻撃を北朝鮮の国家組織であるTraderTraitorによるものとみており、BleepingComputerはこの組織をLazarus GroupやAPT38とも呼んでいると指摘しています。Chainalysisは高い確度があるとしています。Ellipticは攻撃を特定のグループに結び付けてはいないものの、重なりがみられると述べています。共同創業者のTom Robinson氏によれば、もし北朝鮮が本当に関与していたのなら、この一件だけで同国が今までに暗号資産で盗んだ額のほぼ全体が二倍になるとのことです。
情報源が挙げている手がかりは複数あります。Chainalysisは、先月Bitgetを狙った攻撃の資金とBinanceの資金がリアルタイムで混ざるのを観測しました。その攻撃はすでに北朝鮮関係者によるものとされています。Ellipticは、暗号資産企業の従業員を標的にすることがTraderTraitorの特徴であり、攻撃者はTornado Cashを使って財布に資金を入れ、またBybit事件のように事前に攻撃を試していたと指摘しています。Wiredによれば、そのBybit事件はFBIがTraderTraitorに帰属させていました。
これらは民間企業による帰属であり、ブロックチェーン上およびそれ以外での活動分析に基づくものです。司法による結論ではありません。
どれだけの資金が凍結され、どれだけが失われたのでしょうか?
状況は時間ごとに変わるため、推計は一致していません。凍結された資金の額は、Tom's Hardwareの約24億ドルから、TRM(BleepingComputer経由)の27億ドル、Ellipticの28億ドル、そしてThe Vergeが伝えたBinanceによる約30億ドルまでの幅があります。
凍結は回収を意味しません。ステーブルコインを発行する企業は、盗人のアドレスをブラックリストに登録でき、そうすると盗人はそのトークンを移動も交換もできなくなります。TRMによればTether、Circle、Ripple、World Liberty Financialが対応したとされ、Arbitrumのセキュリティ評議会は自身のネットワーク上で8,426 ETHと7,460万ARBを凍結しました。Tom's Hardwareは、返還は通常、所有者が権利を証明した後に行われ、その手続きには時間がかかることが多いと指摘しています。
問題は、どの主体も凍結できない暗号資産です。Robinson氏は、残りの33億ドルはほとんどがBitcoin、Ether、XRPだと推計しており、これらは誰も凍結できないとしています。取引所などのサービスに届いたときにだけ止めることができます。同氏によれば、今後数か月で何かが捕捉されるだろうが、凍結される割合はそれほど増えないとみています。
TRMは、凍結との競争についても説明しています。攻撃者はUSDTをマーケットメーカーに売却し、AaveでUSDTを担保にETHを借り入れたとされています。TRMによれば、現在は42万ETH以上と1万8,270 BTCを支配しており、その価値は約24億ドルで、発行体の手の届かないところにあります。Chainalysisは、これまで見られなかった洗浄の手口と、痕跡を隠すために自動化して処理された数千件の取引を指摘しています。
利用者は資金を失うおそれがあるのでしょうか?
Binanceによれば、その心配はないとのことです。同社は、SAFU基金と自己資金ですべての損失を補填すること、そして浄化作業の完了後に更新されたProof of Reservesを公開することを表明しています。また、この事件のために、自己資金から63億4,000万ドル以上を引当てたとも述べており、そのうち50億ドルはすでに被害を受けたトークンそのもので保有されているとのことです。これらは同社による表明であり、独立した検証ではありません。
SAFU基金は2018年に設立され、取引手数料の10%を原資としており、Tom's Hardwareによれば、言及された価格で約11億7,000万ドル相当の15,000 BTCを保有しています。The Vergeは、最新の評価で約13億ドルの緊急準備金があると伝えています。両者の金額の差はBitcoinの価格によります。いずれにせよ基金は損失の一部しか補えないため、自己資金の部分が重要になります。2019年には、Binanceは盗まれた7,000 BTCの全額をSAFUで補填しました。同じ情報源によれば、元CEOのChangpeng Zhao氏も利用者が補償されると見込んでいます。また、同じ情報源によればBinance.usは今のところ影響を受けていないとのことです。
Binanceはまた、この事件を悪用した詐欺についても警告しています。Binanceを装ったメール、SMS、電話が使われています。補償や出金再開をうたう提案は疑ってかかり、受け取ったリンクは開かず、公式サイトと公式アプリだけを使うようにしてください。
知っておくべき限界
- 数字は確定していません。盗まれた総額と凍結額は情報源や時刻によって異なります。
- 北朝鮮への帰属は分析会社によるもので、Binanceや当局によるものではありません。Ellipticも帰属と重なりを区別しています。
- 正確な手口はまだわかっていません。Binanceはノートパソコン以外にも複数の侵害ポイントがあるとしつつ、秘密鍵の流出は確認されていないとしています。ほかの仮説は未解決のままです。
- 補償の約束は企業による表明です。時期、方法、Proof of Reservesの結果はわかっていません。
- どれだけが回収されるかはわかりません。凍結できない部分の推計は個々のアナリストによるものです。
デジタル業務に携わる人にとっての意味
暗号資産を扱っていなくても、この件から学べることはあります。Binanceの説明には、ノートパソコン、サービスコンテナ、正当な認証情報で行われた不正出金が登場します。これは技術者を抱え特権アクセスを持つあらゆる企業、小規模な企業でも直面する構図です。
第一に、機密性の高いアクセスを持つ人の機器も、インフラの一部です。本番サーバーにアクセスできる開発者のノートパソコンは、サーバーと同じレベルの保護に値します。セキュリティアップデートが提供されるホスティングとマネージドサーバーを利用しているなら、その作業の一部はすでに委託されていますが、アクセス権限と権限設定は自社の責任として残ります。
第二に、単一のアクセスでできることを制限することです。Teng氏は攻撃がクリック一回の操作ではなかったと強調していました。しかしこの例は、役割を分離し、機密性の高い操作には複数の承認を求め、異常な動きをリアルタイムで監視することの重要性を示しています。20分は、手動で対応するには短すぎます。
第三に、時間と自動化の問題です。The Vergeも、OpenAIのモデルがEthereumのテストネットで偽の暗号資産を盗むことができたという報告に触れています。このテーマについては、自律型ハッカーと、それがイタリアの中小企業にとって意味することについて書いています。攻撃者は自動化ツールをますます使うようになっており、手作業による防御はますます遅くなっています。
第四に、人的要因です。Ellipticは、北朝鮮の攻撃者が従業員を狙うことを指摘しており、Wiredが引用したSophosは、このグループが過去に企業へ入り込むために偽のアプリケーションを作ったことがあると指摘しています。このリスクはアカウント詐欺にも及びます。MetaのAIを使ってアカウントを盗むハッカーについて書いた際に取り上げた事例がその例です。オープンソースを含むサードパーティのソフトウェアを導入する人は、企業におけるオープンソースのコンプライアンスとセキュリティのガイドも読んでおくとよいでしょう。
最後に、ベンダーとの関係です。顧客の資金やデータを預かるサービスなら、従業員のアクセスやノートパソコンをどう守っているか、また事故が起きたときにどうなるかを確認しましょう。
編集部の見解
最も興味深いのは金額ではなく、攻撃の洗練度と侵入口の釣り合いの悪さです。10のブロックチェーンにまたがって財布を空にするには、少なくとも最初は一人の人間とノートパソコンに届けば足りたのです。どれほど高度な暗号技術や設計も、人と運用の境界が脆弱であれば効果は限定的です。この点について、Binanceはこれまで詳細をほとんど明かしていませんが、調査中であることを考えれば理解できます。
通信の迅速さと補償の約束は評価できますが、慎重に見るべきです。20億ドル以上が攻撃者の手にあり凍結できない状態で、利用者の資金は安全だと言うなら、数字を示す必要があります。約束されたProof of Reservesが試金石になるでしょう。第三者による検証が可能だからです。
業界への批判も残ります。顧客の資金を一括して保管するホットウォレットは、そもそも標的になりやすいものです。2025年のBybit事件以降、同じ筋書きが4倍の規模で繰り返されました。36時間かけて準備され、何度も試された攻撃は、おそらく兆候を残していたはずです。それが見過ごされたのかどうかは、今後明らかになるのを待つ必要があります。そしてもう一つ、私たち自身の限界もあります。帰属の根拠は、自らの能力を示したい民間企業によるものであり、確定した判決ではなく有力な仮説として扱うべきです。
よくある質問
Binanceからはどれだけ盗まれたのでしょうか?
Binanceと多くの情報源によれば約63億ドル、TRMによれば63億6,000万ドルです。Tom's Hardwareの初期の集計では56億ドルとされていましたが、それは暫定的なものでした。暗号資産史上最大の盗難とされています。
Binanceに口座があると、お金を失うことになりますか?
Binanceによれば、SAFU基金と自己資金で全損失を補填するため、失うことはないとのことです。ただしこれは同社の表明です。現時点では入出金が停止されており、確認作業が終わるまで資金にはアクセスできません。
Binanceを攻撃したのは誰ですか?
公式には確認されていません。TRMとChainalysisは北朝鮮のグループであるTraderTraitorによる攻撃とみていますが、Ellipticは重なりを指摘するにとどまり、特定のグループとは結び付けていません。Binanceも当局も犯人を明らかにしていません。
ハッカーはどうやって侵入したのですか?
Binanceは、DevOpsエンジニアのノートパソコンが侵害され、それによってサービスコンテナと不正な出金へのアクセスが可能になったと説明しています。その後、ほかの侵害ポイントも見つかったと述べています。秘密鍵の流出は確認されていません。
盗まれた資金は取り戻せますか?
一部だけです。凍結された資金は推計で約24億〜30億ドル、主にステーブルコインですが、凍結は返還とは違います。Bitcoin、Ether、XRPは凍結できず、Ellipticによれば凍結される割合はそれほど増えないとみられています。
今後数週間で注目すべき点
注目すべきポイントは3つです。Binanceが攻撃手法についてどこまで公表するか、更新されたProof of Reservesの結果、そして凍結できない約24億ドルの動きです。取引所を経由したときに捕捉される可能性があります。その間に、実践的な対策が3つあります。
- 社内で特権アクセスを持つ人を確認し、権限を必要最小限に減らし、サーバーや本番環境で作業する人の機器を保護しましょう。実際の支援としてはMeteora Webのサービスもご覧ください。
- Binanceの攻撃や補償をうたうメール、SMS、電話には注意しましょう。公式サイトと公式アプリだけを使い、受け取ったリンクはクリックしないでください。
- 重要な資金やデータを一か所に集中させないでください。取引所を使うなら、必要な分だけを預け、Proof of Reservesが公開されたら内容を確認しましょう。



