Ing. Calogero Bono
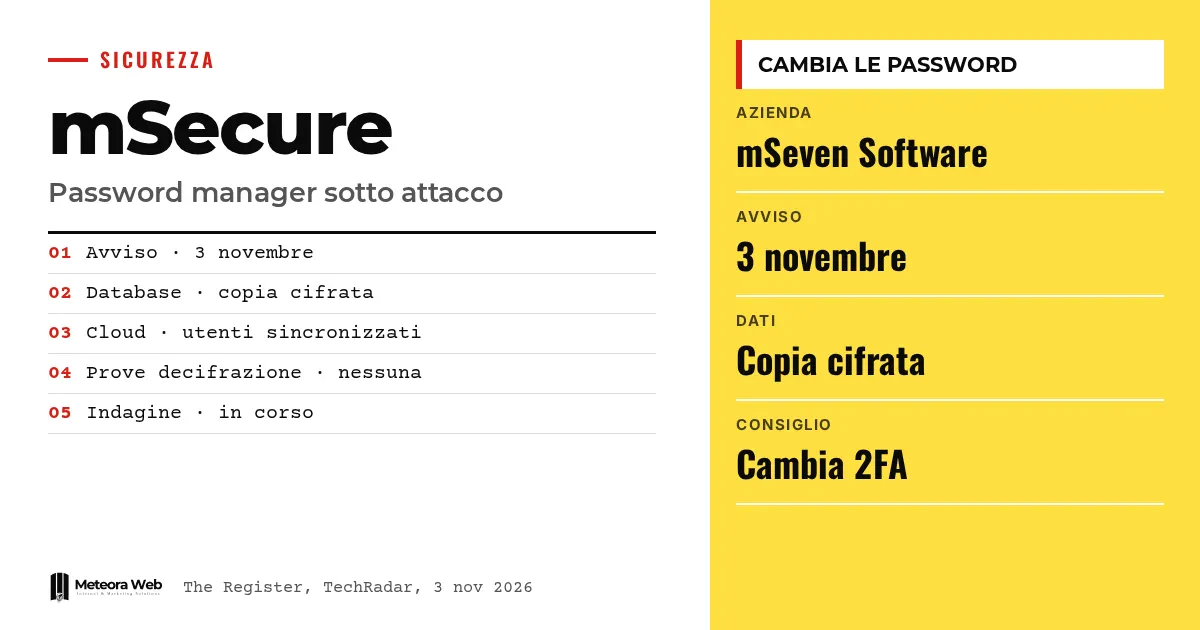
11月3日、mSecureを提供するmSeven Softwareは、現在と過去の顧客にメールを送りました。アプリに保管されているすべての情報を守るため、パスワードの変更と、2段階認証およびパスキーの再設定を今すぐ行うよう呼びかけています。最初の通知では詳しいことは説明されていませんでした。その後の二つ目の通知で、暗号化されたデータベースのコピーが盗まれたことが明らかになりました。パスワード管理アプリはほかのすべての鍵を預かっているため、利用者はどれだけの作業が必要になるかを把握する必要があります。
事実を見る前に、いくつかの用語を確認しておきましょう。 パスワード管理アプリは、マスターパスワードで保護された保管庫に認証情報を保存するアプリです。Vault(保管庫)は、その保管領域を指します。2FAは二要素認証で、パスワードに加えてもう一段階の確認を行う仕組みです。パスキーはパスワードの代わりとなる認証情報で、端末に紐づけられます。HNDLは「今収集し、後で復号する(harvest now, decrypt later)」の略で、暗号化されたデータを今盗み、将来解読できる日を待つ手口を指します。
mSecureで何が起きたのですか?
The Registerによると、11月3日のメールには、mSevenがアプリに関連する「不審な動きを最近把握した」と書かれていました。同社は調査を始め、問題を限定し、外部のセキュリティ専門家を関与させたとしています。
このメールには、関係するシステム、日付、受信者数は示されていませんでした。顧客データが流出したのかという最も重要な点についても、同じく触れられていません。
mSevenの二つ目の通知は何を伝えていますか?
TechRadarによると、SNSで出回った二つ目の声明では、権限のない第三者が現在と過去の利用者の情報を含むデータベースの暗号化コピーを取得したとされています。mSevenは、mSecure Cloudに保存された機密データへのアクセスを示す証拠はないとしています。
TechRadarはこの状況を次のように説明しています。誰かがデータベースのコピーを持ち出し、リスクにさらされているのはクラウドと同期していた利用者です。同社はまた、アプリを削除しても意味がないと付け加えています。
暗号化されたデータベースは本当に安全なのですか?
原則としては安全ですが、永続的な保証ではありません。TechRadarは、攻撃者が暗号化されたアーカイブを集めておき、技術的な進歩を待つHNDLという手口に触れています。そのため、現時点で解読の証拠がないことは、問題の終わりを意味しません。
この点については、暗号化とデータ保護に関するガイドでも取り上げました。盗まれたアーカイブを守っているのはマスターパスワードなので、その強度が特に重要です。
なぜ利用者はこれほど怒っているのですか?
詳細のないまますべてを変更するよう求められたことで、利用者は不安を抱えています。サポートフォーラムでは、800件以上のパスワードを保存しているという利用者が、それらすべてを変える必要があるのかと尋ねました。TechRadarによれば、Redditでは別の利用者が通知を「まったく不十分」と批判しています。
The Hacker Newsによると、メールでは、2段階認証とパスキーの再設定が保管庫内の項目を対象とするのか、mSecureアカウントへのログインを対象とするのか、あるいは両方なのかも明確にされていません。
知っておくべき限界
未解明の点は多く残っています。侵入がいつ起きたのか、影響を受けた利用者が何人いるのか、データベース以外に情報が流出したのかは分かっていません。The Hacker Newsは、mSecureが端末上での暗号化をうたっていると伝えています。一方で、2025年12月に公表されたドイツのBSIによる調査は、Android版バージョン6.1.5でデータへのアクセスが理論上可能だと判断しました。この検証は当該バージョンのみが対象です。また、同社がGoogle Playの否定的なレビューを削除しているという報告は、Redditの一利用者によるもので、裏付けはとれていません。
デジタル業務に携わる人への影響
mSecureをクラウドと併用している場合は、まずマスターパスワードと、銀行、メール、業務ツールなど重要なアカウントから変更してください。そのうえで、それらのサービスに紐づく2段階認証とパスキーを設定し直します。企業で管理している場合は、このアプリを使っているメンバーを確認し、共有された認証情報の変更を進めてください。作業は一時間で終わるものではありません。優先順位を付けた一覧を作り、代替手段はパスワード管理アプリ比較で確認するとよいでしょう。
編集部の見解
すべて変更するという助言は慎重ですが、説明がないまま伝えたのは問題です。信頼を売りにする企業は、影響範囲、リスク、優先順位をすぐに示す必要があります。二つ目の通知は状況を改善しましたが、抗議を受けたあとの発表であり、「証拠は見つかっていない」という言い回しで事態を小さく見せています。どのパスワード管理アプリも完全ではありません。これは以前取り上げた約束の反故からも明らかです。大切なのは透明性と対応の速さです。
よくある質問
mSecureは侵害を受けたのですか?
はい、TechRadarが伝えた二つ目の通知によると、権限のない第三者が現在と過去の利用者のデータを含むデータベースの暗号化コピーを取得しました。
保存しているパスワードはすべて変更すべきですか?
同社は、マスターパスワードと重要なパスワードの変更を勧めています。順番は示されていないため、最も重要なアカウントから始めるとよいでしょう。
アプリを削除すれば解決しますか?
いいえ、mSevenによるとアプリを削除しても状況は改善しません。問題になるのは、mSecure Cloudと同期していた利用者です。
盗まれたデータベースは解読されましたか?
mSevenによると、機密データへのアクセスを示す証拠はありません。ただし調査は継続中であり、確定した結論ではありません。
mSecureをもう使っていない人も影響を受けますか?
受ける可能性があります。通知は現在と過去の利用者の両方を対象としており、メールは両方のグループに送られました。
今後数週間でmSevenに期待すること
この件はまだ終わっていません。同社の対応次第で、顧客が留まるかどうかが決まるでしょう。次の点に注目してください。
- 日付、関係するシステム、影響を受けた利用者数が書かれたmSevenの技術報告書を探してください。
- アプリの更新や、クラウド保管に関する確認が届くかどうかを確かめてください。
- 説明が曖昧なままであれば、ほかの管理サービスへのデータ移行を検討してください。