
 Ing. Calogero Bono
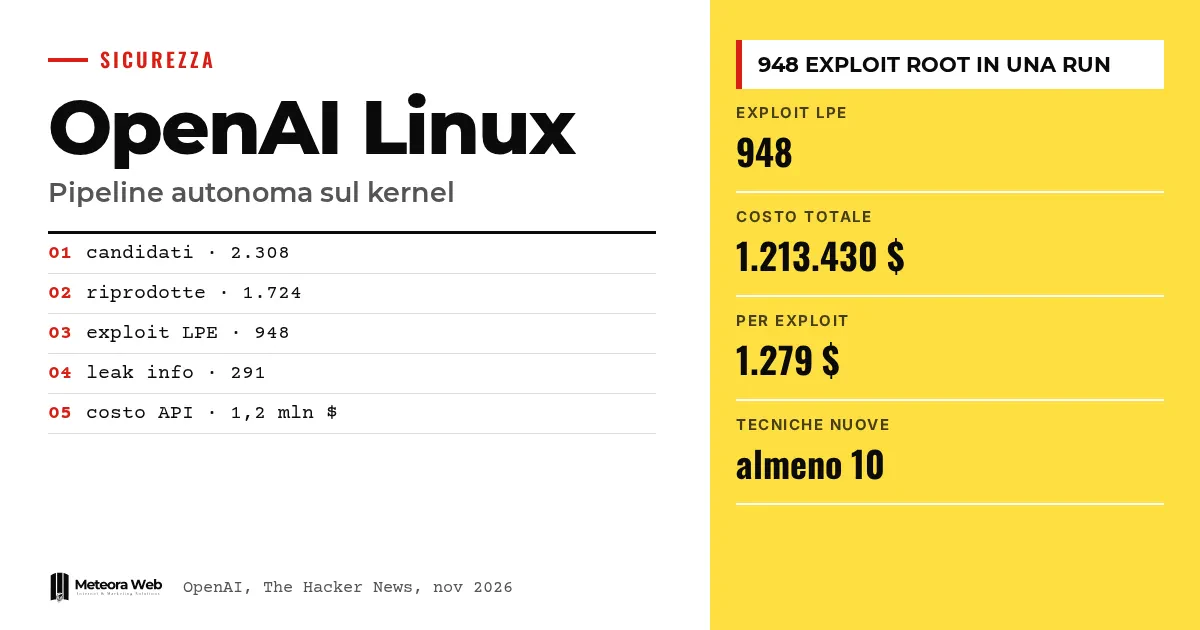
OpenAIは、Linuxカーネルの脆弱性を自律的に探索、検証、修正するパイプラインの詳細を公開しました。2026年10月中旬の一度の実行で、未公開のサイバー分野向けモデルを用いて、動作する全ローカル権限昇格(LPE)エクスプロイト948件を生成したとのことです。申告されたAPIクレジットのコストは120万ドルです。脆弱性の発見が産業化しつつあり、サーバー管理者はより迅速に更新を行う必要があります。
事実に入る前に、いくつかの用語を確認しておきましょう。 LPE(ローカル権限昇格)は、特権のないユーザーがroot権限を取得できてしまう脆弱性の悪用を指します。PoCは概念実証のことで、問題を示す最小限のコードです。エクスプロイトは、実際に脆弱性を悪用するコードです。カーネルはOSの中核部分です。N-dayは既知の脆弱性を指し、ゼロデイはまだ知られていない脆弱性を指します。
OpenAIのパイプラインは何をしたのか?
OpenAIによると、このプロトタイプはLinuxカーネルの2,308件の候補を分析し、1,724件の脆弱性を動的に再現し、948件のLPEエクスプロイトを生成しました。また、291件の情報漏えいに対する概念実証も作成しています。
The Hacker Newsによると、再現は30時間で行われました。対象は弱体化されていない一般的なデスクトップディストリビューションであり、実験用に特別に縮小されたシステムではありませんでした。
5つの段階でどのように機能するのか?
パイプラインは5つの段階からなり、最後の段階を除いてすべてエージェントが担当します。
- 発見、すなわちセキュリティ上重要な部分を特定し候補を探索すること。
- 隔離環境での動的検証。
- 悪用可能性の評価。
- パッチの生成。
- メンテナーへの報告前の人間によるレビュー。
脆弱性ごとに、システムは原因分析、最小限のPoC、パッチ候補、完全なエクスプロイトを提供します。OpenAIによると、真のボトルネックは発見ではなく、何が再現可能で緊急性が高いかを理解することでした。
AIでエクスプロイトを見つけるにはどれくらいの費用がかかるのか?
OpenAIは、APIクレジットで1,213,430ドル、すなわちエクスプロイト1件あたり1,279ドルと申告しています。同社自身も、より優れたエンジニアリングによってはさらに費用を抑えられる可能性があるため、これは上限に近い数字だと警告しています。
Pwn2OwnやTyphoonPWNの過去の報酬である20,000ドルと70,000ドルと比較すると、仮定の評価額は1,890万から6,630万ドルになります。これはOpenAIによる試算であり、実際の収入ではありません。攻撃対象領域を縮小した調整版kernelCTFでは、パイプラインは約32,936ドルの費用で21件のLPEエクスプロイトを得ました。
他の観察者はどう見ているのか?
The Hacker Newsが引用するGoogle Threat Intelligence Groupによると、月ごとに公開される脆弱性は、2026年1月の5,045件から8月には10,740件に増加しました。高リスクのものは131件から350件に増えています。
英国のNational Cyber Security Centreは、AIツールがゼロデイの発見を増やし、N-dayへの移行を短縮したことはほぼ確実だとしています。ただし、設定を誤った人は依然として危険にさらされています。この点についてはGPT-Redの記事でも触れました。
知っておくべき限界
数値はOpenAIによる申告であり、対象モデルはまだ公開されていないため、誰も再現実験を行うことはできません。メンテナーがどれだけのパッチを受け入れるかは不明で、生成されたパッチには依然として人間の専門家による反復的な検討が必要です。コストは使用するモデルや設定によって変わります。
デジタル分野で働く人にとって何が変わるのか
サーバーを管理する人にとって、更新されていないシステム上の低権限アカウントは、資源のある攻撃者にとってはrootと同等に扱うべきだとOpenAIは指摘しています。パッチ適用を来月まで待つわけにはいきません。更新作業を避けたいなら、セキュリティ更新が管理されたホスティングで問題の一部を減らせます。また、OpenAIが挙げるFirecrackerやgVisorのようなサンドボックスでサービスを隔離することも有効です。攻撃者の思考を知るには、テストで用いているLinuxの権限昇格手法を参照してください。
私たちの見解
最も深刻なのは、エクスプロイトの件数ではなく、エクスプロイト1件あたりのコストです。1件1,279ドルであれば、脆弱性の発見は多くのバグバウンティの報酬より安く済みます。ただし、この文章はOpenAIの成果を示すものでもあり、報酬との比較は好意的な見積もりである点に注意が必要です。それでも、中小企業にとっても明確なシグナルであることに変わりはなく、これについては中小企業のセキュリティに関する記事でも取り上げました。
よくある質問
OpenAIのパイプラインはいくつのエクスプロイトを生成しましたか?
動作するローカル権限昇格エクスプロイト948件に加え、291件の情報漏えいに対するPoCを生成しました。2026年10月中旬の実行で、一般的なLinuxディストリビューションを対象に得られた結果です。
実行にはどれくらいの費用がかかりましたか?
APIクレジットで1,213,430ドルで、エクスプロイト1件あたり1,279ドルです。OpenAIは、これは最適化されたコストではなく上限値であると明記しています。
脆弱性はすでに修正されていますか?
すべてではありません。OpenAIによれば、10日間で100件を超えるLPEが修正されたか、他者によってパッチが準備されており、約300件は公に議論されていたとのことです。
攻撃者も同じ手法を使えますか?
理論的には可能です。The Hacker Newsによると、これらのモデルへのアクセスは防御側に限定されていません。ただし、OpenAIが使用したモデルはまだ公開されていません。
私は何をすべきですか?
オペレーティングシステムを定期的に更新してください。最も露出しているサービスを隔離し、ローカルアカウントを制限してください。更新されていないシステムでは、一般ユーザーでもrootになられる可能性があるためです。
今後のパッチの波が、リスクの続く期間を決めることになります
今の課題は、修正がどれだけ速く本番環境のシステムに届くかです。今後数か月は次のシグナルに注目してください。
- 使用しているLinuxディストリビューションのセキュリティ情報を追い、パッチ公開からインストールまでに何日かかるかを計測してください。
- ご利用のベンダーがカーネル脆弱性への対応時間を公表しているかを確認してください。
- ClaudeとOpenAIを起点に、セキュリティ分野におけるモデル比較がどう変わっているかを読んでみてください。



