
 Ing. Calogero Bono
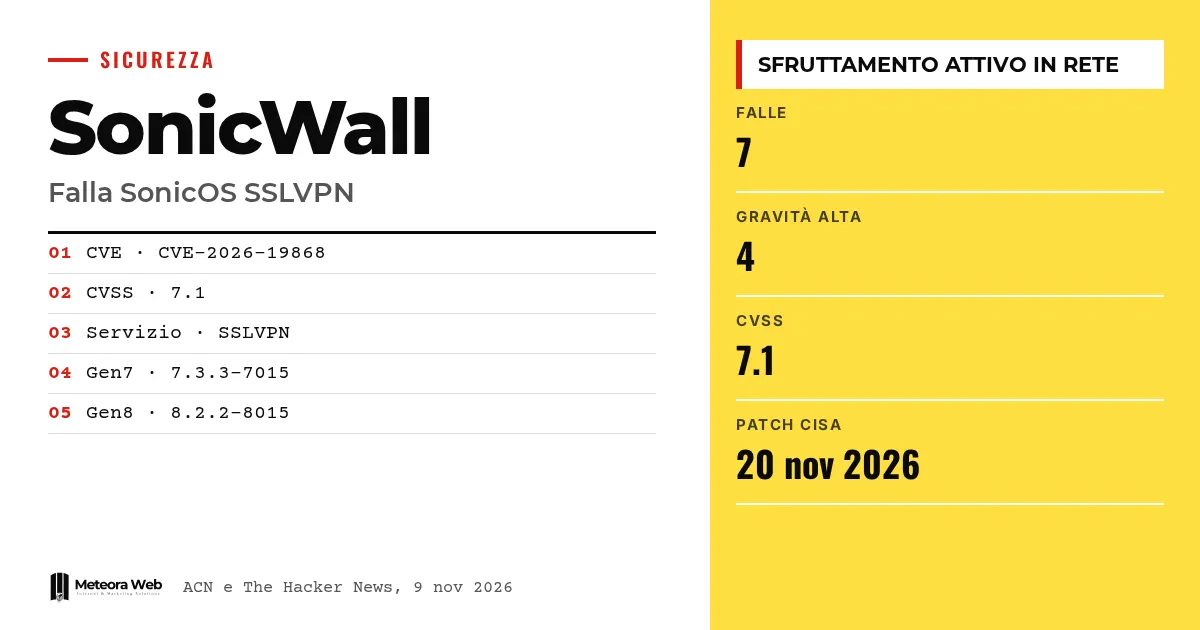
SonicWallは、ファイアウォールのOSであるSonicOSの脆弱性7件に対する更新を公開しました。イタリアのACNが2026年11月9日に出したアラートによると、CVE-2026-19868についてはネットワーク上で実際の悪用が確認されています。この脆弱性はSSLVPNサービスに関わるもので、多要素認証を含むSAMLによる制御を回避できる可能性があります。ファイアウォールは企業ネットワークの玄関口であるため、影響は大きいと言えます。
事実に入る前に、いくつかの用語を確認しておきましょう。 SonicOSは、SonicWallのファイアウォールに搭載されたOSです。SSLVPNは、社外から企業ネットワークへ接続するためのサービスです。SAMLは、認証を外部のIDプロバイダに委ねるシングルサインオンの仕組みです。MFAは多要素認証のことで、パスワードに加えて二つ目の確認手段を求める方式です。CVSSは、脆弱性の深刻度を0から10で表す採点方式です。
SonicOSで何が起きたのか
イタリアのACNのアラートによると、このセキュリティ更新は7件の脆弱性を修正し、そのうち4件は深刻度が高いものです。その中でも特に目立つのがCVE-2026-19868で、ACNは一覧表において悪用が存在すると示しています。
挙げられている種類は、認証の回避、サービス拒否、セキュリティ制限の回避です。告知は2026年11月9日に公開されたバージョン1.0です。
CVE-2026-19868はどのように機能するのか
この脆弱性は認証実施の回避(Authentication Enforcement Bypass)に分類され、CVSS 3.1で7.1と評価されています。ACNによると、SSLVPNサービスにおけるSAML認証制御の適用が不十分なことが原因です。
別の認証方式に関連付けられた有効な認証情報を持つ相手は、SAMLによる制御を回避できる可能性があります。SAML経由でMFAが適用されている場合は、そのMFAも回避されてしまいます。
The Hacker Newsは同じ脆弱性について、7.1と7.5という評価を報じています。ACNの文面に現れるのは7.1のみです。
どのバージョンのSonicOSが影響を受けるのか
ACNは二つのブランチを挙げています。
- Gen7、バージョン7.3.3-7015以前
- Gen8、バージョン8.2.2-8015以前
製品の完全な一覧は、製造元の告知にある「Affected Product(s)」の項目に記載されています。ACNは、その案内に従って速やかに更新するよう勧めています。
他の深刻な脆弱性とCISAの対応
The Hacker Newsによると、米国のCISAはCVE-2026-19868を、実際に悪用された脆弱性のカタログであるKEVに追加しました。米国の連邦民間機関は、2026年11月20日までにパッチを適用しなければなりません。
その他の深刻度が高い脆弱性は、管理インターフェースにあるCVE-2026-107155とCVE-2026-107154(いずれもCVSS 8.8)と、SSLVPNにおける認証前のバッファオーバーフローで、サービス拒否を引き起こす可能性があるCVE-2026-82308(CVSS 7.5)です。
ファイアウォールが攻撃対象となる流れは、SSLVPNにゼロデイ脆弱性があったCisco ASAとFTDの件を思い出させます。
知っておくべき制約
The Hacker Newsの報道によると、SonicWallは悪用の可能性がある報告を調査しましたが、攻撃の詳細や背後にいる主体については明らかにしていません。影響を受けた機器の数も分かっていません。ACNの一覧には、公開された実証用のエクスプロイトは載っていません。製造元から新しい情報が出れば、状況は変わる可能性があります。
デジタル業務に携わる人にとっての変化
企業でSSLVPN付きのSonicWallファイアウォールを使っている場合、更新を最優先で行ってください。SonicOSのバージョンを確認し、示されたブランチと照合してください。VPN接続がSAMLとMFAを経由しているかも確認が必要です。まさにこの構成が危険にさらされているためです。直近のリモートアクセスのログを見直し、不自然なログインがないか調べてください。サーバーを外部に委託している場合は、セキュリティ更新を含む管理型ホスティングのように、パッチ適用のタイミングを確認しておくと安心です。
私たちの見解
この脆弱性はCVSS 7.1と、最も深刻なものではありません。しかし、MFAという最も重要な部分を狙っています。多くの企業はMFAを安全の保証と考えていますが、実際には設定の仕方次第です。リスクは有効な認証情報をすでに持つ相手に限られますが、認証情報の盗難は一般的な手口です。背景には、境界機器が狙われやすく、更新が遅れがちだという繰り返される問題があります。Apache OFBizのような他の事例と比べても、この教訓は変わりません。
よくある質問
CVE-2026-19868とは何ですか。
SonicOSのSSLVPNサービスにある脆弱性です。別の認証方式の有効な認証情報があれば、SAMLによる制御とSAML経由で適用されたMFAを回避できる可能性があります。
すでに悪用されていますか。
はい。ACNはネットワーク上で実際の悪用を確認したと報告しています。SonicWallは悪用の可能性がある報告があったとしており、それ以上の詳細は示していません。
どのバージョンを更新する必要がありますか。
Gen7は7.3.3-7015まで、Gen8は8.2.2-8015までが対象です。完全な一覧は製造元の告知を確認する必要があります。
MFAを使っていれば安全ですか。
今回のケースでは安全とは言えません。MFAがSAML経由で適用されている場合、その防御も回避される可能性があります。
CISAは何をしましたか。
この脆弱性をKEVカタログに追加しました。米国の連邦民間機関は、2026年11月20日までにパッチを適用しなければなりません。
今後数週間でSonicWallファイアウォールについて注目すべき点
この件はまだ進行中で、攻撃の詳細も明らかになっていません。製造元の最新情報を追い続けることをお勧めします。
- SonicWallの告知とACNのアラートを確認し、攻撃の詳細が追加された新しい改訂版が出ていないか追ってください。
- The Hacker Newsが取り上げたGMSなど、サポート終了製品の管理も見直してください。NSMへの置き換えを検討する必要があります。
- リモートアクセスを一段の制御だけに頼らず、SAML以外にも追加の確認を設けることを検討してください。



