
 Ing. Calogero Bono
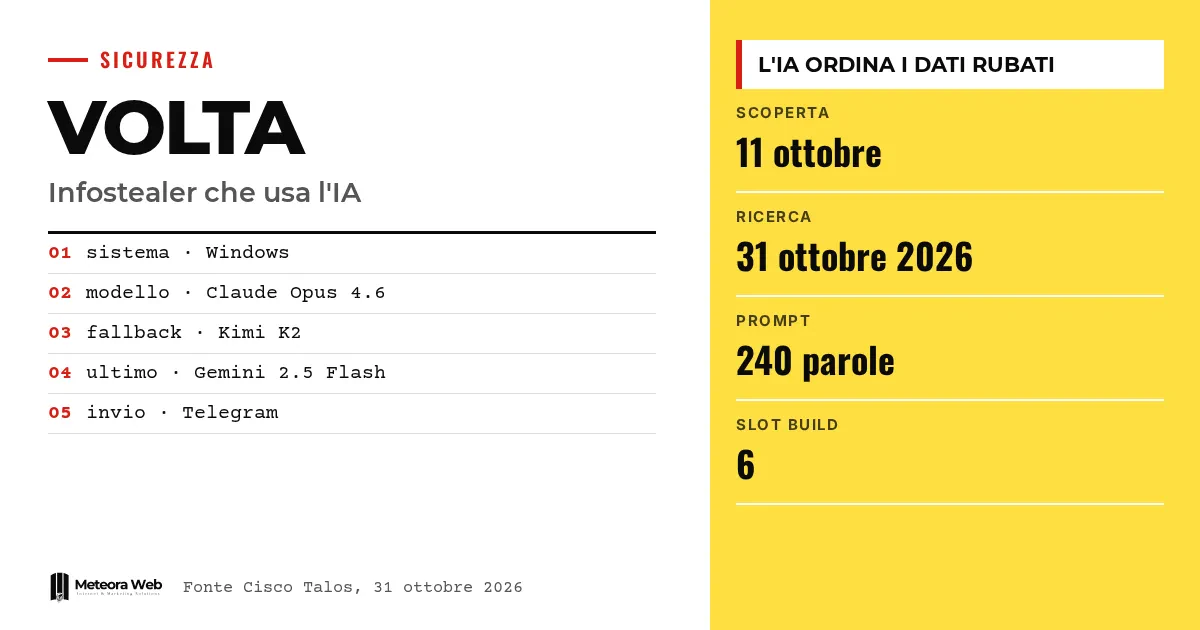
Cisco Talosが、VOLTA-AUTODOXERに関する調査を公開しました。これはWindows向けの情報窃取型マルウェアで、盗んだデータを言語モデルで並べ替え、どれだけ金銭化できるかを基準に優先順位を付けます。サンプルが初めて確認されたのは10月11日で、分析結果は2026年10月31日に公開されました。ここでAIがシステムへの侵入口になるわけではなく、盗難後にどのデータを悪用するかを決めています。企業や専門家にとっては、侵害された場合の被害の評価方法が変わることを意味します。
事実に入る前に、いくつかの用語を確認しておきましょう。 インフォスティーラーとは、パスワード、Cookie、その他コンピューターに保存されたデータを盗むマルウェアのことです。LLMは大規模言語モデルのことで、チャットボットの背後にあるタイプのAIです。OpenRouterは、異なるプロバイダーのモデルへリクエストを振り分けるプラットフォームです。App-Bound Encryptionは、ブラウザーのデータをアプリに紐づけて暗号化するChromeの保護機能です。トークンとは、パスワードを再入力させずにセッションを維持するための認証情報です。
VOLTAは何を盗むのか?
Cybersecurity360によると、Talosの調査を引用して、VOLTAはブラウザーに保存されたパスワード、セッションCookie、カードデータ、SSHキー、クラウドの認証情報、Microsoftのトークン、Wi-Fiパスワード、暗号資産ウォレットの情報を収集します。メッセージングやゲームのセッション、設定ファイル、スクリーンショットも探します。
このリストは情報窃取型マルウェアとしては大部分が標準的なものです。Tom's Hardwareによれば、危険にしているのは次の段階、つまり情報の充実化です。
マルウェアは人物のプロファイルをどう作るのか?
モデルに問い合わせる前に、マルウェアは奪ったセッションを使ってさらに情報を集めます。GmailでAmazonやPayPalの領収書を検索して自宅の住所を確認したり、Uber EatsやDoorDashの注文履歴を調べたりできます。Talosは、その機械の背後にいる人物についての「構造化された証拠パッケージ」と呼んでおり、所在地、住所、勤務先、推定生年、カードの下4桁が含まれます。
それぞれは大して役に立たない情報でも、組み合わせると被害者とその生活習慣が特定できてしまいます。これはAIがオンライン上の匿名性を脆くしているときにも見られた原則です。
マルウェアの中でAIは何をしているのか?
VOLTAは収集したデータをローカルファイルに保存し、OpenRouterを通じてモデルに送信します。組み込まれた指示はThe Hacker Newsによれば240語の長さで、法務情報分析の専門家として振る舞うよう求めています。結果として、金銭化できる資産を低、中、高のレベルで列挙し、パスワードの習慣を含む被害者の防御状況を評価することが求められます。
Talosはこれを、モデルは攻撃者にとってのトリアージ担当アナリストだと要約しています。ただしAIの部分は任意です。モデル用の認証情報がなければ、マルウェアは分析を行わずに資料を送信することもできます。
なぜ複数のAIモデルを使うのか?
設定では、最初のモデルとしてAnthropicのClaude Opus 4.6が指定されています。応答に拒否の定型句が含まれている場合は、Moonshot AIのKimi K2、続いてGoogleのGemini 2.5 Flashへ切り替わります。Talosはこれを、個々のモデルの保護をすり抜けるための方法と読んでいます。
コードの分析から、3つのモデルすべてが悪意のあるリクエストを実行したとは証明されず、提供元の関与も示されません。モデルの防御については、ジェイルブレイクとプロンプトインジェクションの記事で取り上げています。
知っておくべき限界
今回の調査では大規模なキャンペーンは確認されておらず、被害者の数も、被害を受けたイタリアの組織も示されていません。確認されているのは、サンプルの動作そのものです。モデルを差し替え可能な構造からは犯罪者向けに販売される可能性がうかがえますが、確立された市場があることは示されていません。収益や成功率に関するデータもありません。
デジタルを扱う人にとっての変化
感染後にパスワードを一つ変更するだけでは不十分です。Cookie、トークン、クラウドの鍵、ウォレットのリカバリーフレーズを一つずつ扱い、有効なままのセッションを取り消す必要があります。企業は、どのIDが露出したのかを把握し、認証ログを確認すべきです。サーバーやサービスを管理している場合は、ヘッドレスモードでChromeを起動できるプロセスを制限することで、窃取経路の一つを断てます。セキュリティ更新を管理しているホスティングを利用している場合も、鍵とアクセス権を誰が管理しているかは確認してください。
私たちの見解
この事例は、攻撃的なAIは機械が書いたエクスプロイトだけだという、都合のよい思い込みを覆す点で有益です。ここでAIが担っているのは、盗んだデータの山を整理する作業という人間の手間の省力化です。侵入の新しい技術ではありませんが、経験の浅い攻撃者の参入障壁を下げます。Talosの指摘どおり、利点は速度や規模ではなく、労力の配分が変わることにあります。このプロジェクトが実際に販売されるかは、まだ分かりません。それでも弱点は変わらず、平文で秘密を保存しているコンピューターという点です。
よくある質問
VOLTA-AUTODOXERとは何ですか?
Cisco Talosが発見したWindows向けの情報窃取型マルウェアです。認証情報や個人データを盗み、どのアクセス権や資産の価値が高いかを、AIモデルに分析させて見積もります。
どのAIモデルを使っていますか?
主に使われるのはAnthropicのClaude Opus 4.6です。拒否された場合はKimi K2、続いてGemini 2.5 Flashを試します。リクエストはOpenRouterを経由します。
イタリアに被害者はいますか?
確認されていません。調査では被害者の数もイタリアの組織も示されておらず、分析したサンプルの動作が説明されています。
感染が疑われる場合はどうすればよいですか?
駆除の前に、AppDataフォルダーにあるvolta_debug.txtを保存してください。何が収集されたかを示す可能性があります。ただし、このファイルがないからといって侵害されていないとは言い切れません。
パスワードを変更するだけで十分ですか?
いいえ。トークン、セッション、クラウドの鍵も取り消す必要があります。リカバリーフレーズが平文で保存されていた場合、Talosは資金を新しいウォレットへ移すよう勧めています。
今後数か月でマルウェアのAIはどこへ向かうのか
VOLTAはAIを攻撃の一段階でしか使っていませんが、研究者はほかの段階への拡大の余地があると見ています。モデルの拒否への耐性がどう変化していくかを注視することが大切です。
- Talosの今後の報告を追い、VOLTAが実際のキャンペーンに現れるか、また攻撃の別の段階にも広がるかを確認してください。
- OpenRouterのような経由サービスを悪用した不正利用に、モデルの提供元がどう対応するかを確認してください。
- The Hacker Newsが取り上げたNIK C2の事例のように、他人のAPIキーを使うLLMjackingの兆候に注意してください。
出典
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



