Ing. Calogero Bono
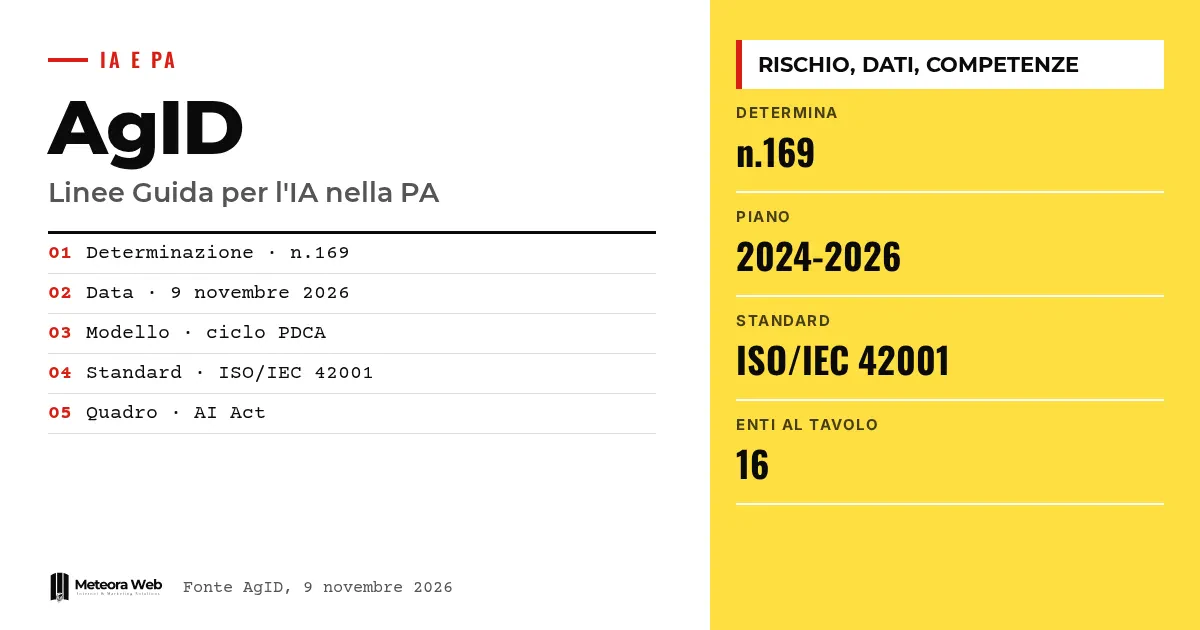
L'Agenzia per l'Italia Digitale (AgID) ha adottato le Linee Guida per l'adozione di IA nella Pubblica Amministrazione, con la Determinazione n.169 del 9 novembre 2026. Il testo è previsto dal Piano Triennale per l'Informatica nella PA 2024-2026. Dà indicazioni operative a uffici ed enti su come introdurre sistemi di intelligenza artificiale rispettando le regole europee e nazionali. Conta anche per fornitori e sviluppatori che lavorano con la PA.
Qualche termine, prima di entrare nei fatti. AI Act è il regolamento europeo che classifica i sistemi di IA per livello di rischio. PDCA sta per Plan-Do-Check-Act, un ciclo di miglioramento continuo in quattro fasi. ISO/IEC 42001 è lo standard internazionale per i sistemi di gestione dell'IA. UTD indica gli Uffici per la Transizione al Digitale presenti nelle amministrazioni. Poisoning ed evasion sono attacchi che inquinano i dati di addestramento o ingannano il modello.
Che cosa sono le Linee Guida AgID sull'IA?
Secondo AgID, sono un documento che supporta le amministrazioni nell'uso consapevole, efficace e responsabile delle tecnologie basate sull'IA. Seguono l'iter previsto dall'articolo 71 del Codice dell'Amministrazione Digitale (CAD).
Recepiscono il quadro normativo europeo e nazionale e danno indicazioni su conformità e impatto organizzativo. Chi vuole inquadrare il contesto può leggere la nostra guida all'EU AI Act.
Chi ha lavorato al documento?
Il testo è stato elaborato nel Tavolo di concertazione del Piano triennale. Hanno partecipato ACN, ANAC, ANCI, Conferenza delle Regioni, Consip, Dipartimento della Funzione Pubblica, Dipartimento per la Trasformazione Digitale, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA e UPI.
Il fatto che siedano insieme enti centrali, agenzie, regioni e comuni suggerisce un documento pensato per essere applicato a livelli molto diversi. È una lettura nostra, la fonte non lo dice.
Come devono classificare il rischio le PA?
Le amministrazioni sono tenute a classificare i sistemi di IA secondo i livelli di rischio dell'AI Act. Devono poi applicare requisiti di trasparenza, sorveglianza umana e responsabilità, soprattutto per le soluzioni ad alto rischio.
Il modello di adozione si basa sul ciclo PDCA e sugli standard ISO/IEC 42001, con strumenti di autovalutazione della maturità organizzativa e tecnologica. Per chi sviluppa software, anche i nostri approfondimenti sugli obblighi dell'AI Act per sviluppatori sono un buon complemento.
Che cosa prevedono su dati, sicurezza e competenze?
La gestione dei dati è indicata come prerequisito essenziale per sistemi affidabili. Il documento richiama quattro principi, accuratezza, coerenza, completezza e attualità, e li affianca a misure di cybersecurity contro evasion, poisoning, privacy e abuse attacks.
Sul piano umano si promuove un modello di IA antropocentrico, con codice etico di comportamento, investimenti in alfabetizzazione digitale e valorizzazione dei profili specializzati negli UTD. Sul fronte tecnico, utile anche la guida a jailbreak e prompt injection.
Limiti da conoscere
La fonte è la notizia ufficiale di AgID, non il testo integrale delle Linee Guida, che non abbiamo qui analizzato. Non sappiamo quali scadenze, sanzioni o strumenti economici accompagnino l'adozione. Non è chiaro come cambierà la richiesta ai fornitori nei bandi. Il testo potrebbe essere aggiornato con il Piano triennale successivo.
Cosa cambia per chi lavora con il digitale
Se vendi software o servizi a enti pubblici, aspettati richieste su classificazione del rischio, documentazione e qualità dei dati. Conviene avere pronti processi di sorveglianza umana e misure di sicurezza specifiche per l'IA. Per i professionisti vale lo stesso principio in piccolo, e la nostra guida all'IA per le PMI aiuta a partire senza sprechi. Chi progetta soluzioni su misura dovrà ragionare fin dall'inizio su dati e tracciabilità.
Il nostro parere
Il documento va nella direzione giusta perché mette i dati e le competenze prima della tecnologia. Il rischio è che resti una lista di adempimenti per enti piccoli, con pochi uffici e poco personale formato. Il ciclo PDCA funziona solo se qualcuno ha tempo di controllare davvero. Senza risorse e formazione, la conformità può diventare un esercizio di carta.
Domande frequenti
Chi ha adottato le Linee Guida?
L'Agenzia per l'Italia Digitale, con la Determinazione n.169 del 9 novembre 2026. Il testo è previsto dal Piano Triennale per l'Informatica nella PA 2024-2026.
A chi si rivolgono?
Alle pubbliche amministrazioni che adottano sistemi di IA. Danno indicazioni operative su conformità normativa e impatto organizzativo.
Che cosa deve fare la PA sul rischio?
Deve classificare i sistemi di IA secondo l'AI Act. Per quelli ad alto rischio servono trasparenza, sorveglianza umana e responsabilità.
Che cos'è il ciclo PDCA?
È un modello di miglioramento continuo in quattro fasi, Plan-Do-Check-Act. Le Linee Guida l'uniscono allo standard ISO/IEC 42001 e a strumenti di autovalutazione.
Quali minacce di sicurezza citano?
Evasion, poisoning, privacy e abuse attacks. Il documento le affronta con misure di cybersecurity abbinate alla qualità dei dati.
Cosa osservare dopo l'adozione delle Linee Guida
Il testo è adottato, ma il banco di prova è l'applicazione negli enti. Ci sono tre punti da seguire nelle prossime settimane.
- Leggi il testo completo pubblicato da AgID e segna i requisiti che toccano il tuo lavoro.
- Controlla se i prossimi bandi pubblici citano le Linee Guida o lo standard ISO/IEC 42001.
- Guarda come reagiscono gli UTD, perché saranno i tuoi interlocutori sulla parte tecnica.