Ing. Calogero Bono
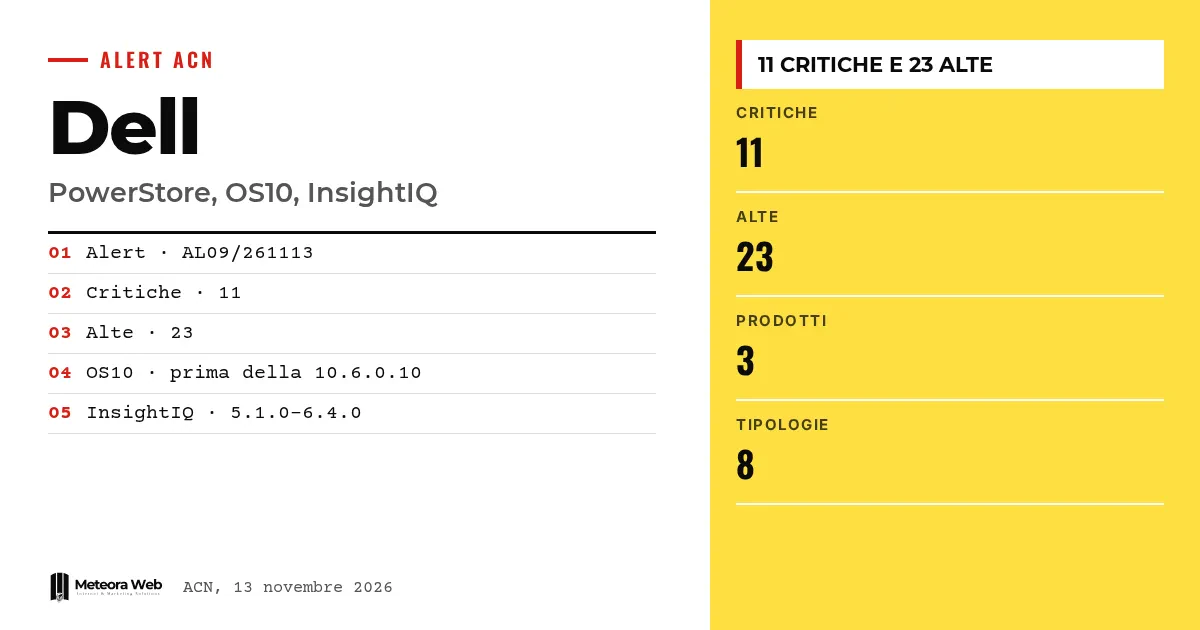
L'Agenzia per la cybersicurezza nazionale ha pubblicato il 13 novembre 2026 l'alert AL09/261113/CSIRT-ITA sui prodotti Dell. Il produttore ha rilasciato aggiornamenti per numerose falle, di cui 11 con gravità critica e 23 con gravità alta. Riguardano PowerStore T OS, Dell Networking OS10 e PowerScale InsightIQ. Sono sistemi di storage, rete e monitoraggio che spesso stanno al centro dell'infrastruttura aziendale, quindi un problema qui pesa più che su un singolo PC.
Qualche termine, prima di entrare nei fatti. CSIRT Italia è il gruppo che dentro l'ACN gestisce allerte e risposta agli incidenti informatici. CVE è il codice che identifica in modo univoco una vulnerabilità nota. Authentication bypass indica che un aggressore può saltare il controllo delle credenziali. Privilege escalation è l'ottenimento di permessi più alti di quelli assegnati. Denial of Service è il blocco di un servizio reso inutilizzabile.
Che cosa ha segnalato l'ACN su Dell?
Secondo l'alert dell'ACN, Dell ha corretto numerose vulnerabilità. Quelle citate come più serie sono 11 critiche e 23 alte, quindi 34 in totale (il conto è nostro).
L'agenzia precisa che l'elenco delle CVE riportato riguarda solo le gravità critica e alta e non include quelle di prodotti o componenti di terze parti. Il quadro completo sta nei bollettini del produttore.
Quali prodotti e versioni sono coinvolti?
L'alert indica tre famiglie di prodotti.
- PowerStore T OS serie 5.1.x, versioni precedenti alla 5.1.0.0-2798105.
- Dell Networking OS10 tutte le versioni precedenti alla 10.6.0.10.
- PowerScale InsightIQ dalla 5.1.0 alla 6.4.0 inclusa.
Per i dettagli, l'ACN rimanda alla sezione "Affected Products & Remediation" di ogni bollettino.
Che tipo di attacchi rendono possibili?
L'ACN elenca otto tipologie. Tra queste ci sono esecuzione di codice arbitrario, scrittura, lettura e cancellazione arbitraria di file, bypass dell'autenticazione, negazione del servizio, divulgazione di informazioni, escalation dei privilegi, aggiramento delle restrizioni di sicurezza e manomissione dei dati.
L'alert non dice quale falla ricada su quale prodotto, né se qualcuna sia già sfruttata. Per saperlo serve leggere i singoli bollettini.
Come ci si deve comportare?
L'agenzia, in linea con le dichiarazioni del produttore, raccomanda di aggiornare i prodotti vulnerabili seguendo i bollettini. Sono tre, uno per prodotto, sul sito di supporto Dell, e portano le sigle DSA-2026-479 per PowerStore T, DSA-2026-438 per Networking OS10 e DSA-2026-480 per InsightIQ.
Se gestisci apparati di questo tipo, il primo passo è un inventario delle versioni in uso. Lo stesso metodo vale per altri casi recenti, come gli aggiornamenti Citrix con 10 vulnerabilità critiche.
Limiti da conoscere
L'alert non indica sfruttamento in rete né exploit pubblici, e non assegna punteggi alle singole falle. Non sappiamo quali CVE siano le 11 critiche per ciascun prodotto. Le versioni di PowerStore sono indicate solo per la serie 5.1.x. Il testo, alla versione 1.0, potrebbe essere aggiornato.
Cosa cambia per chi lavora con il digitale
Chi gestisce storage, switch o sistemi di monitoraggio Dell deve controllare subito le versioni. Si tratta di apparati che di rado vengono toccati, e proprio per questo restano indietro. Pianifica una finestra di manutenzione, perché gli aggiornamenti di storage e rete possono richiedere riavvii. Se i server sono affidati a un fornitore, chiedi conferma scritta dell'avvenuto aggiornamento, anche con un servizio di hosting e server gestiti. Va fatto lo stesso ragionamento per i componenti open source, come nel caso di MongoDB Server.
Il nostro parere
Un alert come questo è utile, ma lascia il lavoro duro al lettore. Mettere insieme 34 falle gravi in tre prodotti diversi senza dire quale riguardi cosa costringe a leggere tre bollettini in inglese. Per una piccola impresa è un ostacolo reale. Il rischio concreto è rimandare perché non si trova tempo. Secondo noi la regola giusta è semplice, gli apparati che reggono dati e rete si aggiornano con la stessa urgenza dei server esposti, anche se nessuno li vede.
Domande frequenti
Quante vulnerabilità ha corretto Dell?
L'alert parla di numerose vulnerabilità. Di queste 11 sono critiche e 23 alte. Il totale delle sole gravi è quindi 34, conto nostro.
Quali versioni vanno aggiornate?
PowerStore T OS 5.1.x precedente alla 5.1.0.0-2798105, tutte le versioni di Networking OS10 precedenti alla 10.6.0.10 e InsightIQ dalla 5.1.0 alla 6.4.0 inclusa. Per i dettagli conta il bollettino di ogni prodotto.
Le falle sono già sfruttate?
L'alert non lo dice. Non riporta sfruttamento attivo né exploit pubblici. Conviene comunque aggiornare senza attendere.
Dove trovo i bollettini?
Sul sito di supporto Dell. Sono linkati nell'alert dell'ACN e hanno le sigle DSA-2026-479, DSA-2026-438 e DSA-2026-480.
Chi ha pubblicato l'alert?
Il CSIRT Italia dell'ACN, con il codice AL09/261113/CSIRT-ITA, il 13 novembre 2026. È la versione 1.0 del documento.
Cosa controllare nelle prossime settimane sugli apparati Dell
L'alert è alla prima versione e potrebbe essere rivisto. Tieni d'occhio sia l'ACN sia i bollettini del produttore.
- Rileggi l'alert dell'ACN per eventuali revisioni oltre la versione 1.0.
- Confronta ogni bollettino con la tua lista di apparati e annota quali CVE critiche ti riguardano.
- Verifica dopo l'aggiornamento che la versione installata sia almeno quella indicata, per esempio la 10.6.0.10 per Networking OS10.