Ing. Calogero Bono
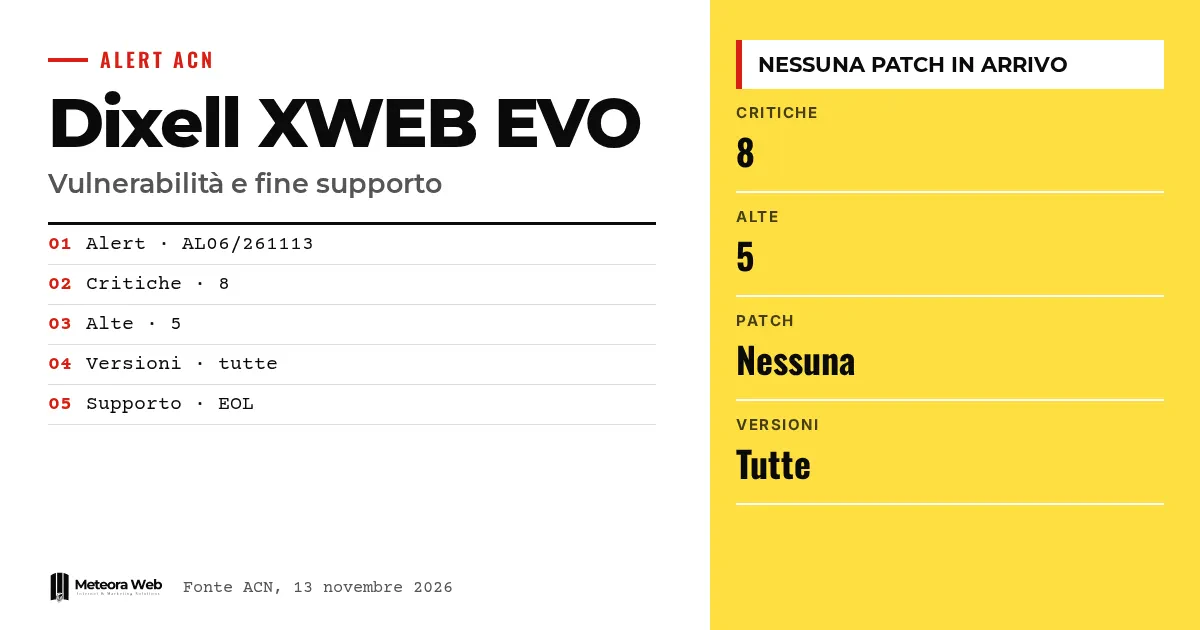
Il 13 novembre 2026 l'Agenzia per la Cybersicurezza Nazionale ha pubblicato l'alert AL06/261113/CSIRT-ITA sui prodotti Dixell XWEB EVO. Sono state rilevate 13 vulnerabilità gravi, 8 critiche e 5 alte, in sistemi che supervisionano impianti di refrigerazione commerciale e HVAC. Riguardano tutte le versioni e il produttore non rilascerà correzioni, perché il prodotto è a fine supporto. Per chi li ha in negozio o in magazzino, l'unica strada è isolarli e pianificare la sostituzione.
Qualche termine, prima di entrare nei fatti. HVAC indica riscaldamento, ventilazione e condizionamento. EOL (End-of-Life) è la fine del supporto, dopo cui il produttore non rilascia più aggiornamenti. Remote Code Execution permette a un malintenzionato di eseguire codice sul sistema da remoto. Authentication Bypass significa aggirare il login. VLAN OT è una rete virtuale separata dedicata agli apparati industriali.
Cosa ha segnalato l'ACN su Dixell XWEB EVO?
Secondo l'alert dell'ACN, le falle potrebbero consentire a un utente malintenzionato remoto di eludere l'autenticazione, modificare parametri di configurazione, compromettere la disponibilità del servizio o eseguire codice arbitrario.
Le tipologie indicate sono Remote Code Execution, Authentication Bypass, Tampering e Denial of Service. I prodotti coinvolti sono sistemi di supervisione, monitoraggio e controllo per la refrigerazione commerciale.
Perché non ci sarà nessun aggiornamento?
Il fornitore ha dichiarato lo stato di End-of-Life per XWEB EVO, tutte le versioni. Di conseguenza non rilascerà aggiornamenti di sicurezza.
L'ACN raccomanda quindi di valutare la migrazione verso soluzioni attualmente supportate. Tra i riferimenti dell'alert c'è anche un bollettino di prodotto di Copeland datato marzo 2026. Non è la prima volta che un prodotto a fine vita resta senza correzioni, come nel caso di Apache Axis 1.x.
Che tipo di falle ci sono nel dettaglio?
L'ACN rimanda a 14 riferimenti, in gran parte avvisi di VulnCheck. I titoli descrivono il quadro.
- Command injection in vari componenti, tra cui api.lua, backup.lua, devices.lua e xwconsole.cgi.
- Injection prima dell'autenticazione, tramite i campi username e password.
- Bypass dell'autenticazione e scrittura non autenticata della configurazione.
- Password predicibili o inserite nel firmware per amministratore e root.
L'alert precisa che le falle legate a credenziali integrate nel firmware o ad autenticazione prevedibile non si risolvono cambiando solo le password.
Come ridurre il rischio finché non sostituisci i dispositivi?
L'ACN elenca misure di mitigazione da applicare nel frattempo.
- Censire tutti gli apparati XWEB EVO, con modello, firmware, collocazione e modalità di accesso.
- Togliere l'esposizione diretta su Internet, controllando port forwarding, NAT e IP pubblici.
- Isolare i controllori in VLAN OT con regole ACL e firewall restrittive.
- Limitare la gestione a postazioni autorizzate, con VPN cifrata, MFA e jump host.
- Se serve, usare un reverse proxy con autenticazione forte, per esempio mTLS.
- Fare hardening e monitorare il traffico con sistemi IDS o NDR.
Dopo l'hardening, l'agenzia chiede di verificare account sconosciuti e modifiche non autorizzate, in particolare a soglie di allarme e cicli di sbrinamento.
Limiti da conoscere
L'alert non dice se le vulnerabilità siano già sfruttate in rete, né fornisce i codici CVE nel testo, solo link agli avvisi. Non sono indicati i modelli sostitutivi né i tempi della dismissione. Il dettaglio tecnico di ogni falla va letto negli avvisi collegati, che qui non abbiamo verificato uno per uno.
Cosa cambia per chi lavora con il digitale
Chi gestisce negozi, ristorazione o logistica del freddo deve sapere se ha questi controllori, spesso installati da terzi e dimenticati. Chiedi all'installatore o al manutentore. Se l'interfaccia web è raggiungibile da Internet, è la prima cosa da chiudere. Per le aziende che affidano server e reti a un fornitore, come nei servizi di hosting e server gestiti, conviene inserire anche questi apparati OT nell'inventario e nelle regole di accesso.
Il nostro parere
Il caso mostra il costo nascosto dei dispositivi industriali. Un controllore di refrigerazione dura anni, ma il software che lo protegge ha una scadenza. Qui le falle includono credenziali nel firmware, un difetto di progettazione che nessuna password cambia. Le mitigazioni dell'ACN sono sensate, ma restano un tampone. Chi compra impianti connessi dovrebbe chiedere per iscritto per quanto tempo arriveranno gli aggiornamenti.
Domande frequenti
Esiste una patch per Dixell XWEB EVO?
No. Il fornitore ha dichiarato la fine del supporto e non rilascerà aggiornamenti. L'ACN raccomanda di valutare la migrazione verso prodotti supportati.
Quali versioni sono colpite?
Tutte le versioni di Dixell XWEB EVO. L'alert non indica versioni escluse.
Cosa rischia un impianto di refrigerazione?
Secondo l'ACN, un attaccante remoto potrebbe aggirare il login, cambiare parametri, bloccare il servizio o eseguire codice. L'alert cita attenzione a soglie di allarme e cicli di sbrinamento.
Basta cambiare la password?
No. L'ACN avverte che le falle legate a credenziali nel firmware o ad autenticazione prevedibile non si risolvono con la sola modifica delle password.
Cosa fare per prima cosa?
Censire i dispositivi e verificare che non siano raggiungibili da Internet. Poi isolarli in una rete dedicata e limitare l'accesso con VPN e MFA.
Cosa controllare prima di sostituire i controllori
La sostituzione richiede tempo e budget, nel frattempo conta come ti organizzi. Ecco tre cose da seguire nelle prossime settimane.
- Chiedi al produttore o all'installatore un piano di migrazione con tempi e modelli supportati.
- Leggi gli avvisi VulnCheck collegati dall'ACN per capire quali falle toccano i tuoi apparati.
- Controlla i log di accesso e le configurazioni di allarme alla ricerca di modifiche che non riconosci.