Ing. Calogero Bono
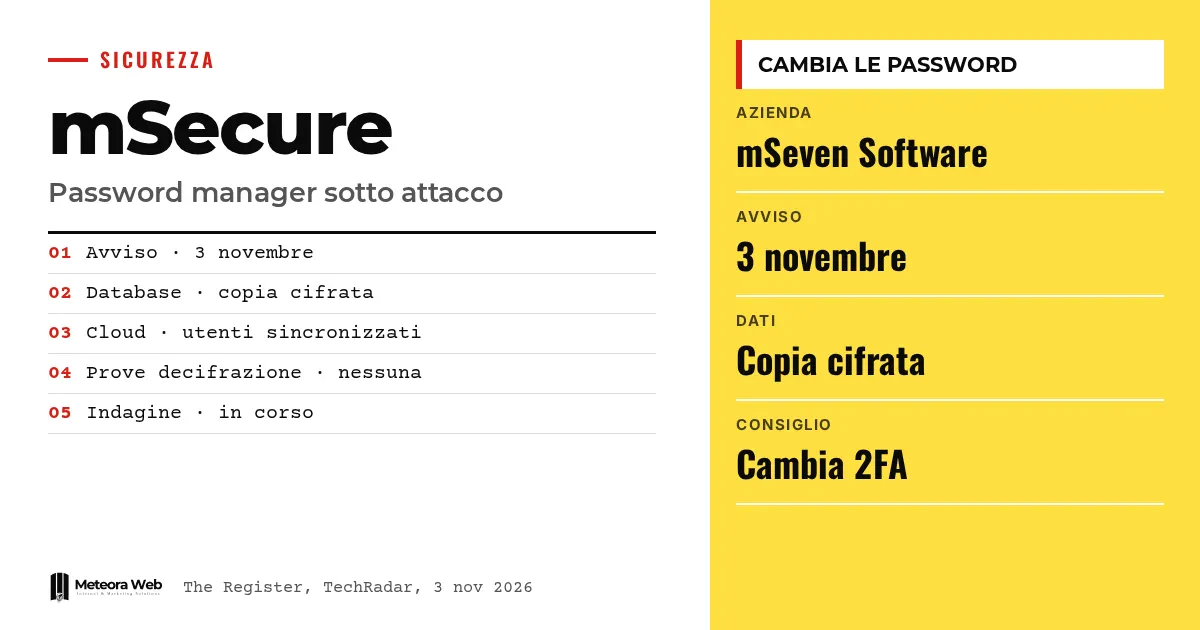
Il 3 novembre mSeven Software, l'azienda dietro il password manager mSecure, ha scritto ai clienti attuali e passati. Li invita a proteggere subito tutte le informazioni custodite nell'app, cambiando password e ripristinando 2FA e passkey. Il primo avviso non spiegava nulla, poi un secondo messaggio ha parlato del furto di una copia cifrata di un database. Conta perché un password manager custodisce le chiavi di tutto il resto, e chi l'usa deve capire quanto lavoro gli tocca.
Qualche termine, prima di entrare nei fatti. Password manager è un'app che conserva le tue credenziali in un archivio protetto da una password principale. Vault è quell'archivio. 2FA è la verifica a due fattori, un secondo controllo oltre alla password. Passkey è una credenziale che sostituisce la password e si lega al dispositivo. HNDL sta per harvest now, decrypt later, cioè rubare dati cifrati oggi sperando di poterli aprire in futuro.
Che cosa è successo a mSecure?
Secondo The Register, l'email del 3 novembre diceva che mSeven aveva «saputo di recente di attività sospette» legate all'app. L'azienda dice di aver avviato un'indagine, limitato il problema e coinvolto esperti esterni di sicurezza.
Il messaggio non indicava sistemi coinvolti, date o numero di destinatari. Lo stesso vale per la domanda più importante, cioè se i dati dei clienti siano stati esposti.
Che cosa dice il secondo avviso di mSeven?
Come riferisce TechRadar, un secondo comunicato, circolato sui social, parla di un soggetto non autorizzato che ha acquisito una copia cifrata di un database con informazioni di utenti attuali e passati. Secondo mSeven non ci sono prove che abbia avuto accesso ai dati riservati contenuti in mSecure Cloud.
TechRadar traduce la situazione così. Qualcuno ha portato via una copia del database, e a rischio sono gli utenti che sincronizzavano con il cloud di mSecure. L'azienda aggiunge che eliminare l'app non serve.
Un database cifrato è davvero al sicuro?
In linea di principio sì, ma non è una garanzia eterna. TechRadar ricorda la pratica dell'HNDL, con cui alcuni criminali accumulano archivi cifrati in attesa di una svolta tecnica. Per questo l'assenza di prove di decifrazione, oggi, non chiude la questione.
Su questo tema abbiamo già scritto nella nostra guida a crittografia e sicurezza dei dati. Conta molto la robustezza della password principale, perché è lei a proteggere l'archivio rubato.
Perché i clienti sono così arrabbiati?
L'invito a cambiare tutto, senza dettagli, ha lasciato i clienti nel dubbio. Sul forum di supporto un utente ha scritto di avere più di 800 password salvate e ha chiesto se doverle cambiare tutte. Su Reddit, secondo TechRadar, un altro ha definito l'avviso «assolutamente insufficiente».
Secondo The Hacker News, l'email non chiarisce neppure se i passaggi su 2FA e passkey riguardino gli elementi salvati nel vault, l'accesso all'account mSecure o entrambi.
Limiti da conoscere
Restano molti punti aperti. Non sappiamo quando sia avvenuto l'accesso, quanti utenti siano coinvolti e se sia finito ancora fuori qualcosa oltre al database. The Hacker News ricorda che mSecure dichiara una cifratura sul dispositivo, ma che uno studio del BSI tedesco, pubblicato a dicembre 2025, ha giudicato teoricamente possibile l'accesso ai dati nella versione 6.1.5 per Android. Il test riguardava solo quella versione. La segnalazione che l'azienda cancellerebbe recensioni negative su Google Play è di un singolo utente Reddit, non verificata.
Cosa cambia per chi lavora con il digitale
Se usi mSecure con il cloud, parti dalla password principale e dagli account più delicati, come banca, posta e strumenti di lavoro. Poi passa a 2FA e passkey collegate a quei servizi. Se gestisci un'azienda, controlla chi in squadra usa questo programma e chiedi di intervenire sulle credenziali condivise. Non serve farlo in un'ora. Serve un elenco con le priorità, e vale la pena confrontare l'alternativa con il nostro confronto tra password manager.
Il nostro parere
Il consiglio di cambiare tutto è prudente, ma comunicarlo senza spiegazioni è un errore. Chi vende fiducia deve dare subito perimetro, rischio e priorità. Il secondo avviso migliora le cose, però arriva dopo le proteste e minimizza con la formula del «nessuna prova». Resta il fatto che nessun password manager è immune, come mostra la promessa smentita di cui abbiamo già parlato. Contano trasparenza e rapidità.
Domande frequenti
mSecure ha subito una violazione?
Sì, secondo il secondo avviso riportato da TechRadar. Un soggetto non autorizzato ha acquisito una copia cifrata di un database con dati di utenti attuali e passati.
Devo cambiare tutte le password salvate?
L'azienda consiglia di cambiare la password principale e quelle vitali. Non indica un ordine, quindi conviene partire dagli account più importanti.
Cancellare l'app serve a qualcosa?
No, secondo mSeven eliminare l'app non migliora la situazione. Il problema riguarda chi sincronizzava con mSecure Cloud.
Il database rubato è stato decifrato?
Secondo mSeven non ci sono prove di accesso ai dati riservati. Non è una conferma definitiva, perché l'indagine è in corso.
Anche chi non usa più mSecure è coinvolto?
Può esserlo. L'avviso parla di utenti attuali e passati, e l'email è stata inviata a entrambi i gruppi.
Che cosa aspettarsi da mSeven nelle prossime settimane
Il caso è aperto e le risposte dell'azienda decideranno se i clienti restano. Conviene seguire alcuni segnali.
- Cerca un rapporto tecnico di mSeven con date, sistemi coinvolti e numero di utenti.
- Verifica se arrivano aggiornamenti dell'app o conferme sull'uso dell'archivio cloud.
- Valuta una migrazione dei dati verso un altro gestore se le spiegazioni restano vaghe.