
 Ing. Calogero Bono
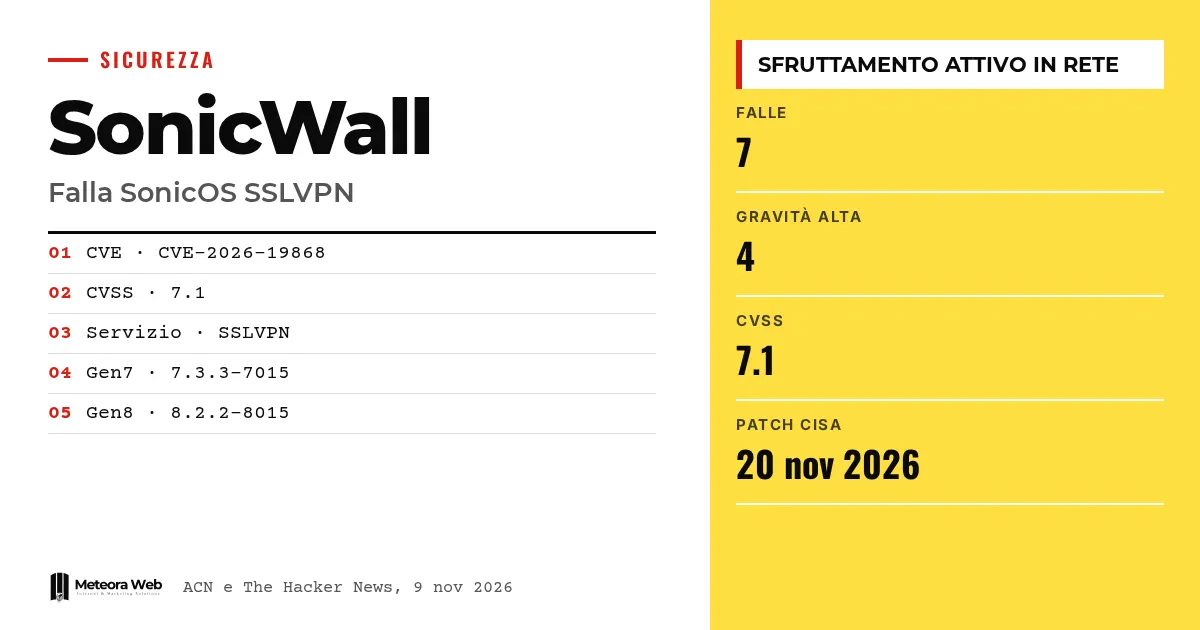
SonicWall ha rilasciato aggiornamenti per 7 vulnerabilità di SonicOS, il sistema operativo dei suoi firewall. L'ACN, con l'alert del 9 novembre 2026, segnala che per la CVE-2026-19868 sono stati osservati tentativi di sfruttamento attivo in rete. La falla riguarda il servizio SSLVPN e può aggirare i controlli SAML, anche l'autenticazione a più fattori. Conta perché il firewall è la porta d'ingresso della rete aziendale.
Qualche termine, prima di entrare nei fatti. SonicOS è il sistema operativo dei firewall SonicWall. SSLVPN è il servizio che permette di collegarsi da remoto alla rete aziendale. SAML è un sistema di accesso unico che delega il login a un provider di identità. MFA è l'autenticazione a più fattori, cioè password più un secondo controllo. CVSS è il punteggio da 0 a 10 che misura la gravità di una falla.
Che cosa è successo con SonicOS?
Secondo l'alert dell'ACN, gli aggiornamenti di sicurezza risolvono 7 vulnerabilità, 4 delle quali con gravità alta. Tra queste spicca la CVE-2026-19868, per cui l'agenzia indica la presenza di sfruttamento nella tabella delle CVE.
Le tipologie elencate sono bypass dell'autenticazione, denial of service e bypass di restrizioni di sicurezza. Il bollettino è la versione 1.0, pubblicata il 9 novembre 2026.
Come funziona la CVE-2026-19868?
La falla è di tipo Authentication Enforcement Bypass e ha un punteggio CVSS 3.1 di 7.1. Secondo l'ACN dipende da un'applicazione non adeguata dei controlli di autenticazione SAML nel servizio SSLVPN.
Chi dispone di credenziali valide associate a metodi di autenticazione alternativi potrebbe eludere i controlli SAML. Se l'MFA è applicata tramite SAML, verrebbe aggirata anche quella.
The Hacker News riporta per la stessa falla un punteggio di 7.1 / 7.5. Nel testo dell'ACN compare solo il 7.1.
Quali versioni di SonicOS sono interessate?
L'ACN indica due rami.
- Gen7, versione 7.3.3-7015 e precedenti
- Gen8, versione 8.2.2-8015 e precedenti
L'elenco completo dei prodotti è nella sezione «Affected Product(s)» del bollettino del produttore. L'ACN raccomanda di aggiornare tempestivamente seguendo quelle indicazioni.
Quali sono le altre falle gravi e cosa dice la CISA?
Secondo The Hacker News, la CISA statunitense ha inserito la CVE-2026-19868 nel catalogo KEV, quello delle vulnerabilità sfruttate. Le agenzie federali civili devono applicare le patch entro il 20 novembre 2026.
Le altre falle alte sono la CVE-2026-107155 e la CVE-2026-107154, entrambe con CVSS 8.8 e nell'interfaccia di gestione, e la CVE-2026-82308 (CVSS 7.5), un buffer overflow pre-autenticazione nella SSLVPN che può causare un denial of service.
Il tema dei firewall sotto attacco ricorda il caso di Cisco ASA e FTD, con uno zero-day sulla VPN SSL.
Limiti da conoscere
SonicWall, riferisce The Hacker News, ha indagato su una segnalazione di possibile sfruttamento e non ha dato dettagli sull'attacco né su chi sia dietro l'attività. Non sappiamo quanti dispositivi siano stati colpiti. Nella tabella dell'ACN non risultano exploit pubblici dimostrativi. Il quadro può cambiare con nuovi dati dal produttore.
Cosa cambia per chi lavora con il digitale
Se la tua azienda usa un firewall SonicWall con SSLVPN, l'aggiornamento è la priorità. Controlla la versione di SonicOS e confrontala con i rami indicati. Verifica se l'accesso VPN passa da SAML con MFA, perché è proprio quel caso a essere a rischio. Rivedi i log degli accessi remoti recenti, in cerca di login insoliti. Chi affida i server a terzi può chiedere conferma dei tempi di patch, come accade con un hosting gestito con aggiornamenti di sicurezza.
Il nostro parere
La falla non è la più grave in assoluto, con un punteggio di 7.1, ma colpisce il punto più delicato, cioè l'MFA. Molte aziende la considerano una garanzia e invece qui dipende da come è configurata. Il rischio resta limitato a chi ha già credenziali valide, ma le credenziali rubate sono un'abitudine diffusa. Sullo sfondo c'è un problema ricorrente, gli apparati di perimetro sono bersagli prediletti e si aggiornano troppo tardi. Nel confronto con altri casi, come quello di Apache OFBiz, il messaggio non cambia.
Domande frequenti
Cos'è la CVE-2026-19868?
È una falla di SonicOS nel servizio SSLVPN. Permette, con credenziali valide di un metodo alternativo, di eludere i controlli SAML e l'MFA applicata tramite SAML.
È già sfruttata?
Sì, l'ACN segnala sfruttamento attivo in rete. SonicWall parla di una segnalazione di possibile sfruttamento e non dà altri dettagli.
Quali versioni vanno aggiornate?
Gen7 fino alla 7.3.3-7015 e Gen8 fino alla 8.2.2-8015. Per l'elenco completo serve il bollettino del produttore.
Basta l'MFA per essere al sicuro?
No, non in questo caso. Se l'MFA è applicata tramite SAML, la falla può aggirare anche quella.
Cosa ha fatto la CISA?
Ha aggiunto la falla al catalogo KEV. Le agenzie federali civili statunitensi devono applicare le patch entro il 20 novembre 2026.
Cosa osservare nelle prossime settimane sui firewall SonicWall
Il caso è ancora in evoluzione e i dettagli sull'attacco mancano. Conviene seguire gli aggiornamenti del produttore.
- Segui il bollettino di SonicWall e l'alert dell'ACN, in cerca di una nuova revisione con più dettagli sull'attacco.
- Controlla anche la gestione dei prodotti a fine vita, come i sistemi GMS citati da The Hacker News, da sostituire con NSM.
- Valuta di non affidare l'accesso remoto a un solo livello di controllo, prevedendo verifiche aggiuntive oltre il SAML.



