
 Ing. Calogero Bono
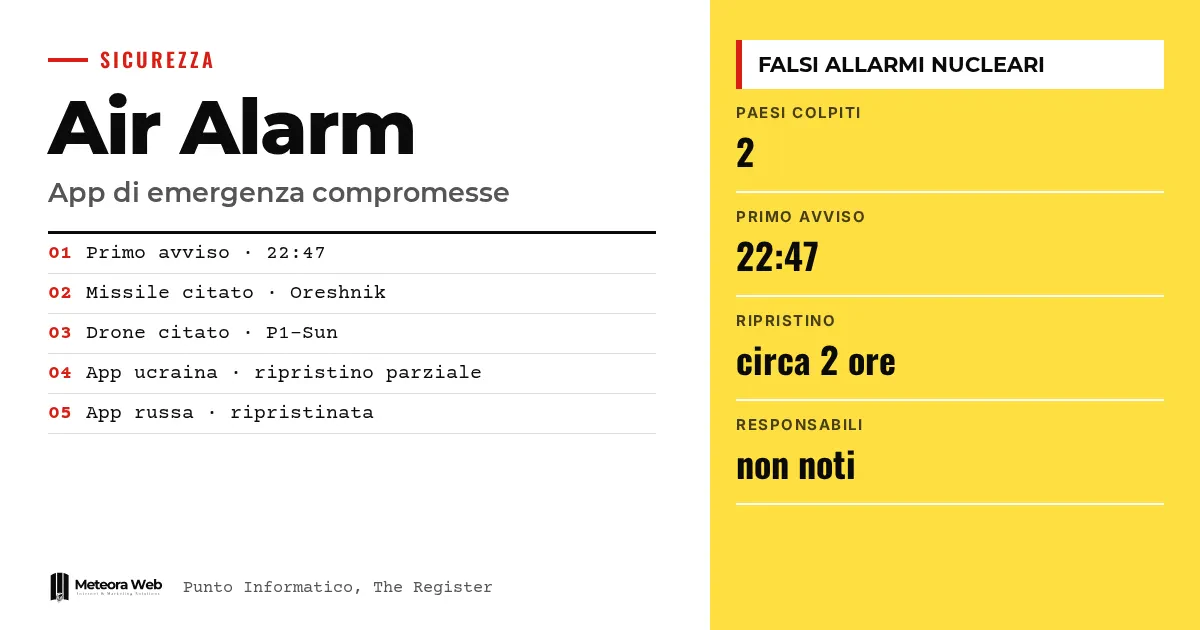
In de nacht van zondag op maandag werden de waarschuwingsapps van Oekraïne en Rusland getroffen door cyberaanvallen. Oekraïense burgers ontvingen valse meldingen over straling, chemische aanvallen en een raket met een nucleaire kop. Enkele uren later verschenen vergelijkbare berichten in Rusland. De zaak is belangrijk omdat ze laat zien hoe kwetsbaar een alarmkanaal wordt wanneer het op één enkele app steunt, zelfs in handen van een staat.
Enkele termen, voordat we naar de feiten gaan. Pushmelding is het bericht dat de app naar je telefoon stuurt, ook als de app gesloten is. Compromittering betekent dat onbevoegden de controle over een systeem, of een deel ervan, hebben gekregen. Air Alarm is de Oekraïense app die luchtaanvallen meldt. Telegram is het kanaal waarop de autoriteiten de meldingen hebben weerlegd. Kwetsbaarheid is een fout in software die een aanvaller kan misbruiken.
Wat is er gebeurd met de waarschuwingsapps?
Volgens Punto Informatico ontvingen Oekraïners vanaf 22:47 plaatselijke tijd op zondag via Air Alarm waarschuwingen over mogelijke straling, chemische aanvallen en gevechten op straat. In een bericht stond dat Rusland een ballistische raket Oreshnik met nucleaire kop had gelanceerd.
Het verslag van The Register voegt toe dat de valse meldingen ook gevechten in Kyiv betroffen. De autoriteiten van beide landen hebben de aanvallen bevestigd.
Hoe reageerden de Oekraïense autoriteiten?
De Oekraïense luchtmacht weerlegde de berichten op Telegram. Tegenover The Register schreef ze dat de app "waarschijnlijk gecompromitteerd" was en dat "er geen dreiging van straling is". De pushmeldingen werden uitgeschakeld en de dienst werd opgeschort.
Ongeveer twee uur later kwam de dienst geleidelijk terug. De kaart met doelen blijft opgeschort; de app toont alleen het gevarenniveau, geel of rood. Het ministerie van Digitale Transformatie wees op andere kanalen, zoals de noodmeldingen van iOS en Android, de sirenes en de officiële overheidsaccounts.
Wat is er in Rusland gebeurd?
Het Russische ministerie voor Noodsituaties sprak over een "grootschalige cyberaanval" op de app, waardoor valse informatie kon worden verstuurd. Volgens de bron kondigden de berichten nucleaire aanvallen aan "op alle regio's van Rusland" en noemden ze de drone P1-Sun.
Ongeveer 90 minuten later verklaarde het ministerie de app weer operationeel. Het verduidelijkte dat het treffen van de app niet gelijkstaat aan het compromitteren van het nationale waarschuwingssysteem, dat steunt op sirenes, sms, televisie en radio. De app, zo zei het, is slechts een ondersteunende dienst.
Waarom leken de berichten meteen nep?
Het eerste Oekraïense bericht was in het Russisch geschreven, terwijl officiële Oekraïense communicatie altijd in het Oekraïens is. Volgens Punto Informatico maakte dat het duidelijk vals. The Register merkt op dat dat detail, samen met de naam Oreshnik, een onmiddellijk signaal was.
Oekraïens parlementslid Oleksander Merezhko vertelde de BBC dat de aanval vrijwel zeker deel uitmaakt van de Russische cyberoorlog. Dat is zijn inschatting, geen vastgestelde feit.
Beperkingen om te kennen
Het is niet duidelijk wie de aanval heeft uitgevoerd. HDblog schrijft dat er te weinig informatie is om te zeggen of achter de twee incidenten dezelfde partij zit. Ook het verband met het einde van de wapenstilstand bij Oleshky, dat er qua tijd dicht bij ligt, is niet bewezen. Rusland heeft Oekraïne niet expliciet beschuldigd. We weten ook niet hoe de aanvallers binnenkwamen.
Wat verandert er voor wie met digitale technologie werkt
Wie apps ontwikkelt die kritieke meldingen versturen, moet dat kanaal als een doelwit behandelen. Als jouw app klanten, patiënten of medewerkers waarschuwt, heb je controle nodig over wie berichten kan versturen en een snelle manier om meldingen uit te zetten. Wanneer je een app met deze eisen nodig hebt, overweeg dan de ontwikkeling van iOS- en Android-apps met beveiliging voorop. Je hebt ook een alternatief kanaal nodig om berichten te weerleggen, zoals Telegram hier deed. Het risico betreft niet alleen staten, want een valse melding schaadt het vertrouwen in elk bedrijf.
Ons oordeel
Het interessantste gegeven is defensief. Het systeem hield stand omdat het niet alleen van de app afhing, en omdat de valse berichten grove fouten bevatten. Een zorgvuldigere aanvaller had in het Oekraïens geschreven. Daarom weegt de Russische verklaring zwaar, die eraan herinnert dat de app slechts een hulpmiddel is. Wie kritieke diensten ontwerpt, zou hetzelfde principe moeten toepassen – redundantie en onafhankelijke kanalen. Dat lijkt ons een nuttiger les dan het debat over wie schuldig is, waar nog geen bewijs voor is. De veiligheid van een app hangt, laten we dat niet vergeten, ook af van end-to-end-versleuteling, maar stopt daar niet.
Veelgestelde vragen
Wanneer kwamen de valse alarmen in Oekraïne binnen?
Zondagavond, vanaf 22:47 plaatselijke tijd volgens Punto Informatico. De Air Alarm-app toonde waarschuwingen over straling, chemische aanvallen en een Oreshnik-raket.
Werd ook Rusland getroffen?
Ja. Het Russische ministerie voor Noodsituaties bevestigde een grootschalige cyberaanval op zijn app. De berichten spraken over nucleaire aanvallen en noemden de drone P1-Sun.
Wie heeft de apps aangevallen?
Dat is niet bekend. De bronnen wijzen geen aantoonbare daders aan. HDblog schrijft dat er geen informatie is om te zeggen of dezelfde partij achter beide aanvallen zit.
Werken de apps weer?
Gedeeltelijk. De Oekraïense app is geleidelijk teruggekeerd, maar zonder de kaart met doelen. Het Russische ministerie heeft zijn app na ongeveer 90 minuten weer normaal verklaard.
Wat kunnen Oekraïense burgers gebruiken in plaats van de app?
De noodmeldingen van iOS en Android, de staatssirenes en de officiële overheidsaccounts. Dat herinnerde het ministerie van Digitale Transformatie eraan.
Waar je op moet letten na de valse alarmen in noodapps
De komende weken zal blijken of er verantwoordelijken en technische details naar boven komen. Voor wie apps met meldingen beheert, zijn er intussen signalen om te volgen.
- Volg eventuele officiële mededelingen over de oorzaak van de aanval en de misbruikte kwetsbaarheid.
- Controleer wie in jouw organisatie pushmeldingen kan versturen en met welke rechten.
- Stel een weerleggingsplan op via een kanaal dat los staat van de app, om te gebruiken bij valse berichten.



