
 Ing. Calogero Bono
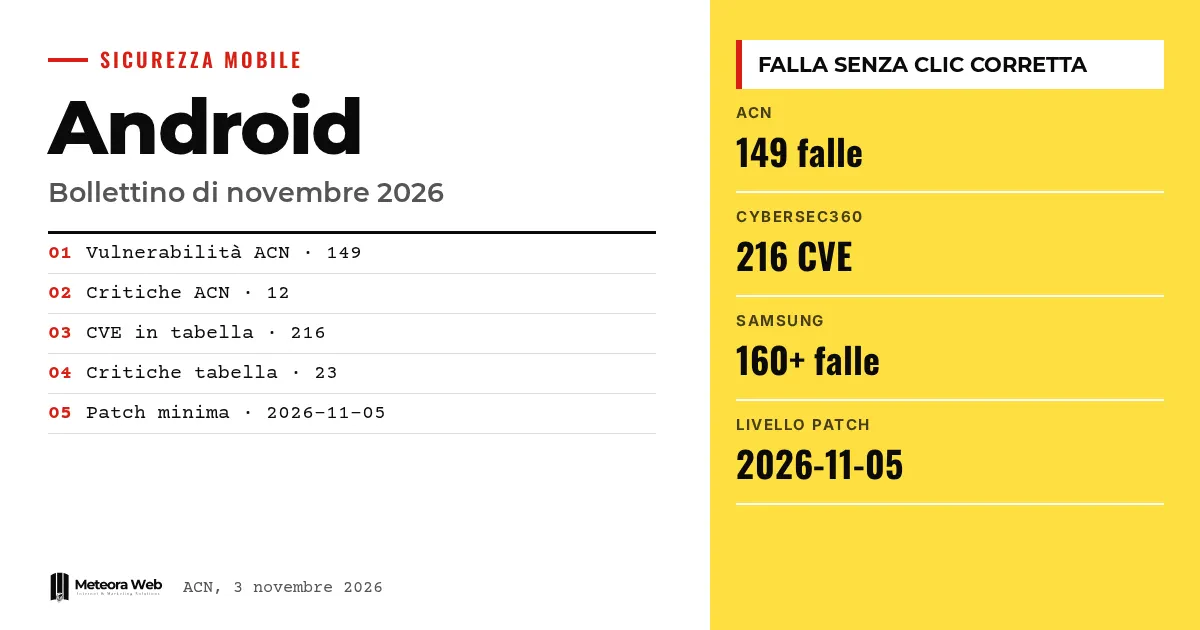
Google heeft de Android-beveiligingsupdate van november 2026 uitgebracht en de bronnen zijn het niet eens over het aantal. Het Italiaanse Agentschap voor nationale cyberbeveiliging spreekt van 149 kwetsbaarheden, Cybersecurity360 telt er 216. Onder de oplossingen zit een lek dat zonder enige klik van de gebruiker uit te buiten is, en een, CVE-2026-58882, waarvoor al een Proof of Concept online staat. Wie zakelijke telefoons beheert, moet als eerste het patchniveau controleren.
Een paar begrippen, voordat we naar de feiten gaan. CVE is de code die een bekende kwetsbaarheid identificeert. Proof of Concept (PoC) is demonstratiecode die aantoont dat het lek uit te buiten is. Denial of Service is een aanval die een dienst onbeschikbaar maakt. Remote Code Execution betekent code op het apparaat uitvoeren vanaf afstand. SVE is de identificatiecode die Samsung gebruikt voor lekken die specifiek zijn voor zijn Galaxy-toestellen.
Wat bevat de Android-update van november 2026?
Volgens de waarschuwing van ACN AL02/261103/CSIRT-ITA heeft Google 149 kwetsbaarheden verholpen, waarvan 12 kritiek en 137 met hoge ernst. De types zijn uitvoering van code op afstand, escalatie van rechten, weigering van dienst en openbaarmaking van informatie.
Volgens Cybersecurity360 somt de update, gepubliceerd op 2 november, daarentegen 216 CVE's op, waarvan 23 kritiek. Het ernstigste probleem is een kwetsbaarheid in het Framework van Android die uitvoering van code zonder interactie kan mogelijk maken.
Waarom kloppen de getallen niet?
De bronnen leggen het verschil niet uit. Cybersecurity360 preciseert dat het gaat om een telling van de CVE's in de tabellen van de update, terwijl de waarschuwing van ACN het cijfer samenvat. Het kan te maken hebben met de manier waarop de items worden geteld, maar dat is een hypothese van ons, niet geverifieerd.
Ook SamMobile geeft een ander getal, met 155 correcties van Google en 20 kritieke. Het advies is om niet bij het totaal te blijven steken, maar naar het geïnstalleerde patchniveau te kijken.
Wat is het SMS of Death-lek?
ACN meldt CVE-2026-58882, van het type Denial of Service en bekend als «SMS of Death». Het betreft de component WapPushOverSms en de functie decodeWapPdu, die de parameters van WAP Push-berichten niet correct controleert.
Een speciaal samengestelde sms, zonder enige interactie van het slachtoffer, zou het proces com.android.phone kunnen blokkeren. Volgens ACN zou dit het mobiele netwerk aantasten, inclusief noodoproepen, en in sommige gevallen herhaaldelijke herstarts veroorzaken. We hebben er in een aparte verdieping over geschreven.
Wat verandert er voor Samsung Galaxy?
Volgens SamMobile verhelpt de Samsung-patch van november meer dan 160 lekken, waaronder 24 specifiek voor de Galaxy's. Daarvan zijn er 17 openbaar gemaakt en zeven blijven vertrouwelijk. De correcties betreffen Exynos-chipsets, bootloader, vergrendelscherm, SIM-slot, Dialer, Contacts en Messages.
Samsung zou de update in de komende dagen moeten verspreiden. De uitrol komt terwijl One UI 9.0 zich verspreidt over de meeste compatibele modellen.
Beperkingen om te kennen
De aantallen kwetsbaarheden verschillen per bron en geen van de drie legt uit waarom. We hebben geen technische details over het lek zonder klik in het Framework. Uit de waarschuwing van ACN weten we alleen dat de PoC van CVE-2026-58882 online staat, niet of het al actief wordt misbruikt. De datums waarop updates bereiken hangen af van de afzonderlijke fabrikanten.
Wat verandert er voor wie met digitale techniek werkt
Voor wie vloten smartphones beheert, is het referentiepunt het patchniveau 2026-11-05 of later, zoals Cybersecurity360 aangeeft. De versies die volgens ACN getroffen zijn, zijn Android 14, 15, 16, 16-qpr2 en 17 met patches van voor november. De gefragmenteerde verspreiding telt mee, zoals het cijfer van Android 17 dat op 1% blijft steken laat zien. Als je zakelijke apps ontwikkelt, helpt beveiliging in de processen te integreren om sneller te reageren.
Ons oordeel
De maandelijkse update is een routine geworden, maar het echte probleem is de afstand tussen Google's oplossing en de telefoon in je zak. Een lek dat geactiveerd wordt door een sms, zonder dat iemand iets aanraakt, maakt die vertraging minder acceptabel. Bedrijven zouden het patchniveau moeten behandelen als een gegeven om te volgen, niet als een detail van de gebruiker. Opvallend is ook hoe sterk de officiële tellingen uiteenlopen.
Veelgestelde vragen
Hoeveel bugs verhelpt de Android-patch van november 2026?
Dat hangt af van de bron. ACN spreekt van 149 kwetsbaarheden, Cybersecurity360 telt er 216 en SamMobile noemt 155 correcties van Google. De bronnen leggen het verschil niet uit.
Welk patchniveau moet ik hebben?
Cybersecurity360 geeft het niveau 2026-11-05 of later aan om alle toepasselijke correcties te dekken. Je controleert dat in de instellingen, bij de informatie over de telefoon.
Wat is CVE-2026-58882?
Het is een Denial of Service-lek, bekend als SMS of Death. Volgens ACN kan een speciaal samengestelde WAP Push-sms de telefonie blokkeren zonder dat de gebruiker iets doet.
Welke Android-versies zijn getroffen?
Android 14, 15, 16, 16-qpr2 en 17 met beveiligingspatches van voor november 2026, volgens ACN.
Wanneer komt de patch voor Samsung?
In de komende dagen, volgens SamMobile. De verspreiding betreft de compatibele Galaxy-smartphones en -tablets.
Waar je de komende weken op moet letten bij de novemberpatch
De waarschuwing is uit, maar wat telt is wanneer de update op echte toestellen verschijnt. In de komende dagen zal duidelijk worden hoe snel fabrikanten de oplossingen verspreiden.
- Controleer welke modellen in je vloot het niveau 2026-11-05 krijgen en welke achterblijven.
- Volg de updates van ACN om te weten of de PoC van CVE-2026-58882 wordt misbruikt.
- Vraag fabrikanten naar een releasedatum voor toestellen die de update nog niet hebben.



