
 Ing. Calogero Bono
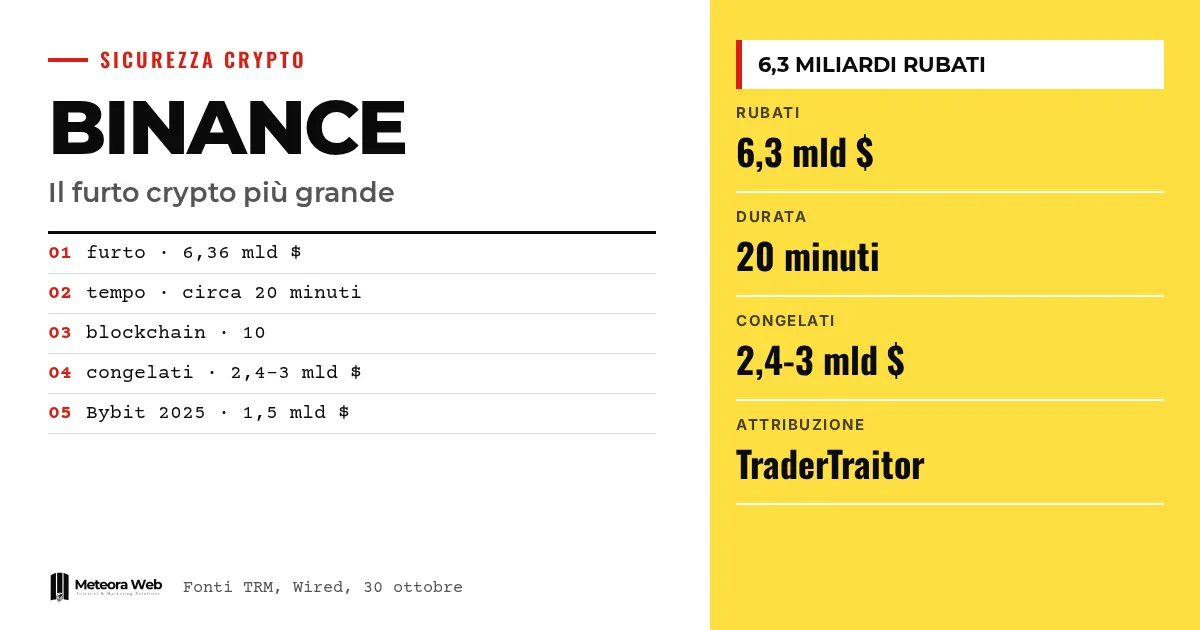
Op 29 oktober is Binance, de grootste crypto-beurs ter wereld, getroffen door wat de bronnen de grootste crypto-diefstal ooit noemen. Volgens de analyse van TRM Labs zijn ongeveer 6,36 miljard dollar verplaatst, grotendeels binnen een twintigtal minuten. De beurs heeft stortingen en opnames opgeschort, zegt dat de geldmiddelen van gebruikers veilig zijn en belooft elk verlies te vergoeden. Voor wie servers, toegang en betaalsystemen beheert is dit verhaal belangrijk, want de aanval zou begonnen zijn vanaf de laptop van een ingenieur.
Even een paar termen, voordat we de feiten induiken. Een hot wallet is een crypto-portemonnee die met internet is verbonden en die beurzen gebruiken om opnames van klanten af te handelen. Een stablecoin is een digitale munt die gekoppeld is aan de waarde van een dollar, zoals USDT of USDC. Een DevOps is de technicus die de software en infrastructuur van een bedrijf beheert. De privésleutel is de geheime code die bewegingen vanuit een portemonnee autoriseert. TraderTraitor is de naam waarmee verschillende analisten een groep Noord-Koreaanse hackers aanduiden die gespecialiseerd is in het aanvallen van crypto-bedrijven.
Wat is er op 29 oktober met Binance gebeurd?
Zoals Wired reconstrueert, zijn de aanvallers op donderdag vanaf 16.00 uur Amerikaanse oostkust begonnen met het snel wegsluizen van ongeveer 6,3 miljard dollar aan crypto uit Binance-portemonnees, verspreid over meerdere blockchains. Binance heeft bijna meteen stortingen en opnames opgeschort terwijl het onderzoek liep.
De analyse van TRM Labs, weergegeven door BleepingComputer, spreekt van ongeveer 6,36 miljard dollar die uit portemonnees op tien blockchains zijn verdwenen, bijna alles binnen ongeveer 20 minuten. Tot de betrokken netwerken behoren Ethereum, Bitcoin, Tron en Solana. De geldmiddelen belandden op verschillende adressen die door één enkele aanvaller werden beheerd.
Het bedrag is het hoogste ooit. Volgens The Verge is het ongeveer vier keer het vorige record, de 1,46 miljard die vorig jaar bij Bybit is weggesluisd. Binance was in 2019 al eens getroffen, toen er 40 miljoen dollar verloren ging tegen de toenmalige koers.
Let op de cijfers, want die verschillen per bron. Tom's Hardware sprak in de eerste versie over 5,6 miljard en vermeldde dat de totalen voorlopig waren. De latere schattingen van TRM en Binance komen uit op 6,3 tot 6,4 miljard.
Hoe is de aanval uitgevoerd?
De laptop van een ingenieur
Binance heeft uitgelegd dat het incident de laptop van een van zijn DevOps-ingenieurs zou hebben betrokken. Via die toegang zou de aanvaller een service container hebben bereikt en ongeautoriseerde opnametransacties hebben verstuurd. Het betrokken adres heeft meteen zijn autorisatie verloren.
Daarna werd het verhaal breder. Het bedrijf schreef op X dat het vervolgonderzoek extra inbreukpunten had gevonden en dat het om een complexe aanval gaat, die samen met de politie wordt afgehandeld. Co-CEO Richard Teng liet weten dat de aanvaller niet zomaar de rechten van één ingenieur heeft gebruikt en dat het niet om één enkele handeling met één klik ging. Tot nu toe, voegde hij toe, zijn er geen bewijzen dat privésleutels van portemonnees zijn gelekt.
Dagenlange voorbereiding
Volgens TRM, geciteerd door Wired, begon de voorbereiding minstens 36 uur voor de diefstal. Een van de portemonnees van de aanvaller ontving drie kleine opnames tijdens een testfase. Begin 29 oktober is de aanvalscode op twee portemonnees getest. Later is de definitieve versie op een derde getest, waarbij de testgelden naar de afzender zijn teruggestuurd. Vier uur later is dezelfde code op een hot wallet van Binance geïnstalleerd.
Tom's Hardware voegt eraan toe dat de hot wallets met de namen Binance 14, Binance 16 en Hot Wallet 34 leeggehaald zouden zijn. Die bewaren gepoolde klantengelden. Hetzelfde artikel benadrukt dat niet bekend is of dat is gebeurd met gestolen sleutels, met een gecompromitteerd ondertekenproces of op een andere manier. Dit deel blijft open.
Wie zit achter de diefstal?
Binance heeft de verantwoordelijkheid aan geen enkele groep toegeschreven. Teng zei dat het onderzoek niemand als individu heeft aangewezen. Volgens Wired hebben noch het bedrijf noch de politie banden met Noord-Koreaanse hackers aangegeven.
De blockchainanalysebedrijven wijzen wel die kant op. TRM en Chainalysis schrijven de aanval toe aan TraderTraitor, een Noord-Koreaanse staatseenheid die BleepingComputer ook aanduidt als Lazarus Group en APT38. Chainalysis spreekt van een hoge mate van zekerheid. Elliptic zegt de aanval niet specifiek aan de groep te hebben gekoppeld, maar ziet overlappingen. Volgens medeoprichter Tom Robinson zou, als Noord-Korea echt achter de aanval zit, deze ene diefstal bijna alles verdubbelen wat het regime tot nu toe in crypto heeft gestolen.
De aanwijzingen die de bronnen noemen zijn verschillend. Chainalysis zag in real time hoe de geldmiddelen van Binance zich vermengden met die van een aanval op Bitget van vorige maand, die al aan Noord-Koreaanse actoren was toegeschreven. Elliptic herinnert eraan dat het richten op personeel van crypto-bedrijven een kenmerk van TraderTraitor is, dat de aanvaller de portemonnee met Tornado Cash heeft gefinancierd en dat hij de aanval vooraf heeft getest, zoals bij de zaak Bybit. Die laatste was volgens Wired door de FBI juist aan TraderTraitor toegeschreven.
Het gaat om toeschrijvingen van particuliere bedrijven, gebaseerd op analyses van activiteit op de blockchain en daarbuiten. Het is geen gerechtelijke conclusie.
Hoeveel geld is bevroren en hoeveel is verloren?
Hier lopen de schattingen uiteen, omdat de situatie van uur tot uur verandert. Het bedrag aan bevroren geld varieert van ongeveer 2,4 miljard (Tom's Hardware) tot 2,7 miljard (TRM, via BleepingComputer), 2,8 miljard (Elliptic) en ongeveer 3 miljard (Binance, gemeld door The Verge).
Bevriezen betekent niet terughalen. Bedrijven die stablecoins uitgeven kunnen het adres van de dief op een zwarte lijst zetten, zodat die de tokens niet meer kan verplaatsen of ruilen. Volgens TRM hebben Tether, Circle, Ripple en World Liberty Financial ingegrepen, terwijl de Security Council van Arbitrum op het eigen netwerk 8.426 ETH en 74,6 miljoen ARB heeft geblokkeerd. Tom's Hardware herinnert eraan dat teruggave doorgaans pas plaatsvindt nadat eigenaren hun rechten hebben aangetoond, en dat dit vaak lang duurt.
Het probleem zijn de cryptovaluta zonder instantie die ze beheert. Robinson schat dat de resterende 3,3 miljard vooral Bitcoin, Ether en XRP is, die niemand kan bevriezen. Die kunnen alleen worden tegengehouden zodra ze bij een beurs of een andere dienst terechtkomen. Volgens hem zal er in de komende maanden iets worden onderschept, maar het geblokkeerde deel zou niet veel meer moeten worden.
TRM beschrijft ook de wedloop tegen de blokkades. De aanvaller zou USDT aan market makers hebben verkocht en ETH tegen USDT op Aave hebben geleend. Volgens TRM beheert hij nu meer dan 420.000 ETH en 18.270 BTC, ongeveer 2,4 miljard dollar buiten het bereik van de uitgevers. Chainalysis signaleert witwaspatronen die nog nooit eerder zijn gezien en duizenden transacties die geautomatiseerd zijn verwerkt om sporen te verhullen.
Lopen gebruikers het risico geld te verliezen?
Volgens Binance niet. De beurs heeft verklaard alle verliezen te dekken met het SAFU-fonds en met eigen middelen, en zal een bijgewerkte Proof of Reserves publiceren zodra het herstel is afgerond. Het zegt ook meer dan 6,34 miljard dollar aan bedrijfsmiddelen voor dit incident te hebben gereserveerd, waarvan 5 miljard al in de getroffen tokens werd aangehouden. Dit zijn verklaringen van het bedrijf, geen onafhankelijke controles.
Het SAFU-fonds, opgericht in 2018 en gevoed met 10% van de handelscommissies, bevat volgens Tom's Hardware 15.000 BTC, ongeveer 1,17 miljard dollar tegen de genoemde koers. The Verge spreekt van een noodreserve van ongeveer 1,3 miljard bij de laatste waardering. De twee bedragen hangen af van de Bitcoinkoers. In elk geval dekt het fonds slechts een deel van het verlies, daarom is het deel uit bedrijfsmiddelen belangrijk. In 2019 dekte Binance de 7.000 gestolen BTC volledig met SAFU. Ook oud-CEO Changpeng Zhao, herinnert Tom's Hardware, verwacht dat gebruikers worden vergoed. De site Binance.us zou volgens dezelfde bron tot nu toe ongemoeid zijn gebleven.
Binance waarschuwt verder voor oplichting die van het incident gebruikmaakt, met e-mails, sms'jes en telefoontjes die het bedrijf nabootsen. Aanbiedingen van compensatie of herstel van opnames moet je wantrouwen, open geen ontvangen links en gebruik alleen de officiële site en app.
Beperkingen om te kennen
- De cijfers zijn niet definitief. Totaal gestolen en bevroren bedrag verschillen per bron en per moment.
- De toeschrijving aan Noord-Korea komt van analysebedrijven, niet van Binance of de autoriteiten. Elliptic zelf maakt onderscheid tussen toeschrijving en overlappingen.
- We weten de precieze methode nog niet. Binance spreekt van meerdere inbreukpunten naast de laptop en van geen bewijs van gelekte privésleutels. Andere hypothesen blijven open.
- De terugbetalingsbeloften zijn verklaringen van het bedrijf. We weten niet wanneer en hoe ze worden uitgevoerd, noch wat de Proof of Reserves zal opleveren.
- We weten niet hoeveel er zal worden teruggevonden. De schattingen over het deel dat niet bevroren kan worden komen van afzonderlijke analisten.
Wat verandert voor wie met digitale technologie werkt
Je hoeft geen crypto te beheren om er een les uit te trekken. Het verhaal van Binance gaat over een laptop, een service container en opnames die met geldige inloggegevens zijn geautoriseerd. Dat is het patroon waarmee elk bedrijf met technisch personeel en geprivilegieerde toegang te maken krijgt, ook een klein bedrijf.
Ten eerste zijn de apparaten van wie gevoelige toegang heeft onderdeel van de infrastructuur. De laptop van een ontwikkelaar met toegang tot productieservers verdient dezelfde bescherming als de server zelf. Als je je systemen beheert via gemanagede hosting en servers met beveiligingsupdates, is een deel van dit werk al uitbesteed, maar toegang en rechten blijven jouw verantwoordelijkheid.
Ten tweede – beperk wat één enkele toegang kan doen. Teng heeft benadrukt dat de aanval niet één handeling met één klik was, maar het voorbeeld laat zien hoeveel het oplevert om rollen te scheiden, meerdere goedkeuringen te vereisen voor gevoelige handelingen en afwijkende bewegingen in real time te controleren. Twintig minuten is te kort om handmatig te reageren.
Ten derde het tijdsaspect en automatisering, waar ook The Verge naar verwijst wanneer het het rapport van OpenAI noemt over een eigen model dat in staat was nep-crypto op een Ethereum-testnetwerk te stelen. Over dit onderwerp schreven we over een autonome hacker en wat dat betekent voor de Italiaanse mkb-bedrijven. Aanvallers gebruiken steeds vaker automatische tools, en handmatige verdedigingen worden steeds trager.
Ten vierde de menselijke factor. Elliptic herinnert eraan dat Noord-Koreanen het personeel aanvallen, en Sophos, geciteerd door Wired, wijst erop dat de groep in het verleden nep-applicaties heeft gemaakt om bedrijven binnen te komen. Het risico geldt ook voor oplichting met accounts, zoals in ons artikel over hackers die de AI van Meta gebruiken om accounts te stelen. Wie software van derden installeert, ook open source, kan de gids lezen over compliance en beveiliging van open source in bedrijven.
Tot slot de relatie met je leveranciers. Als een dienst geld of gegevens van jouw klanten bewaart, vraag dan hoe die de toegang en laptops van het personeel beschermt en wat er gebeurt bij een incident.
Onze mening
Het meest interessante gegeven is niet het bedrag, maar de wanverhouding tussen de verfijning van de aanval en het toegangspunt. Om portemonnees op tien blockchains leeg te halen was het, althans in het begin, genoeg om bij een persoon en een laptop uit te komen. De geavanceerdste cryptografie en architecturen gelden weinig als de menselijke en operationele perimeter kwetsbaar is. Hierover heeft Binance tot nu toe weinig details gegeven, wat begrijpelijk is zolang het onderzoek loopt.
We vinden de snelheid waarmee communicatie en de belofte van dekking kwamen positief, maar met voorzichtigheid. Zeggen dat de gelden van gebruikers veilig zijn, terwijl meer dan twee miljard in handen van de aanvaller is en niet bevroren kan worden, vraagt om cijfers. De beloofde Proof of Reserves zal de toets zijn, omdat derden die kunnen verifiëren.
Er blijft ook een kritiek op de sector. Hot wallets met gepoolde klantengelden zijn per definitie een doelwit, en na Bybit in 2025 herhaalde het scenario zich op een schaal die vier keer zo groot is. Een aanval die 36 uur was voorbereid en meermaals getest had misschien sporen achtergelaten. We wachten af of die genegeerd zijn. Daarbij speelt ook een beperking van onze kant. De toeschrijvingen komen van particuliere bedrijven, die er belang bij hebben hun capaciteiten te tonen, en moeten worden gelezen als gezaghebbende hypothesen, niet als vonnissen.
Veelgestelde vragen
Hoeveel is er bij Binance gestolen?
Ongeveer 6,3 miljard dollar volgens Binance en de meeste bronnen, 6,36 miljard volgens TRM. Een eerste telling van Tom's Hardware sprak van 5,6 miljard, maar die was voorlopig. De diefstal zou de grootste uit de cryptogeschiedenis zijn.
Verlies ik mijn geld als ik een account bij Binance heb?
Volgens Binance niet, omdat het alle verliezen dekt met het SAFU-fonds en bedrijfsmiddelen. Het is een verklaring van het bedrijf. Voorlopig zijn stortingen en opnames opgeschort, dus de gelden zijn niet toegankelijk zolang de controles niet zijn afgerond.
Wie heeft Binance aangevallen?
Dat is officieel niet bevestigd. TRM en Chainalysis schrijven de aanval toe aan TraderTraitor, een Noord-Koreaanse groep, terwijl Elliptic overlappingen ziet zonder het specifiek aan die groep te koppelen. Binance en de politie hebben geen verantwoordelijken aangewezen.
Hoe zijn de hackers binnengekomen?
Binance spreekt over de gecompromitteerde laptop van een DevOps-ingenieur, die toegang zou hebben gegeven tot een service container en tot ongeautoriseerde opnames. Daarna zei het bedrijf andere inbreukpunten te hebben gevonden. Het heeft lekken van privésleutels niet bevestigd.
Kunnen de gestolen gelden worden teruggevonden?
Alleen gedeeltelijk. De schattingen van bevroren gelden lopen van ongeveer 2,4 tot 3 miljard dollar, vooral stablecoins, maar bevroren betekent niet teruggegeven. Bitcoin, Ether en XRP kunnen niet bevroren worden en volgens Elliptic zou het geblokkeerde deel niet veel meer moeten worden.
Waar je de komende weken op moet letten
Er zijn drie ontwikkelingen om te volgen. Hoeveel Binance zal publiceren over de aanvalsmethode, het resultaat van de bijgewerkte Proof of Reserves en de bewegingen van de ongeveer 2,4 miljard dollar die niet bevroren kan worden en die kan worden onderschept zodra het bij een beurs terechtkomt. Intussen zijn er drie praktische stappen.
- Controleer wie in het bedrijf bevoorrechte toegang heeft, beperk de rechten tot wat nodig is en bescherm de apparaten van wie met servers en productie werkt. Voor concrete hulp kun je kijken naar de diensten van het bureau Meteora Web.
- Wantrouw e-mails, sms'jes en telefoontjes die naar de aanval op Binance verwijzen of compensatie aanbieden. Log alleen in via de officiële site en app, zonder ontvangen links aan te klikken.
- Bewaar geen geld of kritieke gegevens op één plek. Als je een beurs gebruikt, houd dan alleen wat je nodig hebt en lees de Proof of Reserves zodra die is gepubliceerd.
Bronnen
- BleepingComputer, Binance koppelt diefstal van 6,3 miljard dollar in crypto aan gecompromitteerde DevOps-laptop
- Wired, De hack van Binance ter waarde van 6,3 miljard dollar is in slechts 20 minuten uitgevoerd
- The Verge, Binance-hackers stalen 6,3 miljard dollar in recordcrypto-overval
- Tom's Hardware, Vermoedelijke Noord-Koreaanse hackers stelen 5,6 miljard dollar aan crypto



