
 Ing. Calogero Bono
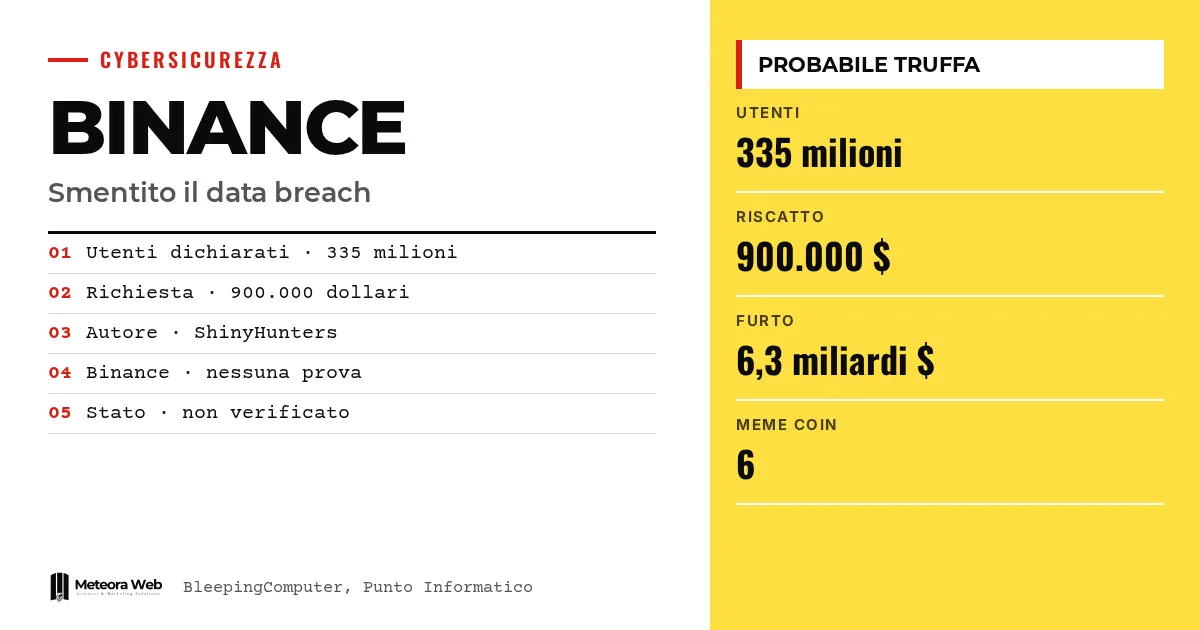
Binance heeft ontkend dat het opnieuw een datalek heeft gehad. Een gebruiker van een clandestiet forum, die de naam ShinyHunters gebruikt, beweert de gegevens van 335 miljoen klanten te hebben en vraagt 900.000 dollar om ze niet te verspreiden. De beurs spreekt van waarschijnlijke oplichterij. De zaak komt enkele dagen na de diefstal van ongeveer 6,3 miljard dollar die aan Noord-Koreaanse hackers wordt toegeschreven, en daarom trekt het nieuws veel aandacht.
Enkele termen, voordat we op de feiten ingaan. Datalek is een inbreuk op systemen die leidt tot diefstal van gegevens. KYC (Know Your Customer) zijn de identiteitsdocumenten die een beurs verzamelt om klanten te verifiëren. Infostealer is malware die wachtwoorden en gegevens rechtstreeks van het apparaat van het slachtoffer steelt. Meme coin is een cryptovaluta die als grap of door een hype is ontstaan en makkelijk te maken is. Liquiditeitspool is een reserve van tokens op een gedecentraliseerde beurs, die voor handel wordt gebruikt.
Wat is er gebeurd met het vermeende datalek bij Binance?
Volgens BleepingComputer heeft een kwaadwillende partij op een pas opgericht forum wat volgens hem de gegevens van 335 miljoen gebruikers zijn te koop aangeboden. De lijst omvat KYC-documenten, informatie over de interne infrastructuur, wachtwoorden, privésleutels van wallets, transactiegeschiedenis, e-mailadressen en telefoonnummers.
De vraag is 900.000 dollar. De auteur schrijft dat Binance nog «twee opties» heeft en vat die samen als «betalen of verspreiden». Volgens Punto Informatico zou dat bedrag precies het losgeld zijn dat de beurs zou moeten betalen.
Waarom spreekt Binance van oplichterij?
Een woordvoerder heeft tegen BleepingComputer gezegd geen bewijs te hebben gevonden dat de systemen, KYC-gegevens, inloggegevens of privésleutels zijn gecompromitteerd. Hij voegt eraan toe dat soortgelijke gevallen vaak gingen om gegevens die door infostealers van de apparaten van gebruikers zijn verzameld, en niet om een inbreuk op de beurs.
Binance wijst ook op tegenstrijdigheden in de aankondiging.
- De beurs bezit de privésleutels van externe wallets van gebruikers niet.
- Ze bewaart wachtwoorden niet in leesbare vorm.
- Ze is niet meer actief in enkele van de landen die in de post worden genoemd.
Ook andere gebruikers van het forum waren sceptisch. Ze vroegen waarom iemand die werkelijk de sleutels van alle wallets zou hebben, de gegevens zou verkopen in plaats van de wallets leeg te halen.
Wat heeft dit met de diefstal van 6,3 miljard te maken?
Er is geen bewezen verband. De context weegt echter wel. Binance heeft bevestigd dat Noord-Koreaanse hackers een medewerker hebben overgehaald malware te installeren tijdens een nep-sollicitatiegesprek, waarbij ongeveer 6,34 miljard dollar werd gestolen. We hebben daarover geschreven in dit artikel over het valse sollicitatiegesprek.
De FBI heeft de aanval toegeschreven aan TraderTraitor, een groep die door de Noord-Koreaanse staat wordt gesteund en ook bekendstaat als Lazarus Group, Jade Sleet en APT38. We behandelen dit ook in dat over de heropening van de opnames. De groep was in februari 2025 al verbonden aan de diefstal van 1,5 miljard op Bybit.
Hoe worden de gestolen geldmiddelen witgewassen?
De experts van Elliptic hebben een techniek ontdekt die meme coins gebruikt. Ongeveer 430.000 dollar is op de NEAR-blockchain witgewassen via een liquiditeitspool op een gedecentraliseerde beurs.
De criminelen hebben zes meme coins gemaakt en de tokens ervan geruild tegen echte activa in de pool. Zo verplaatsten ze geld tussen wallets via de pool. De transacties blijven zichtbaar op de openbare blockchain en zijn te traceren, maar de techniek vertraagt het onderzoek.
Beperkingen om te kennen
Er is geen onafhankelijke verificatie van de gegevens die te koop worden aangeboden. De ontkenning komt van Binance zelf, een partij in het geschil, en geen enkele bron toont voorbeelden van de gegevens. We weten niet wie de auteur van de post werkelijk is. Punto Informatico spreekt van een sterk vermoeden, niet van zekerheid. De hypothese dat er oude gegevens circuleren, verzameld door infostealers, blijft open. Het beeld kan veranderen als er verifieerbare voorbeelden opduiken.
Wat verandert er voor wie met digitale zaken werkt
Voor wie een beurs gebruikt of cryptovaluta beheert voor een bedrijf, is het meest concrete risico phishing. Binance raadt aan nooit wachtwoorden, 2FA-codes, seed phrases of privésleutels te delen. Wie e-mails ontvangt die over een vermeende datadiefstal spreken, moet wantrouwig zijn.
Dit geldt ook voor wie klantgegevens beheert. Als iemand schrijft dat hij jouw gegevens heeft en losgeld vraagt, controleer dit voordat je betaalt. Als de inbreuk wel echt is, gelden de verplichtingen uit onze gids over de AVG-melding.
Ons oordeel
De ontkenning is aannemelijk, maar je kunt de woorden van het bedrijf niet blindelings vertrouwen. De technische aanwijzingen zijn sterk, vooral de paradox van de privésleutels. Opvallend is wel het moment. Na een recordinbreuk kan iedereen de angst exploiteren om geld af te persen of twijfel te zaaien. Het echte risico blijft het vertrouwen van gebruikers, dat ook door een valse alarmmelding wordt aangetast. Daarom zijn duidelijke en verifieerbare communicatie nodig, en niet alleen ontkenningen.
Veelgestelde vragen
Heeft Binance een nieuw datalek gehad?
Nee, volgens Binance. De beurs zegt geen bewijs van een inbreuk op haar systemen te hebben gevonden. Er is op dit moment geen onafhankelijke verificatie.
Wie is ShinyHunters?
Het is een bekende afpersingsgroep in de cybercriminaliteit. Bronnen denken dat de auteur van de post de naam gebruikt om van hun bekendheid te profiteren.
Hoeveel vragen de criminelen?
Ze vragen 900.000 dollar. De post noemt 335 miljoen getroffen gebruikers en dreigt de gegevens te verspreiden als Binance niet betaalt.
Kunnen de gegevens ergens anders vandaan komen?
Dat is mogelijk. Binance wijst erop dat soortgelijke gevallen vaak gingen om gegevens die door infostealers van de apparaten van gebruikers zijn gestolen, en niet uit de systemen van de beurs.
Wat moet een Binance-gebruiker doen?
Deel nooit wachtwoorden, 2FA-codes, seed phrases of privésleutels. Blijf alert op phishingpogingen, een advies dat Binance zelf geeft.
Waar je de komende weken op moet letten bij Binance
Er zijn bewijzen nodig, geen aankondigingen. Belangrijk zijn verifieerbare voorbeelden van de gegevens en het verloop van het onderzoek naar de diefstal van 6,3 miljard dollar.
- Controleer of er voorbeelden van de gegevens op het forum verschijnen en of onafhankelijke experts ze verifiëren.
- Volg de updates van Binance en de FBI over de toeschrijving en het herstel van de geldmiddelen.
- Lees de eerste verklaring van Binance over de malware op Mac, waarover de podcast van 9to5Mac spreekt.



