
 Ing. Calogero Bono
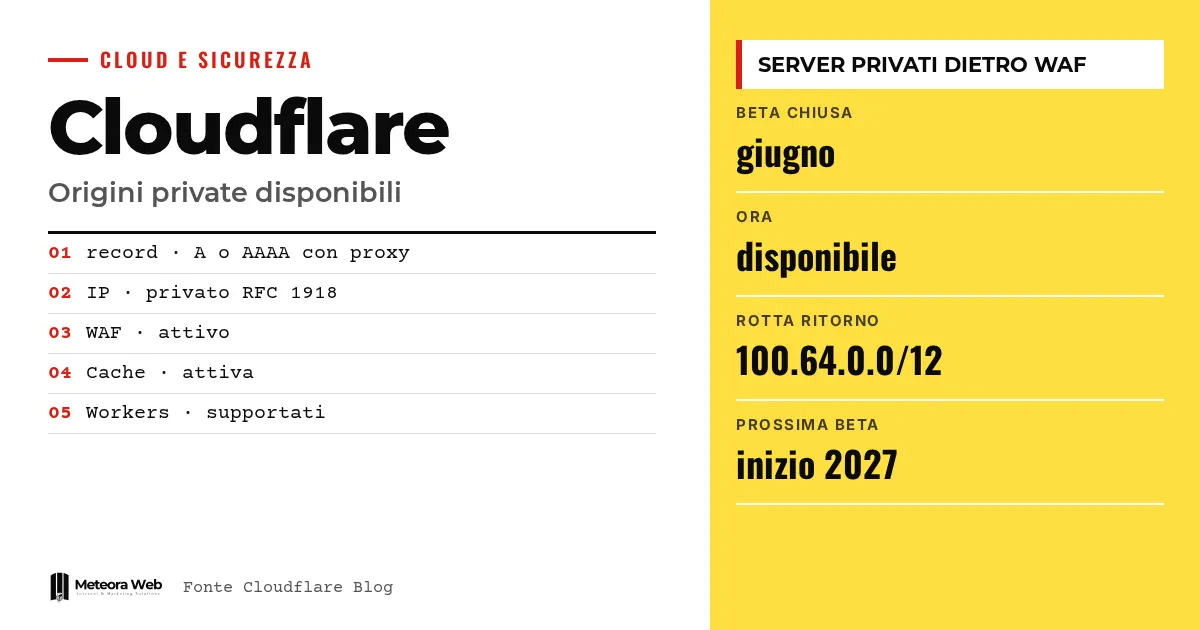
Cloudflare heeft de ondersteuning voor private origins algemeen beschikbaar gemaakt. Die was in juni gestart als gesloten bèta. Een DNS-record met proxy kan nu naar een privé-IP wijzen, en het verkeer bereikt de server via de bestaande Cloudflare One-verbinding. Voor wie interne API's, backends van AI-agents of operationele tools beheert, betekent dat WAF, cache en bot management toepassen zonder de server op internet bloot te stellen. Toch moet je nog uitzoeken welke vereisten echt nodig zijn.
Enkele termen, voordat we naar de feiten gaan. Origin is de server die de applicatie host, achter Cloudflare. WAF is de applicatiefirewall die schadelijke verzoeken filtert. Cloudflare One is het platform van het bedrijf voor privéconnectiviteit, met tunnels en netwerken. RFC 1918 definieert de private IPv4-adressen, zoals 10.0.0.50. CGNAT duidt de gedeelde adressen uit het blok 100.64.0.0/10 aan, die providers gebruiken.
Wat heeft Cloudflare uitgebracht?
Volgens de officiële blog van Cloudflare was de toegang tijdens de gesloten bèta voorbehouden aan geschikte klanten, die dat via hun accountteam aanvroegen. Nu wordt de toegang opengesteld voor meer dan die groep.
Je wijst een A- of AAAA-record met proxy naar een privé-IP, en de applicatietools werken net als bij publieke origins.
- WAF en beheerde regels
- Bot management
- Rate limiting
- Caching
- Transformatie- en herschrijfregels
- Workers
Welk probleem lost het op?
Cloudflare zegt vaak hetzelfde probleem te hebben gehoord. Interne API's, backends van AI-agents, MCP-servers en operationele tools zijn er niet voor gemaakt om op internet te staan, maar moeten verzoeken van partners, klanten of agents accepteren.
Eerder vereiste Cloudflare voor die diensten een publiek IP, een open poort op de firewall of cloudflared naast de server. Vaak bleven private applicaties daardoor zonder dezelfde beveiligingen als publieke.
Wie met privénetwerken werkt, kan onze gids over private subnets en security groups op AWS raadplegen.
Hoe werkt de private routing?
Je maakt een record met proxy naar de origin. Voor de ondersteunde private bereiken wordt de private routingoptie automatisch ingeschakeld. Heeft de origin een publiek IP dat alleen vanuit het privénetwerk bereikbaar is, dan schakel je die handmatig in.
De instelling staat automatisch aan voor de RFC 1918-adressen, het CGNAT-blok van RFC 6598 en de lokale IPv6-adressen van RFC 4193. Voor die bereiken kun je hem niet uitzetten, en een poging via de API geeft een foutmelding.
Via de API volstaat het attribuut private_routing op het DNS-record. Zodra de proxy dat ziet, stuurt hij het verzoek naar de privénetwerklaag, die de bestaande connectiviteit gebruikt, zoals IPsec, GRE, Cloudflare Tunnel, CNI of Cloudflare Mesh. Met Cloudflare WAN is geen connector op de origin nodig. Met Mesh kan één connector in het netwerk meerdere origins bedienen.
Wat is nodig om het te activeren?
Cloudflare noemt een aantal vereisten.
- De Private Origins-autorisatie op het account, aan te vragen bij het accountteam.
- Cloudflare One-connectiviteit met IPsec, GRE, CNI, Tunnel of Mesh.
- Unified Routing ingeschakeld, behalve bij Tunnel.
- Bij WAN of Mesh een terugroute voor de bronbereiken van Cloudflare, 100.64.0.0/12 voor IPv4 en 2606:4700 – cf1:5000 – – /64 voor IPv6.
Cloudflare waarschuwt dat een ontbrekende terugroute de meest voorkomende configuratiefout was. Als verzoeken in een timeout lopen en er niets bij de server aankomt, controleer dan die route eerst.
Beperkingen om te kennen
Er blijven beperkingen. Argo Smart Routing en dedicated egress-IP's van het CDN worden niet ondersteund, en de health checks van de origin vereisen Load Balancing. De volledige lijst staat in de ontwikkelaarsdocumentatie. We hebben geen prijzen en geen onafhankelijke tests gezien, en activering loopt via het accountteam. Verkeer tussen privénetwerken is nog in ontwikkeling.
Wat verandert er voor wie met digitale techniek werkt
Wie API's voor partners of AI-agents aanbiedt, kan de server houden zonder publiek IP en zonder open poorten, wat het aanvalsoppervlak verkleint. Een server met duidelijke toegangsregels moet wel nog zorgvuldig worden ingesteld op Linux-netwerkniveau. De WAF-regels, cache en bot management die al in gebruik zijn, gelden zonder verdere ingrepen voor de hostnaam. Voor kleine bedrijven is de drempel commercieel, omdat een Cloudflare One-infrastructuur en contact met de salesafdeling nodig zijn.
Ons oordeel
Deze stap is nuttig, omdat hij de publieke beveiligingen brengt naar plekken waar men er eerder gemakshalve van afzag. Maar de verborgen kost is afhankelijkheid. Om een privédienst te beschermen bind je netwerk, DNS en filters aan één leverancier, met vereisten die via het accountteam lopen. Voor bedrijven die Cloudflare One al gebruiken is dit zinvol, voor de rest loont het de moeite om eenvoudiger oplossingen te vergelijken voordat je je vastlegt.
Veelgestelde vragen
Wat zijn private origins van Cloudflare?
Het zijn servers met een privé-IP, die Cloudflare bereikt via jouw Cloudflare One-verbinding. Ze blijven niet zichtbaar op internet. WAF, cache, bot management en Workers werken net als bij een publieke origin.
Moet ik een poort openzetten op de firewall?
Nee. Volgens Cloudflare houdt de origin zijn privé-IP en is er geen uitzondering nodig op de inkomende firewall. Met Cloudflare WAN is zelfs geen connector op de server nodig.
Welke verbindingen worden ondersteund?
Cloudflare noemt IPsec, GRE, CNI, Cloudflare Tunnel en Cloudflare Mesh. Unified Routing werkt op alle, behalve bij Tunnel.
Waarom lopen verzoeken in een timeout?
Bijna altijd ontbreekt de terugroute. Cloudflare zegt dat dit de meest voorkomende fout was tijdens de bèta. Met WAN of Mesh configureer je de routes voor 100.64.0.0/12 en 2606:4700 – cf1:5000 – – /64.
Werkt dit ook tussen privénetwerken?
Nog niet. De release dekt publiek verkeer naar private origins. Cloudflare mikt op een gesloten bèta voor verkeer tussen privénetwerken begin 2027.
De stap naar verkeer tussen privénetwerken, verwacht in 2027
De volgende stap die Cloudflare heeft aangekondigd is WAF en rate limiting ook tussen privénetwerken brengen. Voorlopig is het een ambitie, met een gesloten bèta gepland in de eerste maanden van 2027.
- Lees in de documentatie de actuele lijst met beperkingen voordat je een migratie plant.
- Vraag je accountteam naar de voorwaarden voor toegang tot Private Origins en de toekomstige private bèta.
- Inventariseer welke interne diensten echt verzoeken van buitenaf moeten ontvangen, zodat je weet waar deze bescherming nodig is.



