
 Ing. Calogero Bono
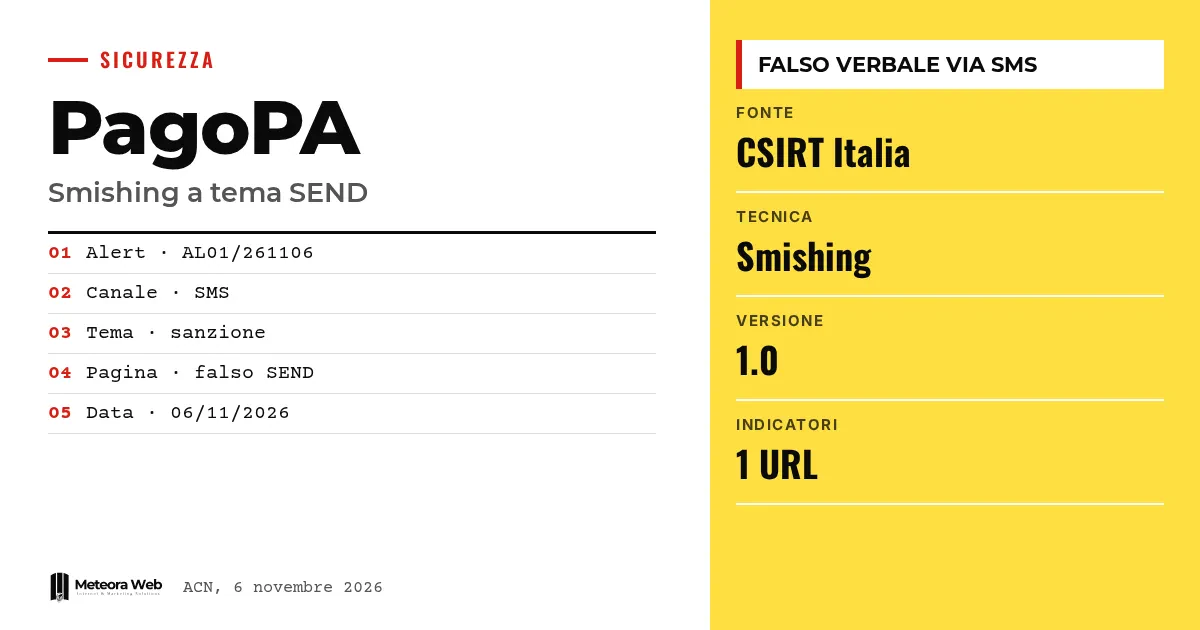
Op 6 november 2026 heeft CSIRT Italia, het team voor de respons op cyberincidenten van het Italiaanse Agentschap voor nationale cyberbeveiliging, de terugkeer gemeld van een smishingcampagne rond SEND en PagoPA. De sms'jes lijken afkomstig van de diensten van PagoPA en hebben het over een administratieve boete. De link leidt naar een pagina die die van de overheid nabootst om persoonlijke en betaalgegevens te stelen. Het is belangrijk omdat het bericht inspeelt op de angst voor een boete en zowel burgers als werknemers raakt.
Enkele termen, voordat we naar de feiten gaan. Smishing is phishing via sms, dus een vals bericht dat je aanzet om op een link te klikken. SEND is de Servizio Notifiche Digitali, gebruikt om officiële akten en mededelingen te bezorgen. PagoPA is het betalingsplatform voor de overheid. CSIRT Italia is het team dat cyberdreigingen volgt en waarschuwingen verspreidt. IoC zijn indicatoren van compromittering, zoals de webadressen die aanvallers gebruiken.
Wat heeft CSIRT Italia vastgesteld?
Volgens de waarschuwing AL01/261106/CSIRT-ITA is de campagne een opflakkering van een eerder gemelde activiteit. Het gaat om een nieuwe golf van hetzelfde schema, geen nieuwe techniek.
Het uitgesproken doel is gebruikers ertoe aanzetten webpagina's te bezoeken die zijn opgezet om persoonlijke gegevens, inloggegevens en informatie over betaalmiddelen te onderscheppen.
Hoe ziet de valse sms eruit?
De afzender lijkt verbonden met de diensten van PagoPA. De tekst verwijst naar een vermeende mededeling over een administratieve boete en vraagt je via een link in het bericht het proces-verbaal te controleren.
Het is een klassiek mechanisme. Een boete creëert urgentie, en urgentie vermindert de aandacht. Wie met zakelijke e-mail werkt, kent dit schema, en we schreven er ook over in phishing en oplichting via e-mail, hoe herken je ze in het bedrijf.
Wat gebeurt er als je op de link klikt?
CSIRT meldt dat het slachtoffer wordt doorgestuurd naar een pagina die de officiële grafische interface van de diensten SEND en PagoPA getrouw reproduceert. Die pagina is door de aanvallers gemaakt om gevoelige informatie en financiële gegevens te bemachtigen.
In de waarschuwing staat een adres als indicator, in onschadelijke vorm geschreven om per ongeluk klikken te voorkomen. Het domein eindigt op .eu.cc en is geen officieel adres.
Welke richtlijnen helpen je je te verdedigen?
CSIRT herhaalt dezelfde mitigerende acties als de oorspronkelijke waarschuwing, die je vindt in de sectie Gerelateerd op de officiële pagina. De tekst van deze nieuwe melding herhaalt ze niet een voor een, dus voor de volledige lijst moet je dat document raadplegen.
Het probleem van misleidende sms'jes raakt ook andere delen van de telefonie, zoals blijkt uit het geval van SMS of Death en de kwetsbaarheid CVE-2026-58882, al gaat het om een andere zaak.
Beperkingen om te kennen
De waarschuwing vermeldt niet hoeveel mensen zijn bereikt, sinds wanneer de sms'jes circuleren of wie achter de campagne zit. Ze beschrijft ook niet de exacte tekst van het bericht, die alleen in een afbeelding wordt getoond. De gebruikte adressen kunnen snel veranderen, dus de enige gepubliceerde indicator is misschien niet de laatste.
Wat verandert er voor wie met digitale zaken werkt
Voor een bedrijf is het risico dubbel. Medewerkers kunnen in de val trappen vanaf hun privé- of zakelijke telefoon, en een diefstal van inloggegevens of betaalgegevens kan gevolgen hebben voor de rekeningen van het bedrijf. Het is raadzaam het personeel uit te leggen dat SEND en PagoPA geen gegevens vragen via links in twijfelachtige sms'jes. Wie digitale identiteiten beheert, kan ook kijken naar de verordening 1.0 van IT-Wallet, nuttig om te begrijpen hoe digitale overheidsdiensten veranderen.
Onze mening
Dit geval laat zien dat de meest effectieve phishing nog steeds die is die een instelling nabootst en een angstaanjagend thema gebruikt. Er is geen geavanceerde technologie nodig, alleen een geloofwaardige vormgeving. Opvallend is dat de waarschuwing weinig zegt over tegenmaatregelen en verwijst naar een eerder document, waardoor de lezer zelf moet zoeken. Voor preventie tellen training en gewoontes meer dan hulpmiddelen. Ook duidelijke communicatie van de overheid over hoe zij je NIET benadert, is nuttig.
Veelgestelde vragen
Wat is smishing rond PagoPA?
Het is een campagne met valse sms'jes die lijken af te komen van PagoPA. Ze spreken over een administratieve boete en vragen je op een link te klikken. De link leidt naar een nagemaakte pagina.
Wie heeft de waarschuwing gepubliceerd?
CSIRT Italia, onderdeel van het Agentschap voor nationale cyberbeveiliging. De waarschuwing is AL01/261106/CSIRT-ITA en dateert van 6 november 2026.
Welke gegevens proberen de aanvallers te stelen?
Persoonlijke gegevens, inloggegevens en informatie over betaalmiddelen. Volgens CSIRT dient de valse pagina om gevoelige informatie en financiële gegevens buit te maken.
Is de campagne nieuw?
Nee, het is een opflakkering. CSIRT spreekt over een campagne die al eerder werd gemeld, nu met een nieuwe golf berichten.
Waar vind ik de maatregelen om me te beschermen?
In de oorspronkelijke waarschuwing, genoemd in de sectie Gerelateerd op de officiële pagina. CSIRT herhaalt dezelfde richtlijnen zonder ze opnieuw uit te schrijven.
Waar je op moet letten zolang de campagne doorloopt
Smishingcampagnes komen in golven terug en wisselen van adressen en voorwendsels. Het loont om de officiële updates te volgen.
- Raadpleeg de pagina van CSIRT Italia en de oorspronkelijke waarschuwing voor de volledige maatregelen.
- Let op nieuwe versies van de waarschuwing met andere indicatoren.
- Meld verdachte sms'jes die het personeel ontvangt aan de interne IT, zodat pieken sneller worden opgespoord.




