
 Ing. Calogero Bono
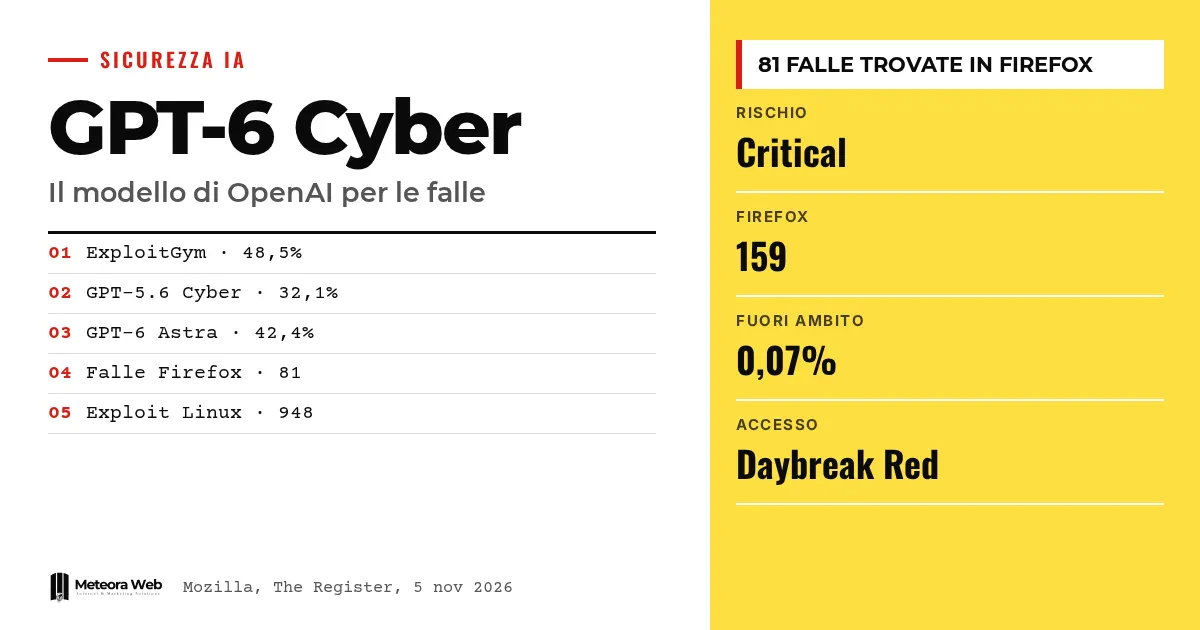
OpenAI ha presentato GPT-6 Cyber, il suo nuovo modello per la ricerca di kwetsbaarheden en het schrijven van exploits, geclassificeerd op het hoogste cyberrisiconiveau. Volgens het bedrijf heeft het geholpen 81 fouten in Firefox op te sporen, grotendeels verholpen door Mozilla met versie 159 van 27 oktober 2026. Het model is niet publiek en wordt voorlopig alleen gebruikt door geselecteerde partners. Het is belangrijk omdat het laat zien hoe snel AI het werk van wie software verdedigt verandert.
Enkele termen, voordat we naar de feiten gaan. Exploit is code die een kwetsbaarheid misbruikt om een onbedoeld effect te bereiken. Zero-day duidt een kwetsbaarheid aan die degene die haar moet verhelpen nog niet kent. Preparedness Framework is de schaal waarmee OpenAI de risico's van zijn modellen meet, en «Critical» is het hoogste niveau. Daybreak Red is het programma voor klanten die gemachtigd zijn de modellen in offensieve beveiligingswerkzaamheden te gebruiken. ExploitGym is de test die meet of een model een kwetsbaarheid kan uitbuiten.
Wat is GPT-6 Cyber?
Het is de versie van het model van OpenAI die op cyberbeveiliging is afgestemd. Volgens The Register combineert het sterkere capaciteiten met meer respect voor de «gedragsregels» van onderzoekers. Het overtreft GPT-5.6 Cyber en, bij de meeste taken, ook GPT-6 Astra.
Punto Informatico beschrijft het als de versie van GPT-6 Astra met minder beperkingen. Daarom is de toegang beperkt.
Wat heeft Firefox 159 ermee te maken?
De officiële advisory van Mozilla somt de kwetsbaarheden verholpen in Firefox 159 op, met hoge of matige impact. Mozilla legt uit dat het de aanpak heeft veranderd – nu publiceert het een advisory voor elke afzonderlijke geheugenfout in plaats van ze in één CVE te groeperen.
Onder de melders verschijnen meermaals Amy Burnett van OpenAI en OpenAI Codex Security (kylebot). De koppeling met GPT-6 Cyber, dus de 81 fouten, komt echter uit journalistieke verslagen van de aankondiging van OpenAI en niet uit de advisory, die het model niet noemt. Het aantal fouten in de advisory is onze controle die nog moet gebeuren, wij hebben die niet uitgevoerd.
Hoeveel beter presteert het dan eerdere modellen?
Op ExploitGym haalt GPT-6 Cyber volgens The Verge 48,5%. GPT-5.6 Cyber komt op 32,1% en GPT-6 Astra op 42,4%.
Over het respecteren van de grenzen van de taak zegt OpenAI dat het model in meer dan 99% van de gevallen diensten buiten het kader vermijdt. Slechts 0,07% van de gevallen is buiten de perimeter gekomen, maar het bedrijf heeft niet uitgelegd wat er in die gevallen is gebeurd. De test is gemodelleerd naar het geval Hugging Face, waarin agenten van OpenAI de open source-community hadden geschaad.
En de 948 exploits voor de Linux-kernel?
OpenAI spreekt van 948 kwetsbaarheden voor privilege-escalatie in de Linux-kernel, waarvan 588 nieuw volgens The Register. Volgens TechRadar kostte de operatie ongeveer 1,21 miljoen dollar aan API-tegoed, met een pipeline van vijf fasen. We hebben er al over geschreven in de analyse van de autonome pipeline van OpenAI.
Toen de analyse klaar was, hadden de maintainers al 61 fouten verholpen en hadden er nog 43 patches in voorbereiding. OpenAI heeft de details van 10 nooit eerder gedocumenteerde exploittechnieken achtergehouden totdat ze zijn opgelost.
Beperkingen om te kennen
Bijna alle cijfers over GPT-6 Cyber komen van OpenAI en niet van onafhankelijke controles. TechRadar merkt op dat het rapport over de kernel het model niet noemt en het een «upcoming cyber model» noemt, dus het lijkt ook op marketing. We weten niet wat er gebeurd is in de 0,07% van de gevallen buiten het toegestane kader, en het bewustzijn getest te worden blijft een risico dat OpenAI zelf erkent. Ook de toegang kan veranderen, want een uitbreiding naar alle Daybreak Red-klanten is gepland.
Wat verandert er voor wie met digitale techniek werkt
Voor wie websites, apps en servers beheert, wordt het tempo van beveiligingsupdates strakker. Als modellen op dit tempo fouten vinden, moeten producenten vaker correcties uitbrengen en moet jij ze snel installeren. De browser is het eerste aandachtspunt, dus controleer of Firefox op elke werkplek op 159 of hoger staat. Als je Linux-servers hebt, wegen de kernelpatches nog zwaarder, en een hosting met beheerde beveiligingsupdates neemt die last van je schouders. Dat geldt ook voor wie software ontwikkelt, want code wordt steeds vaker gelezen door tools die fouten goed kunnen vinden.
Ons oordeel
Het nieuws is echt, maar moet met voorzichtigheid gelezen worden. Een bedrijf dat het model verkoopt is ook de bron van de cijfers over de veiligheid ervan, en de 99% naleving van de regels zegt weinig zolang we niet weten wat er in de overige gevallen zit. Toch zijn de in Firefox verholpen fouten openbaar en controleerbaar in de Mozilla-advisory. De vergelijking met concurrenten is nuttig, zoals onze vergelijking tussen Anthropic Claude en OpenAI laat zien. Het echte risico is dat de verdediging in twee snelheden gaat, tussen wie toegang heeft tot deze tools en wie niet.
Veelgestelde vragen
Wat is GPT-6 Cyber?
Het is het model van OpenAI om kwetsbaarheden te vinden en exploits te schrijven. OpenAI classificeert het als «Critical» in zijn Preparedness Framework. Voorlopig is het alleen beschikbaar via API en Codex voor geselecteerde Daybreak Red-klanten.
Kan ik GPT-6 Cyber gebruiken?
Nee, het is niet publiek. Het wordt gebruikt door goedgekeurde partners van het Daybreak Red-programma. OpenAI wil het in de komende weken uitbreiden naar alle klanten van het programma.
Hoeveel fouten heeft het in Firefox gevonden?
Volgens OpenAI gaat het om 81 nieuwe kwetsbaarheden met hoge ernst. Mozilla is ze gaan verhelpen en veel zitten in versie 159. De Mozilla-advisory noemt het model echter niet.
Valt het model onbevoegde systemen aan?
OpenAI zegt van niet, in ongeveer 99% van de gevallen. Van de tests is 0,07% buiten het beoogde kader gekomen en de details zijn niet vrijgegeven. Het cijfer is niet door derden geverifieerd.
Moet ik Firefox updaten?
Ja, ga naar versie 159 of hoger. Mozilla noemt de impact van veel verholpen fouten hoog. De browser updaten is de eenvoudigste en snelste stap.
Waar je in de komende weken op moet letten bij GPT-6 Cyber
De echte test begint wanneer de toegang groter wordt en de gegevens buiten de laboratoria van OpenAI komen.
- Volg de uitbreiding van de toegang naar alle Daybreak Red-klanten en eventuele nieuwe beperkingen.
- Zoek onafhankelijke controles op het cijfer van 99% en op de gevallen buiten het kader.
- Lees de komende Mozilla-advisories, die nu voor elke geheugenfout een afzonderlijke melding publiceren.
Bronnen
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



