Ing. Calogero Bono
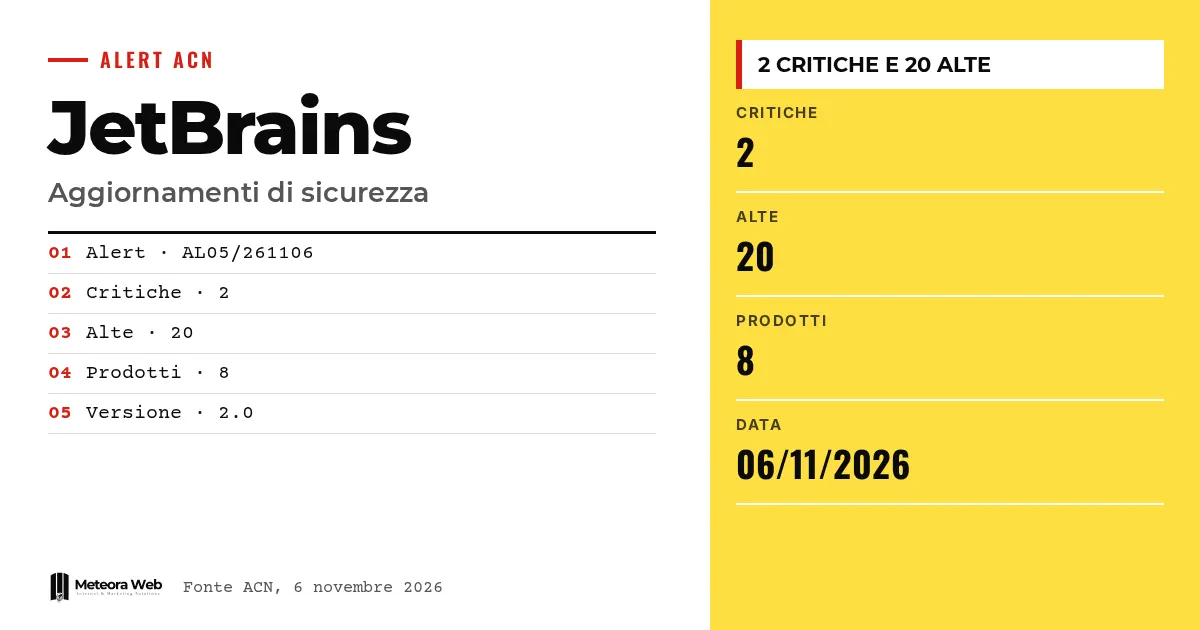
Het Nationaal Agentschap voor Cybersecurity heeft de waarschuwing AL05/261106/CSIRT-ITA gepubliceerd over de beveiligingsupdates van JetBrains. De fabrikant heeft meerdere kwetsbaarheden verholpen, waarvan twee met kritieke ernst en 20 met hoge ernst, in acht producten. Het bulletin is gedateerd 6 november 2026. Dat is belangrijk omdat het tools raakt die ontwikkelaars dagelijks gebruiken, en een gecompromitteerde ontwikkelomgeving is een gevoelig toegangspunt.
Enkele termen, voordat we de feiten induiken. CSIRT Italia is de groep die nationale cyberincidenten beheert en de waarschuwing ondertekent. Remote Code Execution betekent dat je op afstand commando's kunt uitvoeren op een systeem. Privilege Escalation is het verkrijgen van rechten die hoger zijn dan die je mocht hebben. Authentication Bypass maakt het mogelijk de login te omzeilen. CVE is de code die een bekende kwetsbaarheid uniek identificeert.
Wat heeft de ACN gemeld over JetBrains?
Volgens de officiële melding van de ACN heeft JetBrains updates uitgebracht om meerdere kwetsbaarheden te verhelpen. Twee hebben kritieke ernst en 20 hoge ernst.
De getroffen producten zijn YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore en CLion. Versie 2.0 van de waarschuwing is gepubliceerd op 6 november 2026.
Het totaal van 22 ernstige lekken is onze eigen optelsom van de twee kritieke en de 20 hoge die het agentschap vermeldt.
Welke soorten aanvallen maken ze mogelijk?
De ACN noemt zeven risicotypen.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
De melding koppelt elk type echter niet aan een specifiek product. Voor dat detail moet je de door het agentschap genoemde CVE's en de waarschuwingen van de fabrikant raadplegen.
Welke versies moet je updaten?
De ACN noemt als kwetsbaar de versies die ouder zijn dan de vermelde.
- YouTrack, vóór 2026.2.19656, 2026.1.14150 of 2025.3.170763, afhankelijk van de tak
- WebStorm, vóór 2026.2.3
- Ktor, vóór 3.6.1
- Junie CLI, vóór 26.8.24
- Hub, vóór 2026.2.52556
- Datalore, vóór 2026.4
- CLion, vóór 2026.2.4.1
Wat geldt er specifiek voor IntelliJ IDEA?
Voor IntelliJ IDEA hangen de getroffen versies af van de tak. In de tak 2026.3.x zijn dat de versies vóór 2026.3, in de 2026.2.x-tak die vóór 2026.2.4, in de 2026.1.x-tak die vóór 2026.1.5.1. Onder 2025.3.6.2 zijn de oudere versies getroffen.
Wie in teams met meerdere takken werkt, moet dus de exacte versie van elke machine controleren; alleen naar het jaar kijken is niet genoeg.
Het is niet de eerste keer dat het agentschap risico's signaleert in tools voor ontwikkelaars, zoals bij de kwaadaardige versies van een extensie voor Cursor.
Beperkingen om te kennen
De melding van de ACN vermeldt de afzonderlijke CVE's niet in de tekst en zegt ook niet welke van de twee kritieke lekken bij welk product horen. Er zijn geen aanwijzingen dat er al actief misbruik is. Voor technische details moet je de waarschuwingen van JetBrains raadplegen. Het bulletin staat bovendien op versie 2.0 en kan nog worden bijgewerkt.
Wat verandert er voor wie met digitale tools werkt
Voor wie ontwikkelt, moet de update van de IDE's en de bijbehorende tools worden behandeld als beveiligingsonderhoud, niet als gemak. YouTrack en Hub worden vaak op bedrijfsservers geïnstalleerd, en daar is het risico op ongeautoriseerde toegang concreter. Als je deze diensten beheert, verkort een hosting met beveiligingsupdates de periode van blootstelling. Controleer ook Ktor in je projecten, want de bibliotheek belandt in applicaties die aan klanten worden geleverd. Een overzicht van de gebruikte versies bespaart uren wanneer er een waarschuwing binnenkomt.
Ons standpunt
Wat opvalt is hoe breed de lijst is – acht producten in één waarschuwing. Ontwikkeltools hebben toegang tot code, inloggegevens en repositories, dus ze zijn even kritiek als een server. Toch worden ze vaak minder zorgvuldig bijgewerkt, omdat ze als persoonlijke programma's worden gezien. De ACN doet er goed aan ze te melden, maar er is een interne werkwijze nodig, zoals bij de lekken in Apache OFBiz. Te laat updaten blijft het best te vermijden risico.
Veelgestelde vragen
Hoeveel kwetsbaarheden heeft JetBrains verholpen?
Volgens de ACN twee kritieke en 20 hoge. De waarschuwing telt alleen CVE's met hoge en kritieke ernst, dus het werkelijke totaal kan hoger liggen.
Welke JetBrains-producten zijn betrokken?
Acht producten. Het zijn YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore en CLion.
Wat adviseert de ACN?
Zo snel mogelijk updaten naar de nieuwste beschikbare versie. Het advies sluit aan bij de verklaringen van de fabrikant.
Wanneer is de waarschuwing gepubliceerd?
Op 6 november 2026. Ze draagt de code AL05/261106/CSIRT-ITA en staat op versie 2.0.
Is het genoeg om alleen de IDE te updaten?
Nee. Ook servers zoals YouTrack, Hub en Datalore en bibliotheken zoals Ktor moeten worden gecontroleerd, omdat ze tot de getroffen producten behoren.
Wat je de komende weken moet controleren bij JetBrains-tools
De waarschuwing staat op versie 2.0 en kan nog veranderen. Het loont de moeite de ontwikkelingen te volgen en je toolpark op orde te brengen.
- Controleer of de ACN nieuwe revisies van de melding met de CVE's publiceert.
- Lees de waarschuwingen van JetBrains om te zien welke kritieke lekken jouw producten raken.
- Stel een periodieke herinnering in om de versies van de ontwikkeltools van het team te controleren.