
 Ing. Calogero Bono
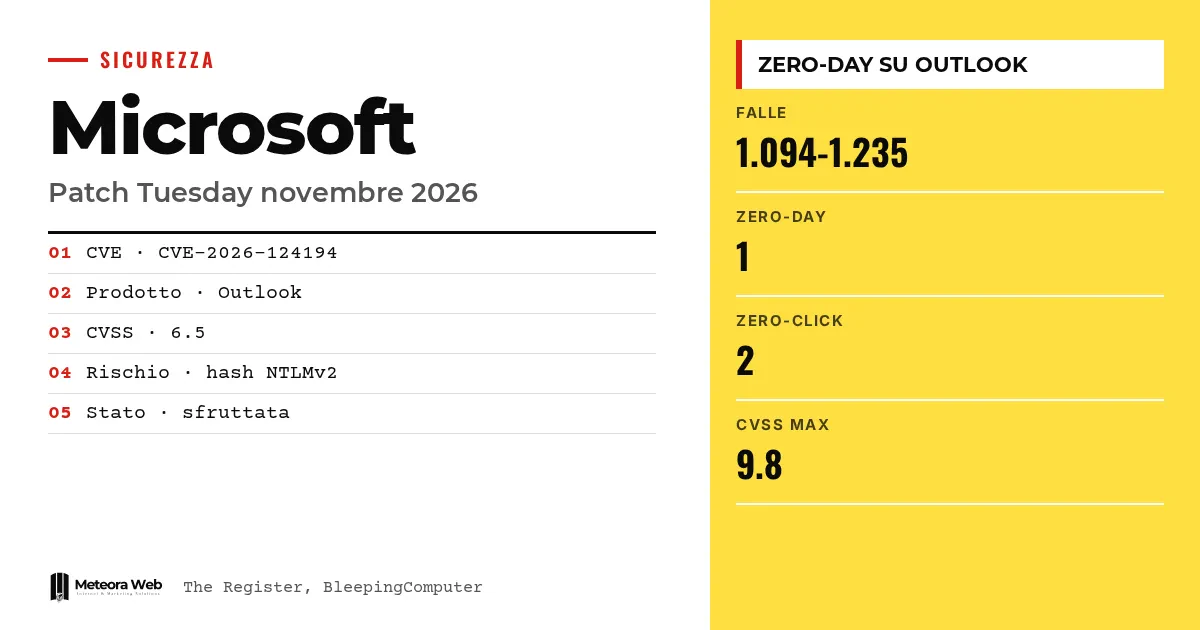
Microsoft heeft de Patch Tuesday van november 2026 uitgebracht met een recordaantal correcties. Het aantal verschilt per bron – 1.094 volgens The Register en 1.235 volgens BleepingComputer. Eén kwetsbaarheid, in Outlook, werd al door aanvallers misbruikt voordat er een patch was. Dat is belangrijk omdat het voor een aanvaller voldoende is om een gebruiker een bestand te laten openen om netwerkreferenties te stelen, en omdat het grote aantal bulletins beheerders nu al onder druk zet.
Enkele termen, voordat we de feiten behandelen. Zero-day is een kwetsbaarheid waarvoor op het moment van ontdekking of misbruik nog geen officiële oplossing bestaat. NTLMv2 hash is de vingerafdruk van het wachtwoord die Windows gebruikt om zich op het netwerk te authenticeren; als die wordt gestolen, kan iemand zich als de gebruiker voordoen. CVSS is de ernstscore van 0 tot 10. RCE betekent remote code execution, oftewel uitvoering van code op afstand. Zero-click duidt op een kwetsbaarheid die zonder enige handeling van het slachtoffer kan worden misbruikt.
Wat doet de zero-day in Outlook?
De kwetsbaarheid is een spoofing-fout in Outlook, geregistreerd als CVE-2026-124194, met een CVSS-score van 6,5 op 10. Volgens The Register heeft Microsoft haar als misbruikt aangemerkt, maar niet gezegd sinds wanneer, door wie en met welke doelen.
Microsoft waarschuwt dat een niet-geauthenticeerde aanvaller een berichtbestand kan sturen en de gebruiker kan overhalen het te openen. Outlook maakt dan verbinding met een netwerklocatie die door de aanvaller wordt beheerd, zonder de gebruikelijke waarschuwing over externe inhoud.
Waarom is het risico groter dan de naam doet vermoeden?
Dustin Childs van de Zero Day Initiative van TrendAI waarschuwt dat de naam misleidend is. Volgens hem is "het label is spoofing, maar de impact is groter dan de naam suggereert".
BleepingComputer legt het mechanisme uit. Windows kan proberen zich op de externe server te authenticeren en daarbij de NTLMv2-hash blootgeven, die de aanvaller kan onderscheppen en daarna offline proberen te kraken. De teruggevonden referenties zouden toegang geven tot zakelijke accounts. Vergelijkbare fouten zijn in het verleden misbruikt met phishingbijlagen.
Hoeveel kwetsbaarheden heeft Microsoft verholpen en waarom kloppen de cijfers niet?
The Register spreekt van 1.094 correcties, met oktober op 1.474. BleepingComputer telt 1.235 kwetsbaarheden, na de 1.411 van oktober, en legt uit dat alleen die op de dag van de Patch Tuesday zijn meegeteld, met uitsluiting van 108 die eerder zijn verholpen. De telcriteria verschillen dus.
Volgens BleepingComputer zijn 66 kwetsbaarheden kritiek, 48 daarvan betreffen uitvoering van code op afstand. De site koppelt het aantal aan het gebruik van AI door Microsoft om kwetsbaarheden te vinden en te verhelpen. Over een verwant onderwerp – zie ook GPT-6 Cyber van OpenAI en de 81 kwetsbaarheden in Firefox 159.
Welke zero-click-kwetsbaarheden moet je als eerste verhelpen?
Twee kritieke kwetsbaarheden hebben een CVSS-score van 9,8. CVE-2026-116928 is een out-of-bounds write in de zoekcomponent van Windows. Volgens Microsoft verwerkt Exchange de bijlage voor indexering, dus de ontvanger hoeft niets te openen.
CVE-2026-119958 betreft de LDAP-implementatie van Windows en kan domeincontrollers treffen met speciaal samengestelde verzoeken. Childs telt bovendien 30 kwetsbaarheden met wormpotentieel, dus zonder authenticatie of gebruikersinteractie. Hij wijst ook op CVE-2026-112967, een heap overflow in de Xbox Live Networking-dienst, eveneens met een score van 9,8.
Beperkingen om te kennen
We weten niet wanneer de aanvallen op Outlook begonnen zijn, wie erachter zit en wat er na de toegang gebeurt. Microsoft heeft dat volgens The Register niet gezegd. De totalen aan kwetsbaarheden lopen uiteen tussen de bronnen, en we kunnen niet vaststellen welke de juiste referentie is. Het document op Microsoft Learn beschrijft hoe Defender zero-days in het algemeen behandelt en gaat niet in op dit bulletin. Meer details kunnen de komende dagen volgen.
Wat verandert er voor wie met digitale systemen werkt
Gebruik je Outlook, installeer dan meteen de update en wijs gebruikers erop dat ze geen onverwachte berichtbestanden moeten openen. Nu de patch openbaar is, wijst The Register erop dat andere aanvallers hem kunnen analyseren om hun eigen exploits te bouwen. Geef prioriteit aan Exchange en domeincontrollers, zoals Childs aangeeft, en isoleer blootgestelde netwerkdiensten zoals DNS en DHCP. Volgens Microsoft Learn verandert de aanbeveling in Defender na de release naar Update en verdwijnt de zero-day-tag. Beheer je servers voor klanten, dan neemt een hosting met beheerde beveiligingsupdates een deel van dit werk uit handen.
Ons oordeel
De cijfers van november laten zien dat de oude aanpak, het bulletin lezen en alles verhelpen, niet langer werkt. Met meer dan duizend kwetsbaarheden per maand moet je eerst beslissen wat er echt toe doet. De zero-day in Outlook heeft een gemiddelde score maar een concreet effect, omdat het tot gestolen referenties leidt. De CVSS-score alleen is een zwakke leidraad. Die moet worden afgewogen tegen de mate van misbruik en de blootstelling van je systemen. Opvallend is ook dat Microsoft zo zuinig blijft met details over de aanvallen.
Veelgestelde vragen
Hoeveel zero-days verhelpt Microsoft in november 2026?
Slechts één, in Outlook, met als identificatie CVE-2026-124194. Die werd al bij aanvallen misbruikt voordat er een patch was. Volgens The Register wordt geen van de andere kwetsbaarheden als openbaar bekend aangemerkt.
Wat riskeert wie het kwaadaardige bestand opent?
Die kan de NTLMv2-hash van het account verliezen. De aanvaller kan die gebruiken om zich als de gebruiker voor te doen, nadat hij hem offline heeft gekraakt, aldus BleepingComputer. Er is een netwerkverbinding en een handeling van de gebruiker nodig.
Waarom geven de bronnen verschillende aantallen kwetsbaarheden?
Ze hanteren verschillende criteria. The Register noemt 1.094 correcties, BleepingComputer 1.235. Die laatste zegt alleen de kwetsbaarheden te tellen die op de dag van de Patch Tuesday zijn uitgebracht.
Wat betekent zero-click?
Dat de kwetsbaarheid misbruikt kan worden zonder dat de gebruiker iets opent of aanklikt. Bij CVE-2026-116928 verwerkt Exchange de bijlage zelf om hem te indexeren. Daarom adviseert Childs om Exchange eerst te verhelpen.
Hoe markeert Defender zero-days?
Met een Zero day-tag op de pagina's voor kwetsbaarheden, software en aanbevelingen. Zodra de patch er is, wordt de aanbeveling Update en wordt de tag verwijderd. Defender toont alleen zero-days waarover het informatie heeft.
Waar je de komende weken op moet letten na de Patch Tuesday
De details over de aanvallen op Outlook moeten nog komen. Intussen is het verstandig een prioriteringsmethode voor te bereiden die ook bij het volgende bulletin standhoudt.
- Volg de meldingen over wie CVE-2026-124194 misbruikt en hoe, en pas je mailverdediging daarop aan.
- Controleer of Exchange en de domeincontrollers echt zijn bijgewerkt, niet alleen of de update is ingepland.
- Stel een schriftelijke prioriteitsregel op voor de komende bulletins, gebaseerd op misbruik en blootstelling.



