
 Ing. Calogero Bono
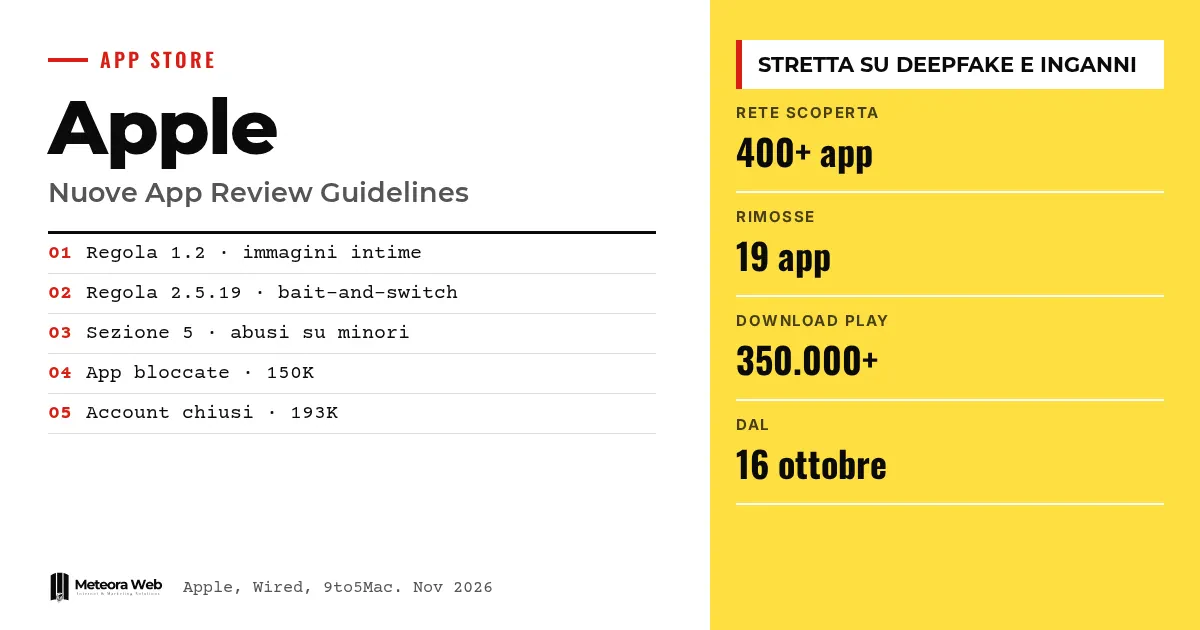
Op 16 oktober 2026 heeft Apple een update van de App Review Guidelines gepubliceerd, de regels waaraan elke app moet voldoen om in de App Store te komen. De nieuwigheden betreffen niet-toegestane intieme beelden, ook als die met AI zijn gemaakt, en apps die na goedkeuring van functie veranderen. Begin november liet een onderzoek van Wired zien waarom het onderwerp concreet is, met meer dan 400 apps en domeinen die gelinkt zijn aan een netwerk van misbruikdeepfakes. Voor app-ontwikkelaars zijn de regels nu strenger.
Enkele termen, voordat we de feiten induiken. Nudification of nudify duidt op apps die seksueel expliciete beelden van echte personen maken zonder hun toestemming. Deepfake is content gemaakt met AI die het gezicht van iemand in scènes plaatst die nooit hebben plaatsgevonden. Bait-and-switch is de tactiek om Apple een onschuldige app te tonen en na goedkeuring schadelijke functies te activeren. App Review is de controle die Apple op elke app uitvoert voordat die wordt gepubliceerd. CSAM staat voor materiaal van seksueel misbruik van minderjarigen.
Wat verandert er in de App Review Guidelines?
Volgens de officiële mededeling van Apple betreffen de wijzigingen drie punten. Het eerste is regel 1.2 over contentmoderatie, die nu uitdrukkelijk niet-toegestane intieme beelden noemt, ook die met AI-tools gemaakt. Apps moeten die proactief voorkomen en verwijderen.
Wie geen passende waarborgen hanteert, of na een melding niet ingrijpt, riskeert een overtreding van de Developer Code of Conduct en verwijdering uit de store.
Wat zegt de nieuwe regel 2.5.19?
Regel 2.5.19 verduidelijkt een verbod dat al bestond. Een app mag tijdens de review iets laten zien en na goedkeuring iets anders doen, bijvoorbeeld door functies toe te voegen die niet in de versie zaten die bij Apple is ingediend.
De gevolgen zijn verwijdering van de app en uitsluiting van het Apple Developer Program. Het is niet alleen de app die eruit ligt, maar ook het account van wie hem publiceert.
Voor wie al op meerdere stores heeft gepubliceerd, kan het nuttig zijn hoe de goedkeuring op Google Play werkt nog eens door te nemen, want daar gelden andere controlelogica's.
Wat bepaalt sectie 5 over misbruik van minderjarigen?
Sectie 5 verbiedt al langer apps die mensenhandel of uitbuiting van minderjarigen faciliteren, inclusief materiaal van seksueel misbruik van minderjarigen. Apple heeft de tekst aangepast om te verduidelijken dat zulke apps uit de App Store worden verwijderd en ook via alternatieve distributie worden geblokkeerd.
Dat is een belangrijke stap, omdat het verbod verder reikt dan de officiële store. Apple meldt bovendien dat het vorig jaar meer dan 150.000 apps met veiligheidsproblemen heeft tegengehouden om gebruikers te bereiken en meer dan 193.000 ontwikkelaarsaccounts heeft gesloten wegens fraude en misbruik.
Wat heeft het onderzoek van Wired ontdekt?
Het onderzoek van Wired, overgenomen door 9to5Mac, vond een netwerk van meer dan 400 domeinen en apps. Ze presenteren zich als dagelijkse diensten, zoals een app die huisdieren in menselijke kleding steekt op basis van foto's, zoals Viefur.
Een controle op de server bepaalt of de onschuldige content wordt getoond of een webinterface die expliciete seksuele deepfakes genereert. Een mogelijke trigger is de app downloaden nadat je op een advertentie van Meta hebt geklikt. De onderzoekers die door Wired zijn geciteerd spreken van een georganiseerde en commerciële operatie. Apple heeft na de melding 19 apps verwijderd.
Woordvoerder Adam Dema heeft uitgelegd dat de apps bij de review aan de regels voldeden en dat de ontwikkelaars daarna de website hebben gewijzigd waar de app zijn content vandaan haalt.
Beperkingen om te kennen
Er blijven verschillende punten onbevestigd. Wired koppelt het netwerk aan Chinese ontwikkelaars en een entiteit uit Hongkong, maar de contactpersonen hebben niet gereageerd. Het is niet duidelijk of de nieuwe regels deze apps hadden tegengehouden, die volgens Apple bij de review conform waren. Er is geen openbare lijst van de criteria die het verborgen deel activeren. Google heeft niet op Wired gereageerd, en de gegevens over de effectiviteit van de controles zijn door de bedrijven zelf opgegeven.
Wat verandert er voor wie met digitale producten werkt
Als je apps ontwikkelt die door gebruikers geüploade of met AI gegenereerde content tonen, heb je filters, meldfuncties en het blokkeren van accounts nodig, en nu ook een strategie tegen niet-toegestane intieme beelden. Als je app content van een website of server laadt, documenteer dan zorgvuldig wat er getoond kan worden. Een wijziging na goedkeuring die het doel van de app verandert, kan je account kosten. Voor bedrijven die een app laten maken is het verstandig in het contract vast te leggen wie verantwoordelijk is voor de content. Een goed startpunt is de ontwikkeling van iOS- en Android-apps met duidelijke regels vanaf het begin van het project.
Ons oordeel
De regels zijn terecht, maar de zaak-Wired laat hun beperking zien. Een review legt de app vast op een specifiek moment, terwijl de content later van een server kan komen. Apple schuift de verantwoordelijkheid af op ontwikkelaars en advertentieplatforms, en dat klopt deels. Toch blijft het feit dat apps die ongeveer een jaar actief waren, via meerdere stores zijn verspreid. Er zijn doorlopende controles nodig na publicatie, niet alleen ervoor. We zullen zien of regel 2.5.19 met deze strengheid ook wordt toegepast op ontwikkelaars met een oud account.
Veelgestelde vragen
Wanneer heeft Apple de nieuwe regels gepubliceerd?
Op 16 oktober 2026. De update betreft regel 1.2, regel 2.5.19 en sectie 5 van de App Review Guidelines.
Vallen met AI gegenereerde beelden hieronder?
Ja. Regel 1.2 noemt uitdrukkelijk niet-toegestane intieme beelden die met AI-tools zijn gemaakt, die apps moeten voorkomen en verwijderen.
Wat riskeert wie de app na goedkeuring verandert?
Verwijdering van de app en uitsluiting van het Apple Developer Program. Dit geldt voor toegevoegde functies die niet in de versie zaten die bij de review was ingediend.
Hoeveel apps heeft Apple verwijderd na het onderzoek van Wired?
Negentien, waaronder de app Viefur, nadat Wired de gekoppelde domeinen had gedeeld. Wired spreekt echter van een netwerk van meer dan 400 apps en domeinen.
Is Google ook betrokken?
Ja. Volgens de bronnen stonden dezelfde apps op Google Play, waar Google de meeste al had verwijderd voordat Wired contact opnam.
Waar je in de komende maanden op moet letten bij apps met verborgen functies
De echte test wordt de handhaving van de regels, niet de tekst. Het loont om te volgen hoe Apple, Google en Meta reageren.
- Houd in de gaten of Apple nieuwe cijfers publiceert over verwijderingen en gesloten accounts wegens bait-and-switch.
- Controleer of Google Play zijn eigen beleid op vergelijkbare wijze aanscherpt, ook voor de Europese markt.
- Lees de richtlijnen bij elke nieuwe versie van je app en noteer elke functie die aan de serverkant kan veranderen.



